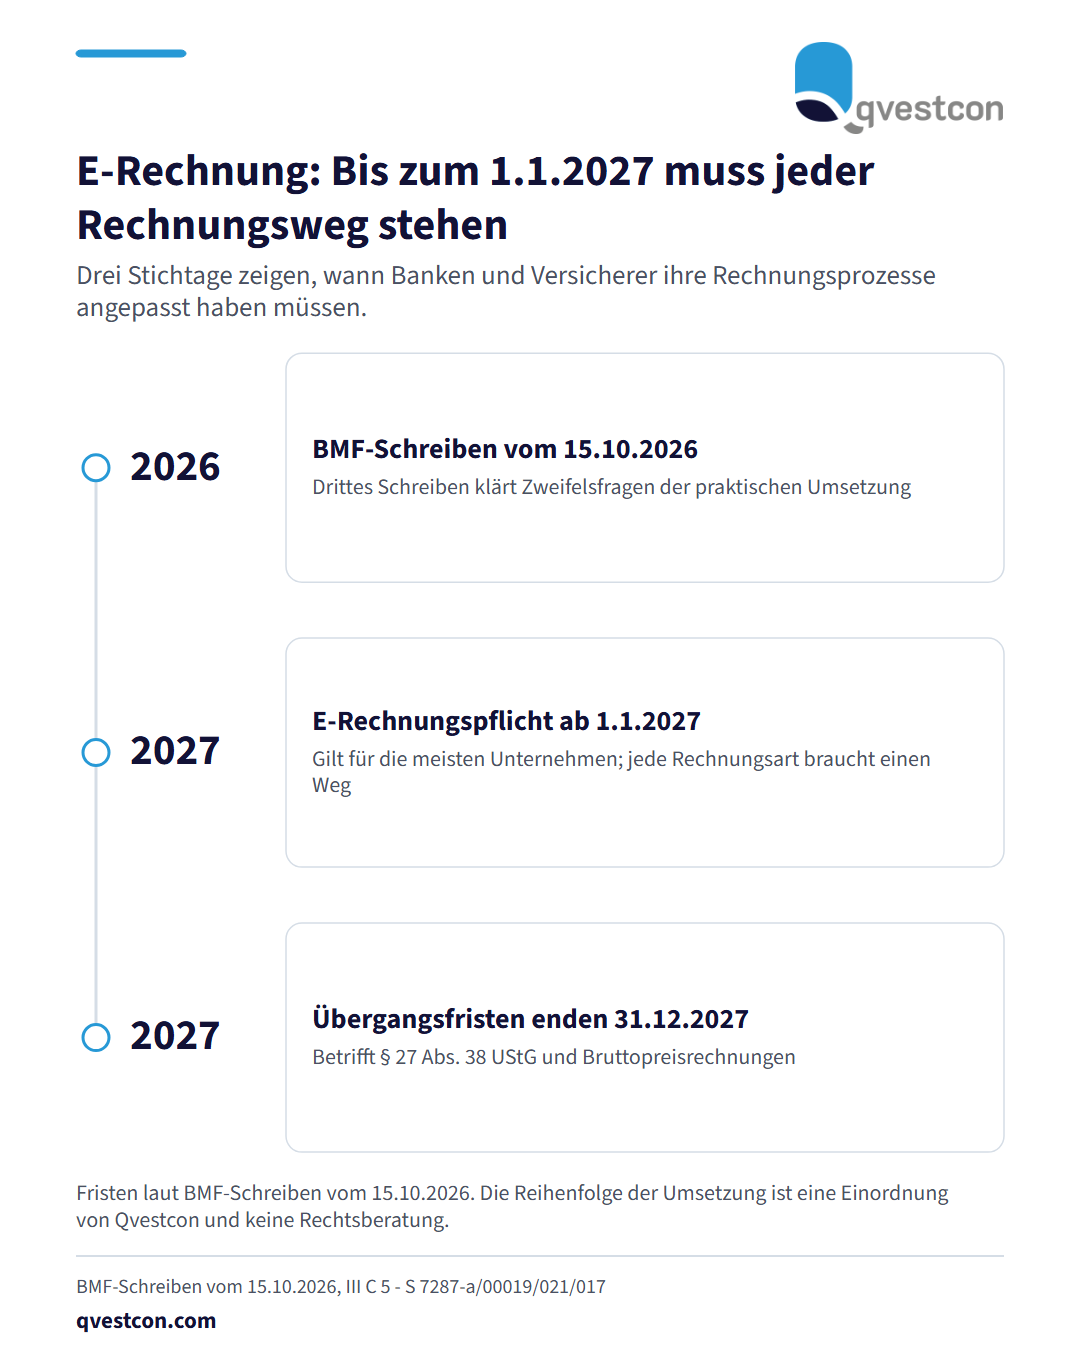
Das Bundesfinanzministerium (BMF) hat am 15.10.2026 sein drittes Schreiben zur E-Rechnung veröffentlicht (Geschäftszeichen III C 5 - S 7287-a/00019/021/017). Es gilt für Umsätze, die nach dem 31.12.2024 ausgeführt werden. Für die meisten Unternehmen beginnt die Pflicht zur E-Rechnung am 1.1.2027. Die Übergangsregelungen des § 27 Abs. 38 UStG bis zum 31.12.2027 bleiben bestehen.
Für die Praxis heißt das: Anzahlungs-, Voraus- und Abschlagsrechnungen, die vor der eigenen E-Rechnungspflicht gestellt werden, müssen nicht als E-Rechnung übermittelt werden. Im strukturierten Teil der E-Rechnung müssen Leistungsart, Leistungsumfang und gegebenenfalls Leistungsort so eindeutig stehen, dass Lieferung oder sonstige Leistung, Leistungsort und Steuersatz prüfbar sind. Ergänzende Details, etwa Stundenaufschlüsselungen, dürfen in einen eingebetteten Anhang. Bei Rabattvereinbarungen genügt ein allgemeiner Hinweis auf die schriftliche Vereinbarung, wenn die Unterlagen innerhalb kurzer Zeit vorgelegt werden können. Bei Bruttopreisrechnungen gilt bis zum 31.12.2027 eine Nichtbeanstandungsregel für Rundungsdifferenzen. Eine Rechnungsberichtigung muss wiederum als E-Rechnung erfolgen, wenn die Leistung E-Rechnungspflichtig war.
Ein bloßer Geschäftsregelfehler lässt die Datei nicht ihre Eigenschaft als E-Rechnung verlieren. Für den Vorsteuerabzug bleiben die richtigen und vollständigen Pflichtangaben entscheidend.
Vorgehen aus unserer Einordnung: Zuerst die Rechnungsarten mit Teilentgelten, Rabatten und Korrekturen im Haus erfassen. Danach die Pflichtangaben im strukturierten Datensatz gegen die Klarstellungen abgleichen. Zuletzt die Validierungsregeln in ERP-, Abrechnungs- und Freigabeprozessen anpassen. Umgesetzt ist das, wenn jede ausgehende Rechnungsart einen dokumentierten Weg zur E-Rechnung hat. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank lohnt es sich, Rechnungsprozesse vor der Frist einmal vollständig durchzuspielen. #Banken #Versicherer #Finanzdienstleister #Prüfungsplanung #Qvestcon #MarkusJunge #ERechnung
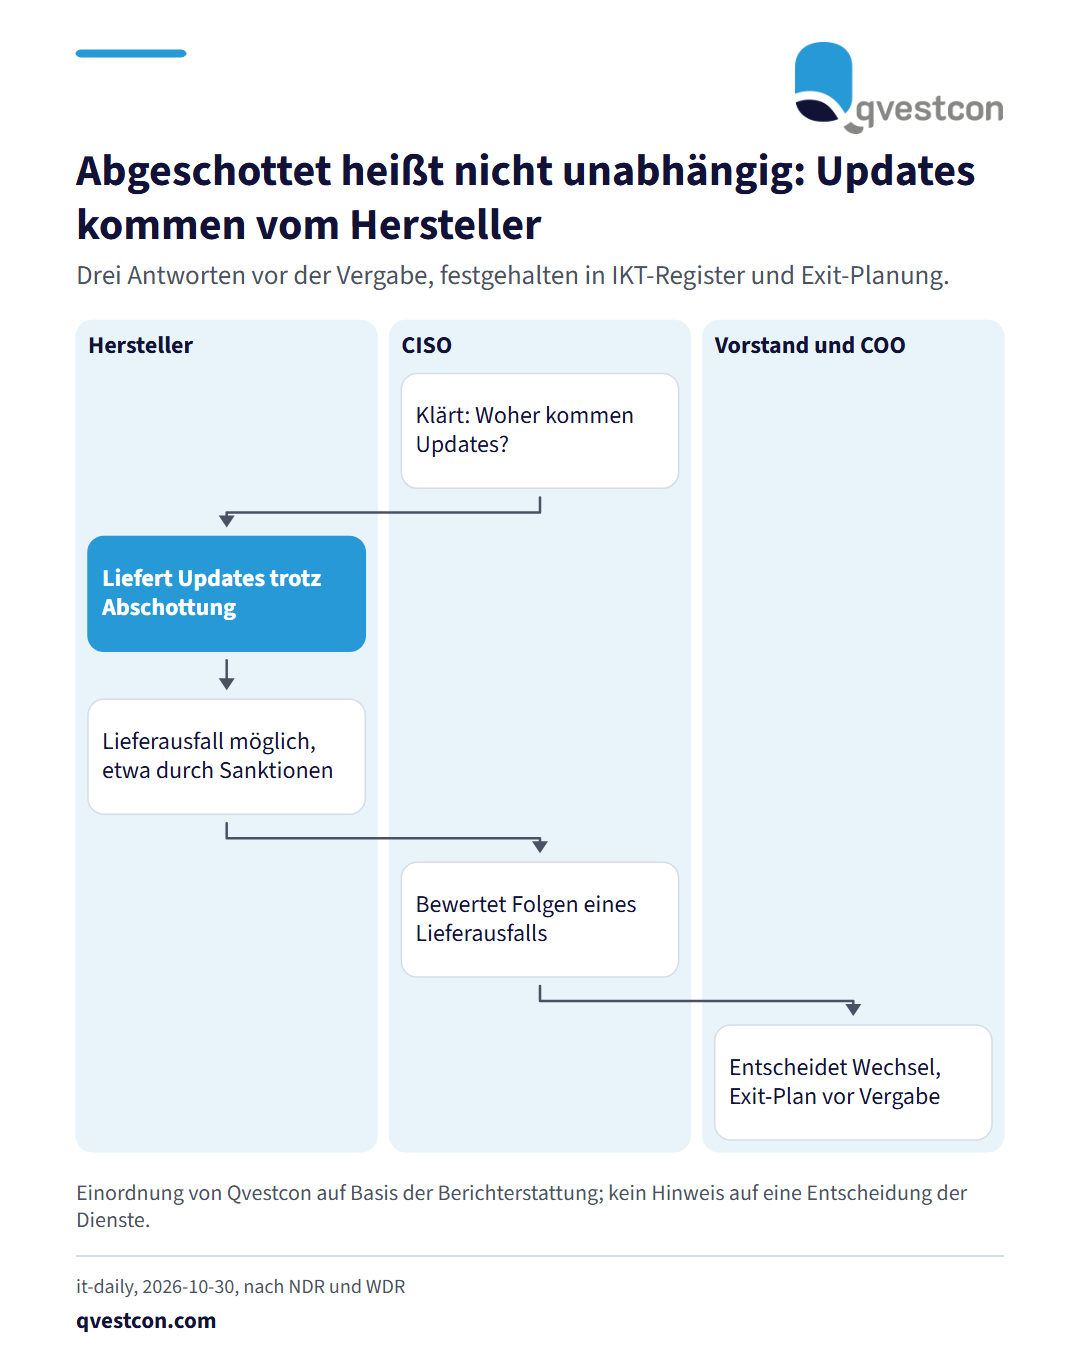
Der Bundesnachrichtendienst, das Bundesamt für Verfassungsschutz und der Militärische Abschirmdienst planen laut NDR und WDR eine gemeinsame Cloud für Informationen bis zur Geheimhaltungsstufe „Geheim“. Technische Grundlage soll die Google Distributed Cloud in einer Air-Gapped-Version sein, also ohne direkte Verbindung zum Internet oder zu Google. Die Daten sollen in Deutschland liegen, Google soll keinen Zugriff erhalten. Insider schätzen die Kosten auf mindestens 500 Millionen €. Kritiker weisen darauf hin, dass Updates weiterhin vom Hersteller kommen. Sven Herpig vom Thinktank Interface nennt als Risiko, dass US-Sanktionen Lieferungen verhindern könnten.
Für Banken und Versicherer liegt die Lehre im Betriebsmodell. Auch eine abgeschottete Umgebung hängt am Hersteller, wenn Aktualisierungen von dort kommen. Bei kritischen Auslagerungen bewährt sich aus unserer Erfahrung bei Kunden aus Versicherung und Bank, drei Fragen vor der Vergabe schriftlich zu klären: Woher kommen Updates und Sicherheitskorrekturen? Was geschieht, wenn der Hersteller nicht mehr liefern kann? Wer im Haus erkennt das früh und entscheidet über den Wechsel? Diese Antworten gehören in das IKT-Register und in die Exit-Planung. Als europäische Alternative nennt der Bericht unter anderem die Cloud STACKIT der Schwarz-Gruppe.
Digitale Souveränität in der Cloud entscheidet sich im laufenden Betrieb, nicht in der Strategie. Das zeigt ein Fachbeitrag auf Cloud Computing Insider vom 2026-10-29. Er nennt vier Hebel: Exit-Fähigkeit früh planen, Anwendungen nach Kritikalität einordnen, Souveränitätsanforderungen in IT-Prozesse einbauen sowie Daten, Schnittstellen und Betriebswissen dokumentieren.
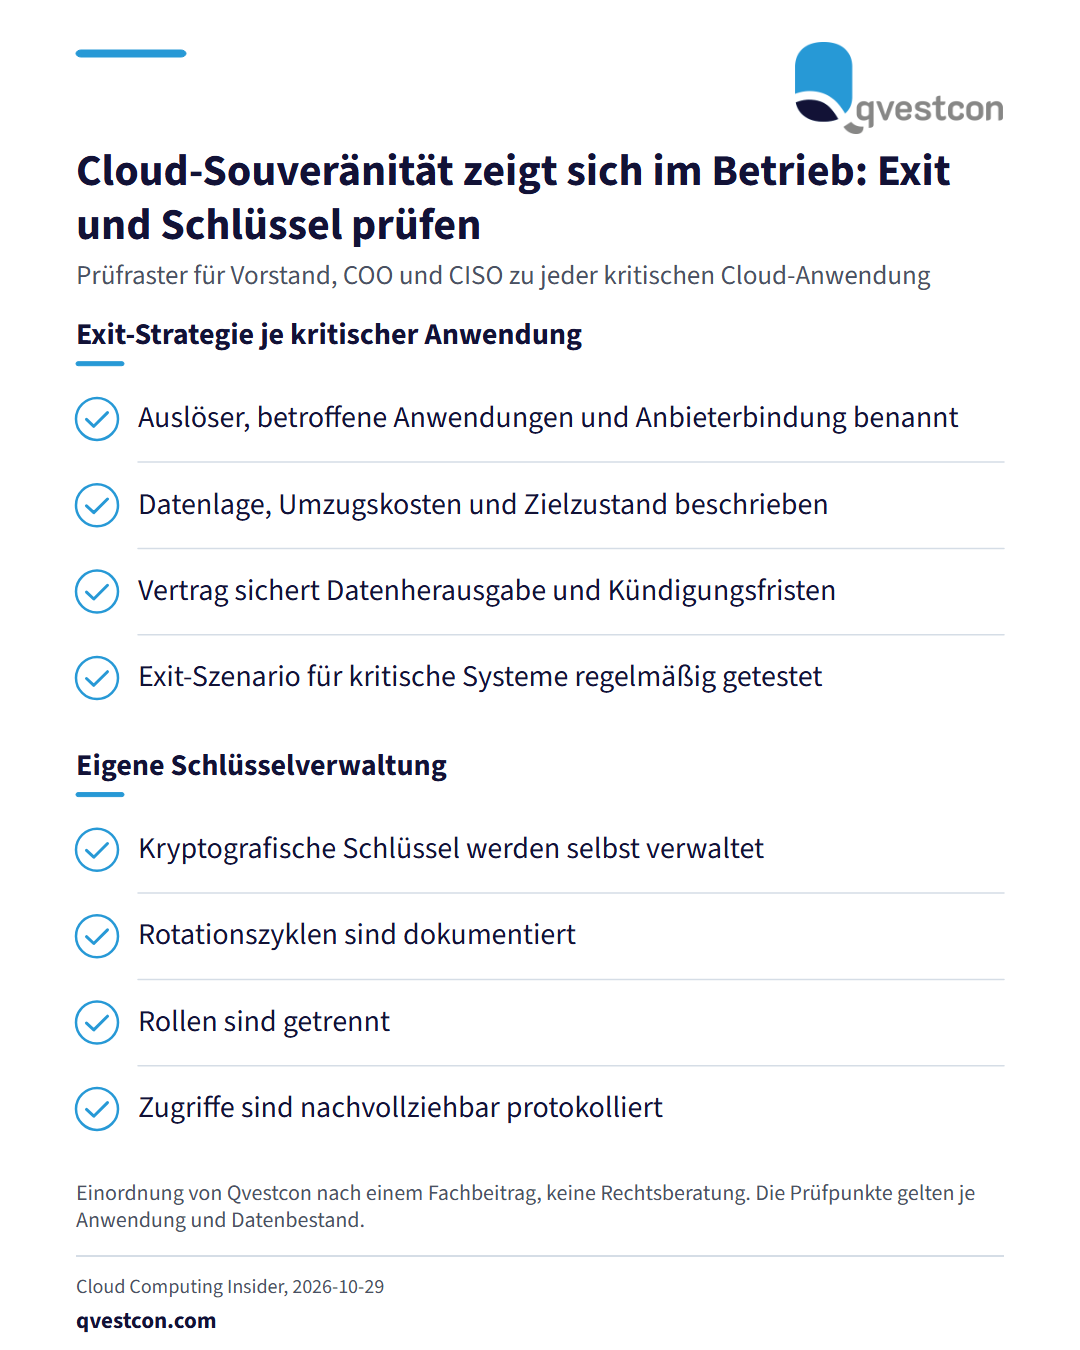
Die Exit-Strategie gehört in die Architektur- und Beschaffungsphase. Sie beantwortet fünf Fragen: Welche Ereignisse lösen den Exit aus, etwa erhebliche Preisänderungen, regulatorische Anforderungen, Leistungsmängel oder der Wegfall eines Dienstes? Welche Anwendungen sind betroffen und wie stark bindet der Anbieter sie? Wo liegen die Daten und was kostet der Umzug? Wie sieht der Zielzustand aus? Welche vertraglichen Regelungen sichern den Wechsel ab, von Mitwirkungspflichten über Nachweise und Datenherausgabe bis zu Kündigungsfristen? Kritische Systeme sollten diese Szenarien regelmäßig testen.
Bei der Verschlüsselung gilt: Auch bei einem souveränen Anbieter behält ein Unternehmen die vollständige Kontrolle über seine Daten nur, wenn es die kryptografischen Schlüssel selbst verwaltet. Dazu gehören dokumentierte Rotationszyklen, getrennte Rollen und eine nachvollziehbare Protokollierung.
Für die Einordnung der Anwendungen empfiehlt der Beitrag Business-Impact-Analysen. Sie verhindern pauschale und unnötig teure Vorgaben für das gesamte Portfolio. Vor jeder Freigabe eines Anbieters ist zu prüfen, welche Datenkategorien er verarbeitet, wo die Schlüssel liegen, welche privilegierten Zugriffe bestehen, welche Schnittstellen proprietär sind und welcher Migrationsaufwand bei einem Wechsel entstünde. Solche Prüfpunkte lassen sich weitgehend über Policy-as-Code, Landing-Zone-Vorgaben und Tagging-Standards automatisieren.
Bei den Kosten bleibt der Beitrag nüchtern. Kleinere souveräne Anbieter erreichen noch nicht dieselben Skaleneffekte, und Systeme müssen mitunter größer dimensioniert werden als nötig. Hinzu kommen interne Kosten für Schulungen und die Suche nach Fachkräften. Teuer wird Souveränität vor allem, wenn Unternehmen sie nachträglich herstellen müssen.
Als Einstieg nennt der Beitrag drei Schritte: Souveränitätsstrategie festlegen, Anwendungen nach Kritikalität klassifizieren und Zielplattformen zuordnen, das Konzept in einem Pilotprojekt mit wenigen kritischen Anwendungen erproben.
Für Vorstand, COO, CISO und Compliance in Versicherern und Banken ist das eine praktische Prüfliste für das IKT-Sourcing: Liegt für jede kritische Cloud-Anwendung eine getestete Exit-Strategie vor, und steuert das Haus die eigenen Schlüssel?
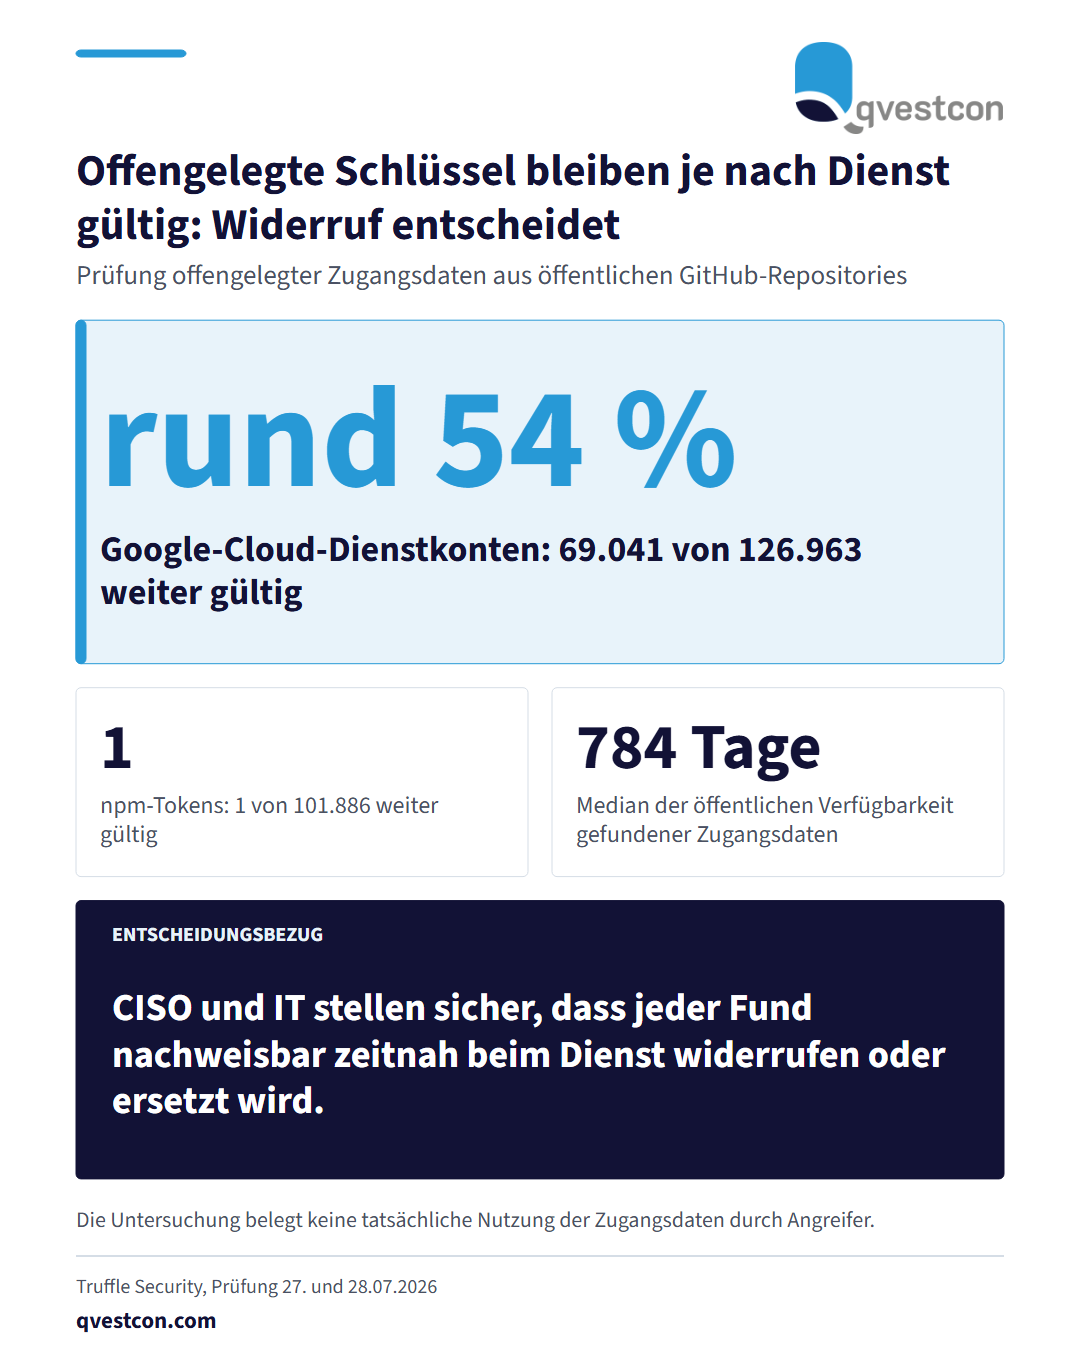
Truffle Security hat Zugangsdaten aus öffentlichen GitHub-Repositories geprüft. Der Datenbestand umfasst 224 Millionen Repositories und reicht bis zum 7. August 2025. Bei der Prüfung am 27. und 28. Juli 2026 funktionierten noch 543.699 einzigartige Zugangsdaten. Im Median waren sie 784 Tage öffentlich zugänglich. Bei Google-Cloud-Dienstkonten waren 69.041 von 126.963 gefundenen Zugangsdaten gültig, also rund 54 Prozent. Von 101.886 npm-Tokens galt nur noch eines.
Die Funktion Push Protection von GitHub senkte die Rate offengelegter Zugangsdaten in den unterstützten Kategorien um 53 Prozent. 51,8 Prozent der gültigen Funde gehörten jedoch zu Kategorien, die sie standardmäßig nicht blockiert, etwa Datenbank-Verbindungszeichenfolgen und Google-API-Schlüssel. Die Untersuchung belegt keine tatsächliche Nutzung durch Angreifer.
Praktische Einordnung von Qvestcon für CISO und IT: Offengelegte Schlüssel zuerst beim Dienst widerrufen oder ersetzen. Das Löschen aus der aktuellen Dateiversion genügt nicht, weil Git-Historie, Forks und Kopien die Daten behalten. Danach folgen die Prüfung der Repositories samt Historie, kurzlebige Zugangsdaten mit Ablaufzeit, Secret-Scans in CI/CD-Prozessen und die Auswertung der Zugriffsprotokolle. Umgesetzt ist das Verfahren, wenn ein Widerruf nachweisbar zeitnah nach jedem Fund erfolgt.
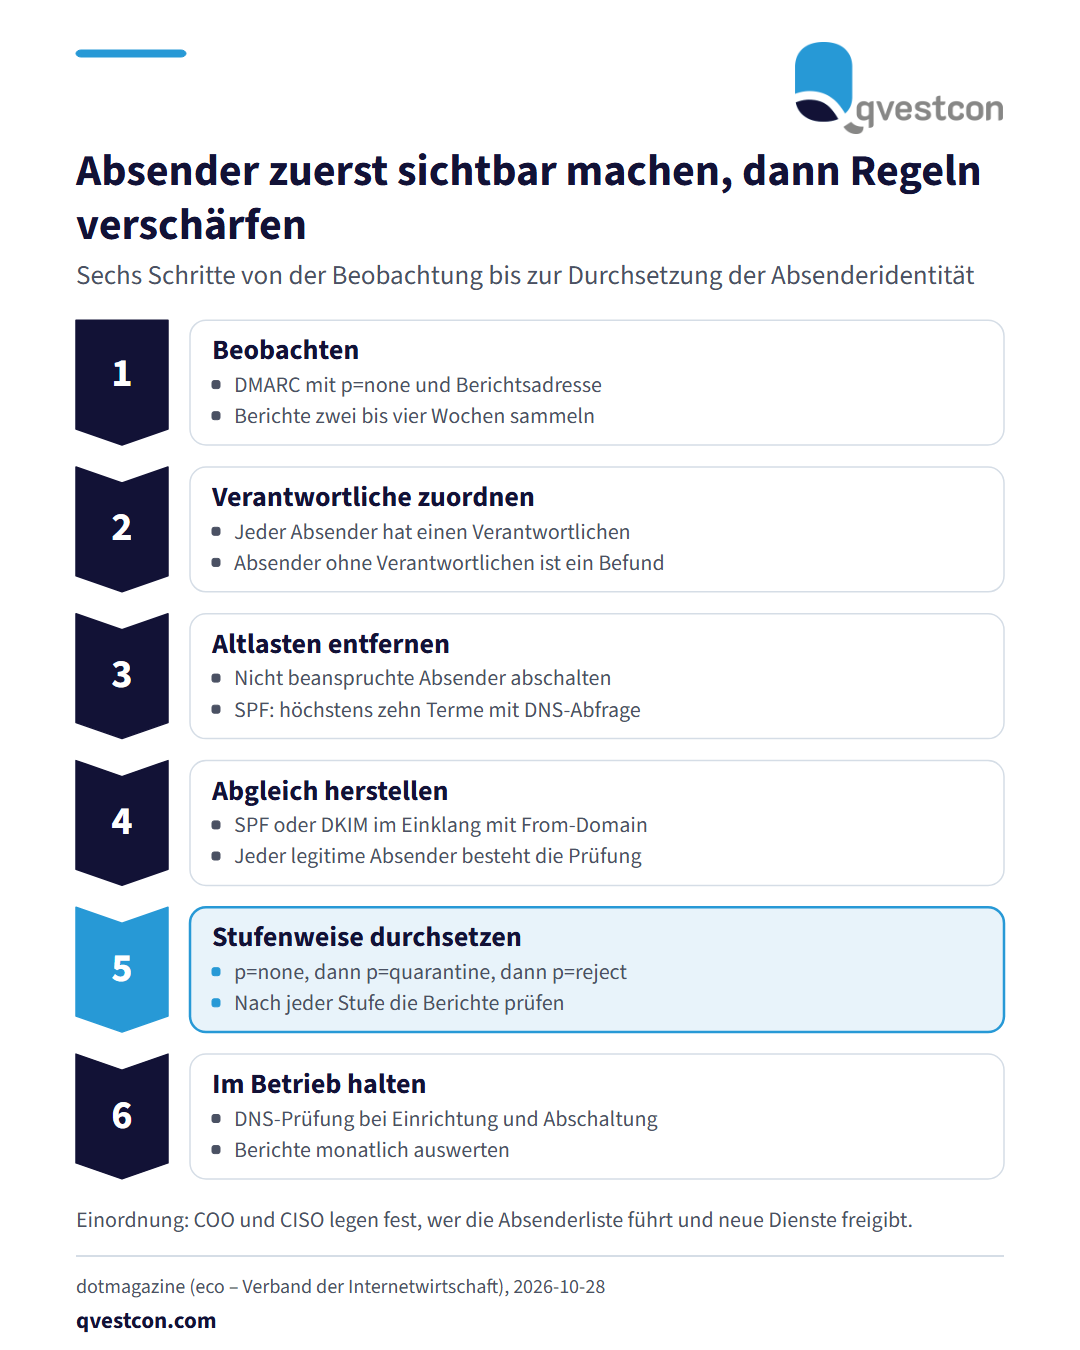
Jeder Dienst, den das DNS (Domain Name System) einer Domain zulässt, kann E-Mails versenden, die als diese Domain die Authentifizierung bestehen. Viele Häuser kennen diese Absender nicht mehr vollständig. Thomas Kuechenthal (LEMARIT GmbH) beschreibt im dotmagazine des eco – Verband der Internetwirtschaft vom 28.10.2026 sechs Schritte von der Beobachtung bis zur Durchsetzung. Erstens: einen DMARC-Eintrag (Domain-based Message Authentication, Reporting and Conformance) mit der Richtlinie p=none und einer Berichtsadresse veröffentlichen und die Berichte zwei bis vier Wochen sammeln. Zweitens: jedem Absender eine verantwortliche Person oder ein Team zuordnen. Drittens: nicht beanspruchte Absender abschalten und veraltete Einträge entfernen. SPF (Sender Policy Framework) erlaubt höchstens zehn Terme mit DNS-Abfrage. Wird die Grenze überschritten, endet die SPF-Prüfung mit einem dauerhaften Fehler. Viertens: SPF oder DKIM (DomainKeys Identified Mail) so einrichten, dass jeder legitime Absender die Prüfung im Einklang mit der From-Domain besteht. Fünftens: die Richtlinie stufenweise von p=none über p=quarantine auf p=reject anheben und nach jeder Stufe die Berichte prüfen. Sechstens: die Prüfung des DNS in die Einrichtung und die Abschaltung jedes versendenden Dienstes aufnehmen und die Berichte monatlich auswerten. Die Quelle weist darauf hin, dass Authentifizierung keine Kontrolle ist: Ein vergessener, aber korrekt eingerichteter Dienst besteht jede Prüfung. Die Entscheidung, ob ein Absender noch berechtigt sein soll, bleibt bei der Organisation. Als Rahmen nennt der Beitrag, dass DMARC seit Mai 2026 in RFC 9989 beschrieben ist, das RFC 7489 ersetzt. Google verlangt SPF oder DKIM von allen Absendern an Gmail-Konten und SPF, DKIM und DMARC von Absendern mit mehr als 5.000 Nachrichten pro Tag. Das BSI hat die Technische Richtlinie TR-03182 zur E-Mail-Authentifizierung veröffentlicht. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank gelingt die Umsetzung, wenn Beschaffung und IT die Absenderliste gemeinsam führen.
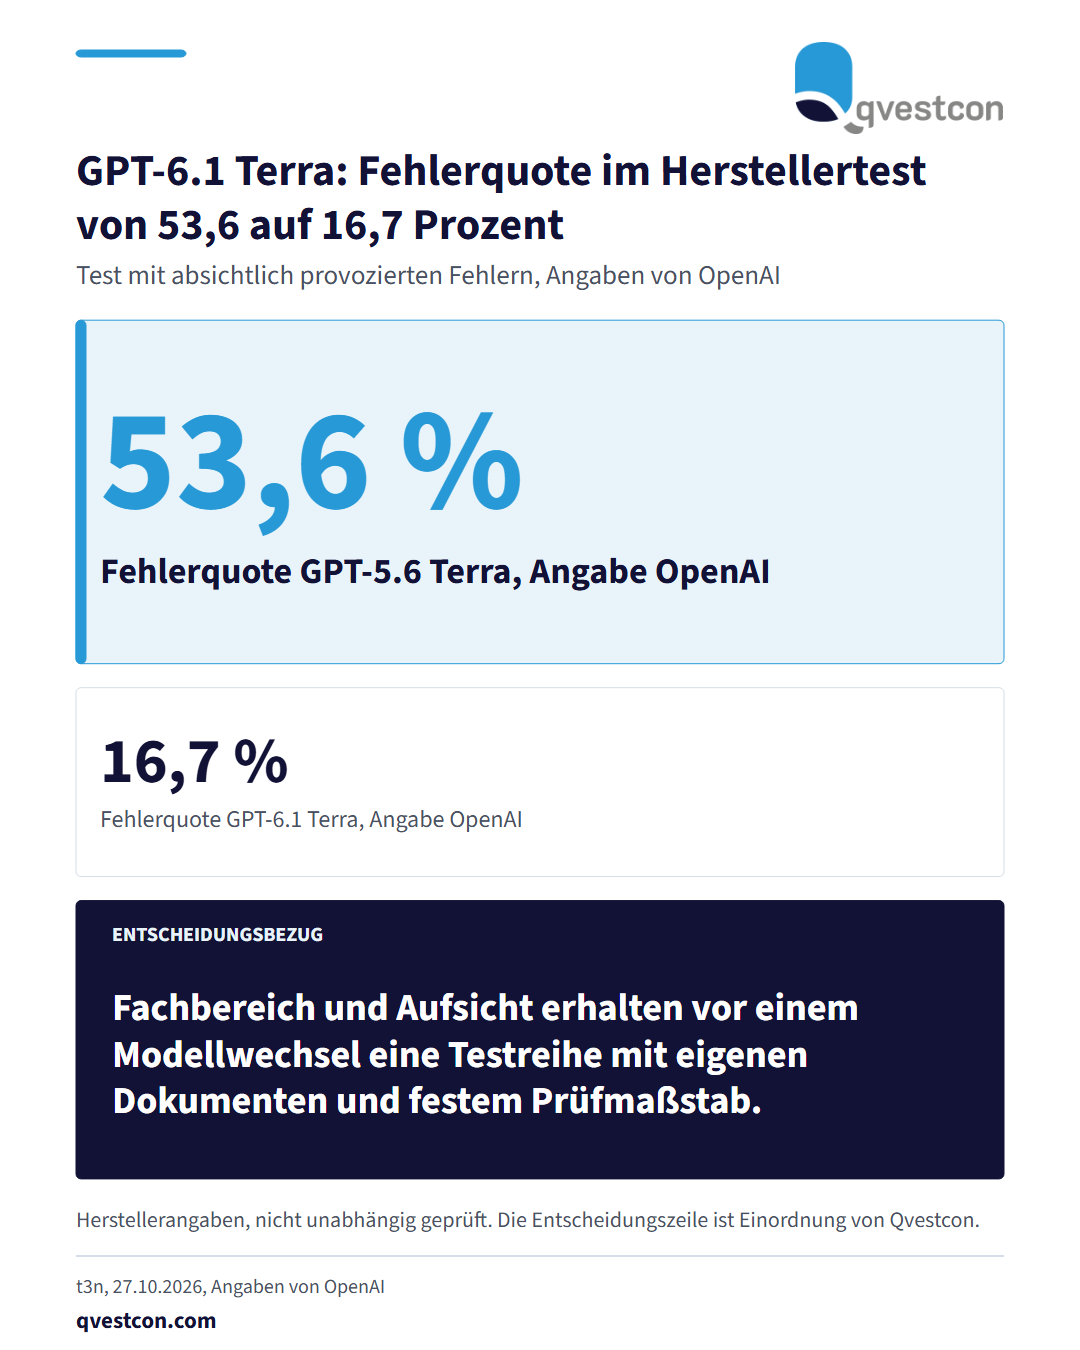
t3n berichtet am 27.10.2026, dass OpenAI mit GPT-6.1 Terra eine neue Version seines Mittelklasse-Modells veröffentlicht hat. Laut OpenAI ist es bei Kommunikations- und Computeraufgaben deutlich leistungsfähiger als der Vorgänger, etwa beim Ausfüllen von Formularen. In einem Test mit absichtlich provozierten Fehlern lag die Fehlerquote bei 16,7 Prozent, bei GPT-5.6 Terra waren es 53,6 Prozent. Über die API kostet das Modell einen US-Dollar je Million Eingabetoken und fünf US-Dollar je Million Ausgabetoken. Zunächst läuft es in ChatGPT Work und Codex für Nutzer mit Plus-, Pro-, Enterprise- oder Edu-Abo. Alle Leistungsangaben stammen von OpenAI. Praxishinweis von Qvestcon: Banken und Versicherer sollten Herstellerzahlen vor einem Wechsel am eigenen Anwendungsfall nachprüfen. Eine Testreihe mit eigenen Dokumenten und ein festgelegter Prüfmaßstab machen die Entscheidung für Fachbereich und Aufsicht nachvollziehbar.
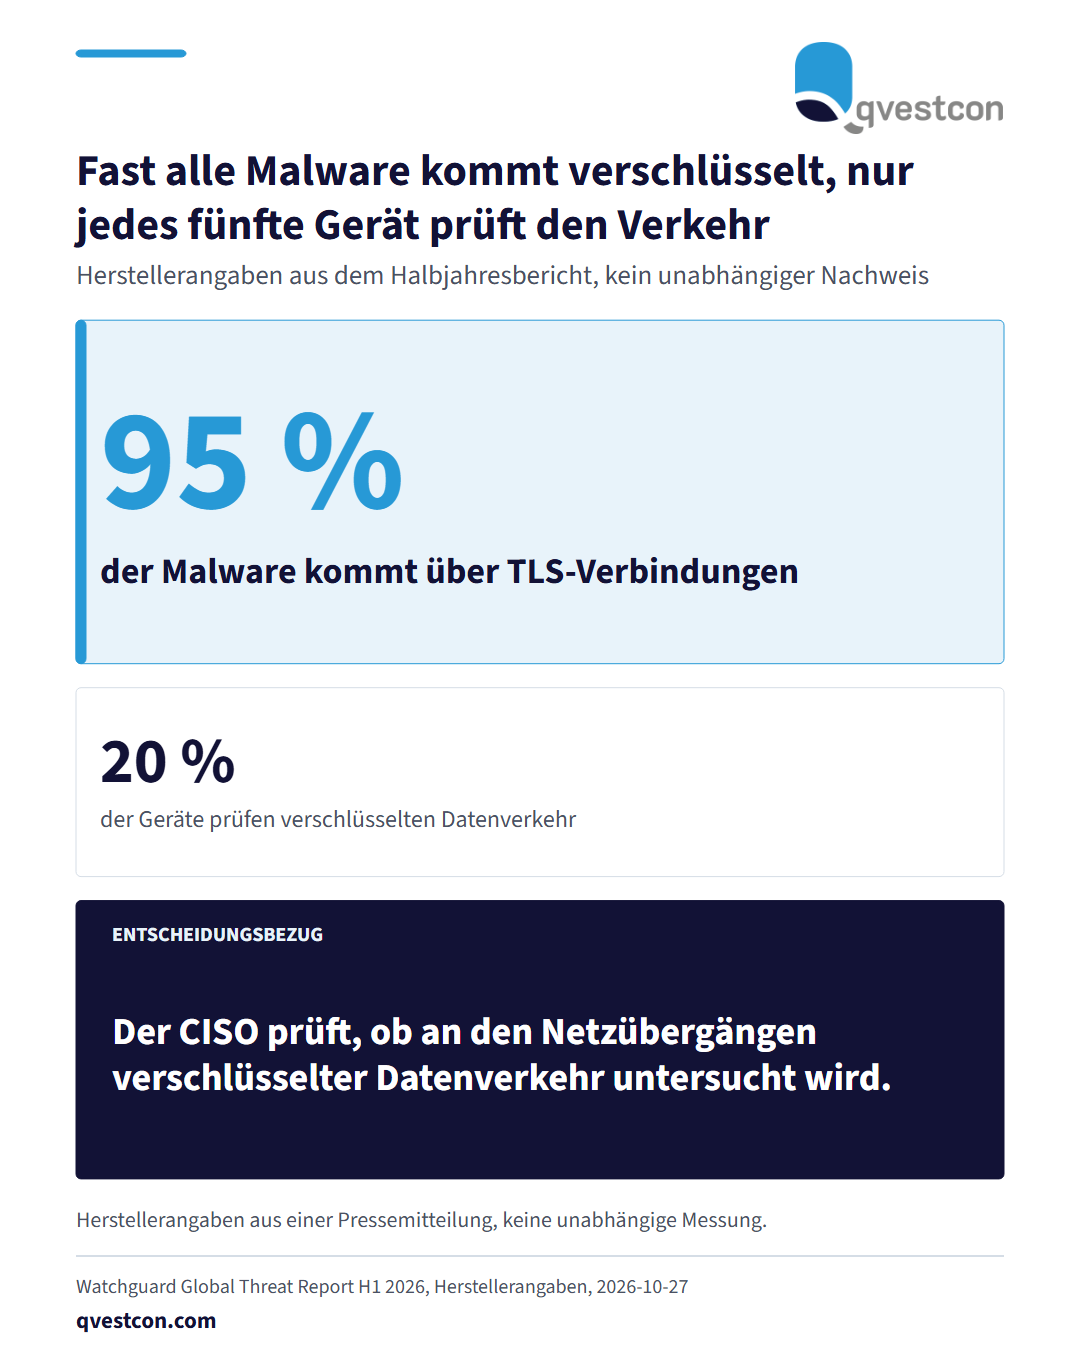
Der Sicherheitsanbieter Watchguard hat für das erste Halbjahr 2026 Daten seiner Firewalls ausgewertet. Nach Herstellerangaben erkannte und blockierte jedes Gerät im Schnitt 79 Prozent weniger Netzwerkangriffe als im zweiten Halbjahr 2025 (181 statt 845). Gleichzeitig sei die Zahl bisher unbekannter Malware auf Endgeräten im Vergleich zum Vorjahr um 2.065 Prozent gestiegen. Im zweiten Quartal seien 95,72 Prozent der blockierten Malware nur auf einem einzigen Gerät aufgetaucht. Signaturbasierte Erkennung greift dann kaum noch. Weiter berichtet der Hersteller, 95 Prozent der Malware kämen über TLS-Verbindungen an, aber nur 20 Prozent der Geräte prüften verschlüsselten Datenverkehr. Viele Angriffe zielten zudem auf Lücken, die seit über zehn Jahren bekannt seien. Für CISO und IT-Betrieb in Banken und Versicherern folgt daraus: Erstens prüfen, ob verschlüsselter Datenverkehr an den Netzübergängen untersucht wird. Zweitens verhaltensbasierte Erkennung auf Endgeräten absichern. Drittens alte Schwachstellen und nicht mehr unterstützte Edge-Geräte abbauen. Viertens Multifaktor-Authentifizierung durchsetzen. Die Zahlen sind Herstellerangaben aus einer Pressemitteilung und keine unabhängige Messung.
Wer Konzernstrukturen durch eine Verschmelzung vereinfacht, scheitert in der Praxis selten am Umwandlungsrecht. Es scheitert an Fristen und Schnittstellen. Die Verschmelzung wird mit der Eintragung im Handelsregister des übernehmenden Rechtsträgers wirksam. Das Vermögen geht dann einschließlich der Verbindlichkeiten im Wege der Gesamtrechtsnachfolge über.
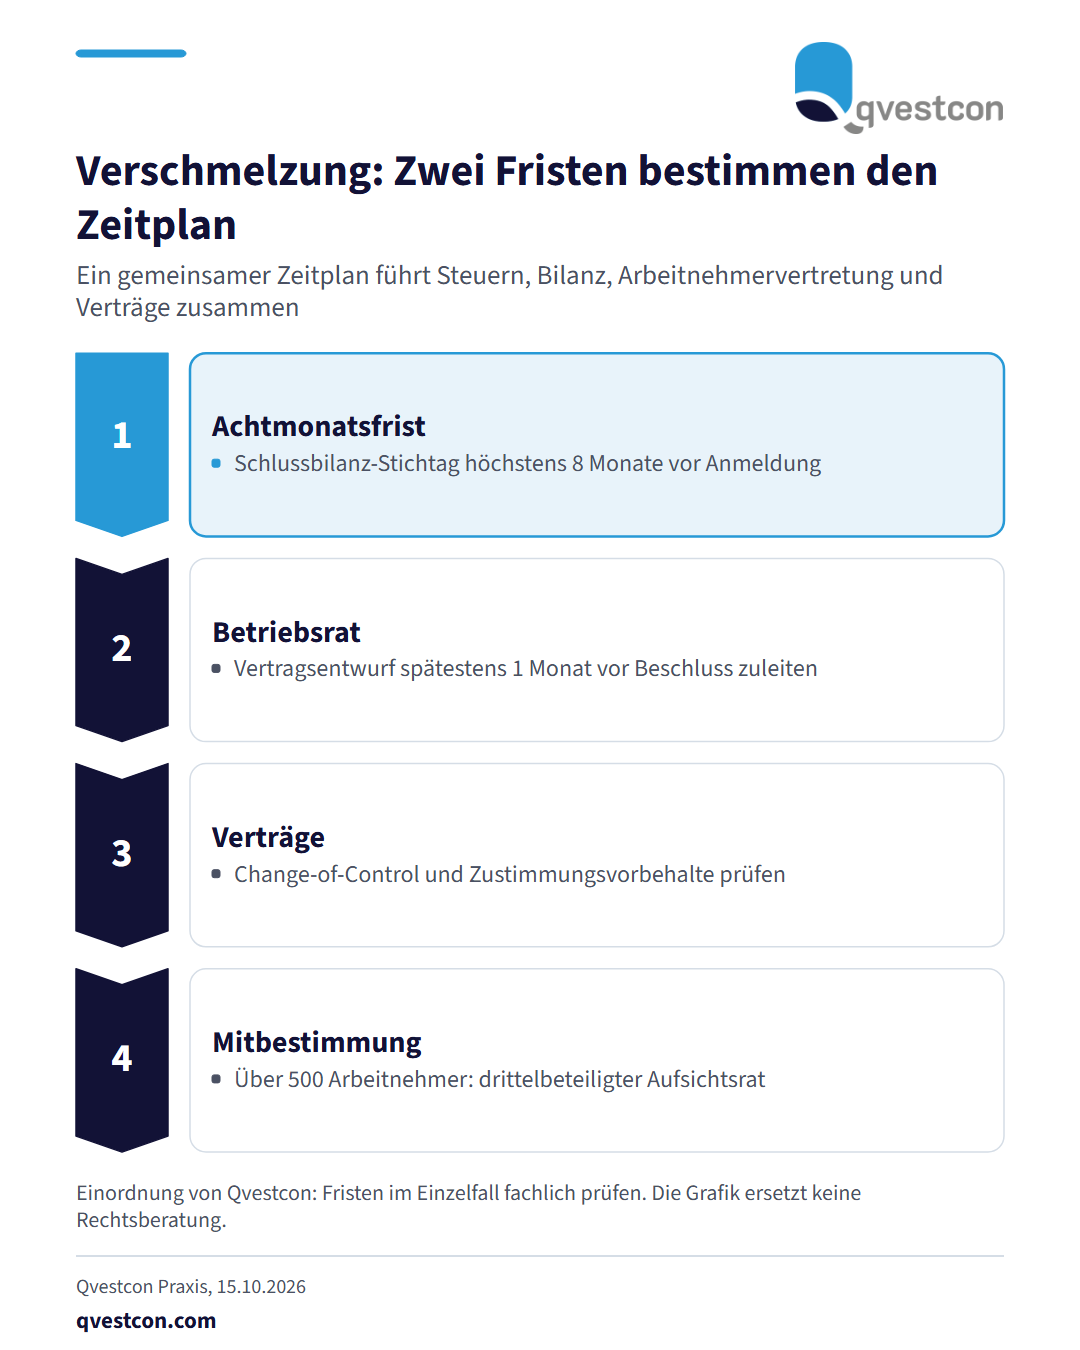
Reihenfolge, die sich bewährt hat: Erstens den Zeitplan rückwärts von der Achtmonatsfrist aufbauen. Der Stichtag der Schlussbilanz darf höchstens acht Monate vor der Handelsregisteranmeldung liegen. Bei einem Stichtag zum 31. Dezember muss die Anmeldung also spätestens am 31. August eingehen. Zweitens dem Betriebsrat den Vertrag oder seinen Entwurf spätestens einen Monat vor der Beschlussfassung zuleiten und den Nachweis zur Anmeldung nehmen. Wird die Frist versäumt, besteht ein Eintragungshindernis, und meist ist ein neuer Beschluss nötig. Drittens Finanzierungs-, Kunden- und Lieferverträge auf Change-of-Control-Klauseln, Sonderkündigungsrechte und Zustimmungsvorbehalte prüfen. Viertens die Arbeitnehmerzahl beim übernehmenden Rechtsträger berechnen. Wird die Schwelle von in der Regel mehr als 500 Arbeitnehmern erstmals überschritten, kann ein drittelbeteiligter Aufsichtsrat zu bilden sein.
Bei konzerninternen Verschmelzungen mit identischen Gesellschafterstrukturen kann auf Bericht und Prüfung verzichtet werden, die Verzichtserklärungen müssen notariell beurkundet werden. Umgesetzt ist das Vorhaben, wenn ein gemeinsamer Zeitplan Steuern, Bilanz, Arbeitnehmervertretung und Verträge zusammenführt. Die Darstellung ist eine allgemeine Praxiseinordnung von Qvestcon und ersetzt keine Prüfung des Einzelfalls durch die zuständigen Fachleute.
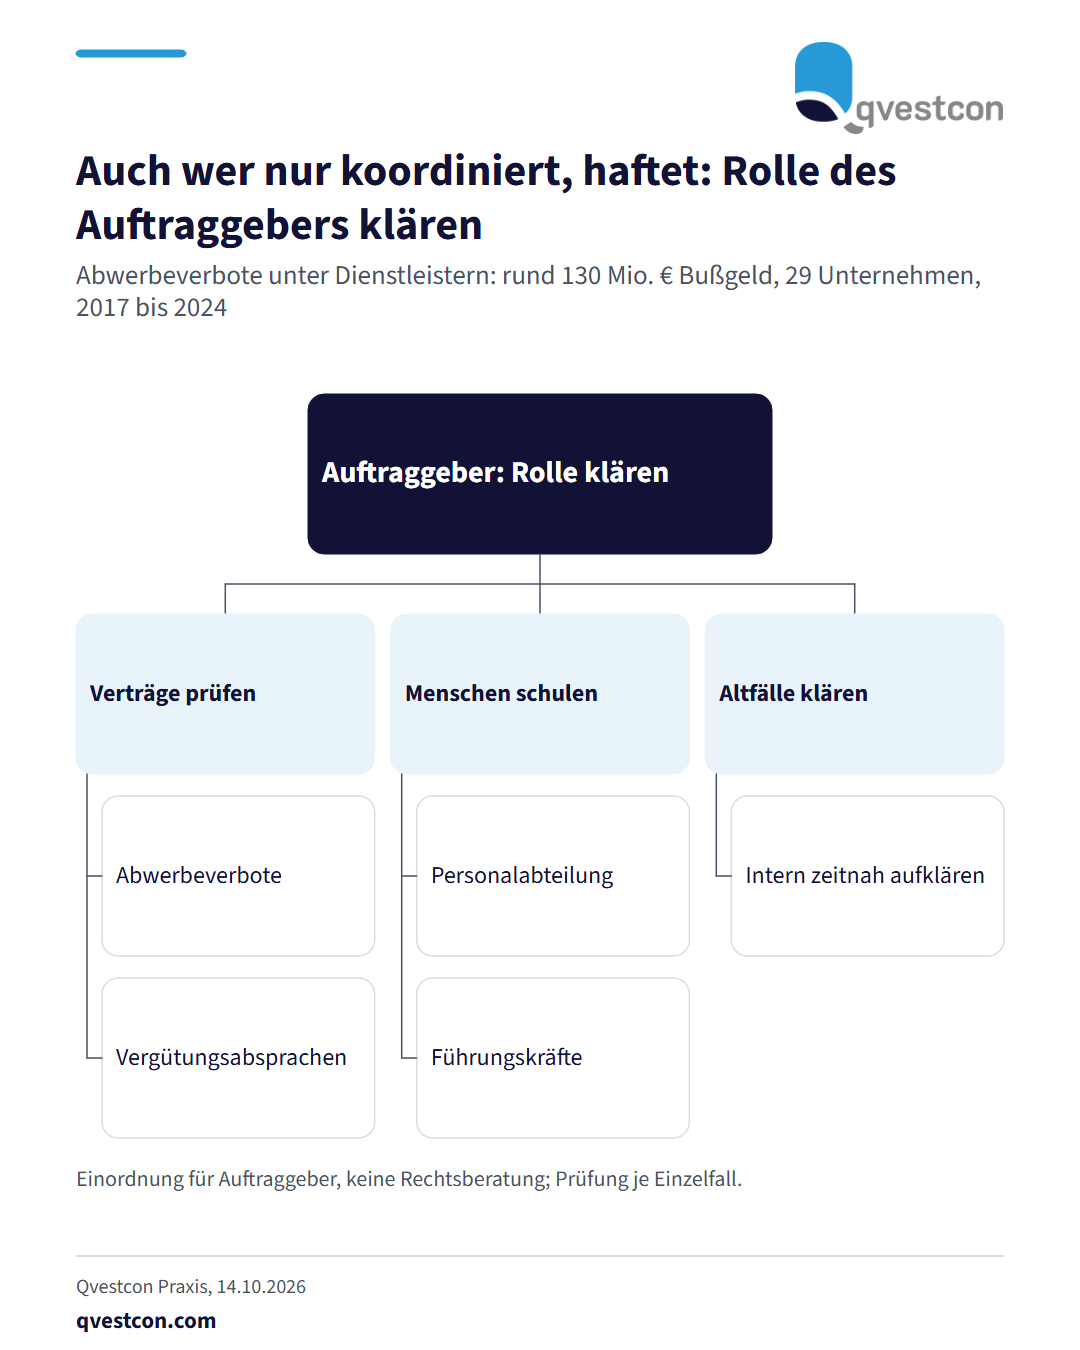
Die polnische Kartellbehörde hat gegen eine Supermarktkette, 29 Speditionsunternehmen und acht Einzelpersonen Bußgelder von insgesamt rund 130 Mio. € verhängt. Die Spediteure hatten vereinbart, sich gegenseitig keine Fahrer abzuwerben. Wechselwillige Fahrer brauchten die Zustimmung des bisherigen Arbeitgebers, sonst galt eine mehrmonatige Wartefrist. Die Absprachen liefen von Juni 2017 bis mindestens Februar 2024. Nach der Mitteilung wurden sie vom gemeinsamen Auftraggeber organisiert und durchgesetzt. Man spricht von einem Hub-and-Spoke-Kartell: Die Abstimmung läuft nicht nur zwischen den Wettbewerbern, sondern über einen Auftraggeber in der Mitte. Die Behörde ahndete in diesem Fall auch die Rolle des koordinierenden Auftraggebers. In Tschechien verhängte die Behörde gegen vier Kabelhersteller knapp 80 Mio. € wegen abgestimmter Metallzuschläge. Für Banken und Versicherer, die viele IT- und Servicedienstleister steuern, folgt daraus ein Vorgehen. Erstens: Personalabteilungen und operative Führungskräfte schulen, denn Behörden verfolgen Absprachen auch auf Arbeitsmärkten. Zweitens: Verträge und Rahmenvereinbarungen mit Dienstleistern auf Abwerbeverbote und Vergütungsabsprachen prüfen. Drittens: Die eigene Rolle als Auftraggeber klären, damit keine Abstimmung unter Dienstleistern organisiert wird. Viertens: Mögliche Verstöße aus der Vergangenheit zeitnah intern aufklären. Umgesetzt ist das, wenn Schulung, Vertragsprüfung und Rollenklärung dokumentiert sind. Die Einordnung für Auftraggeber stammt von Qvestcon und ersetzt keine Rechtsberatung im Einzelfall.
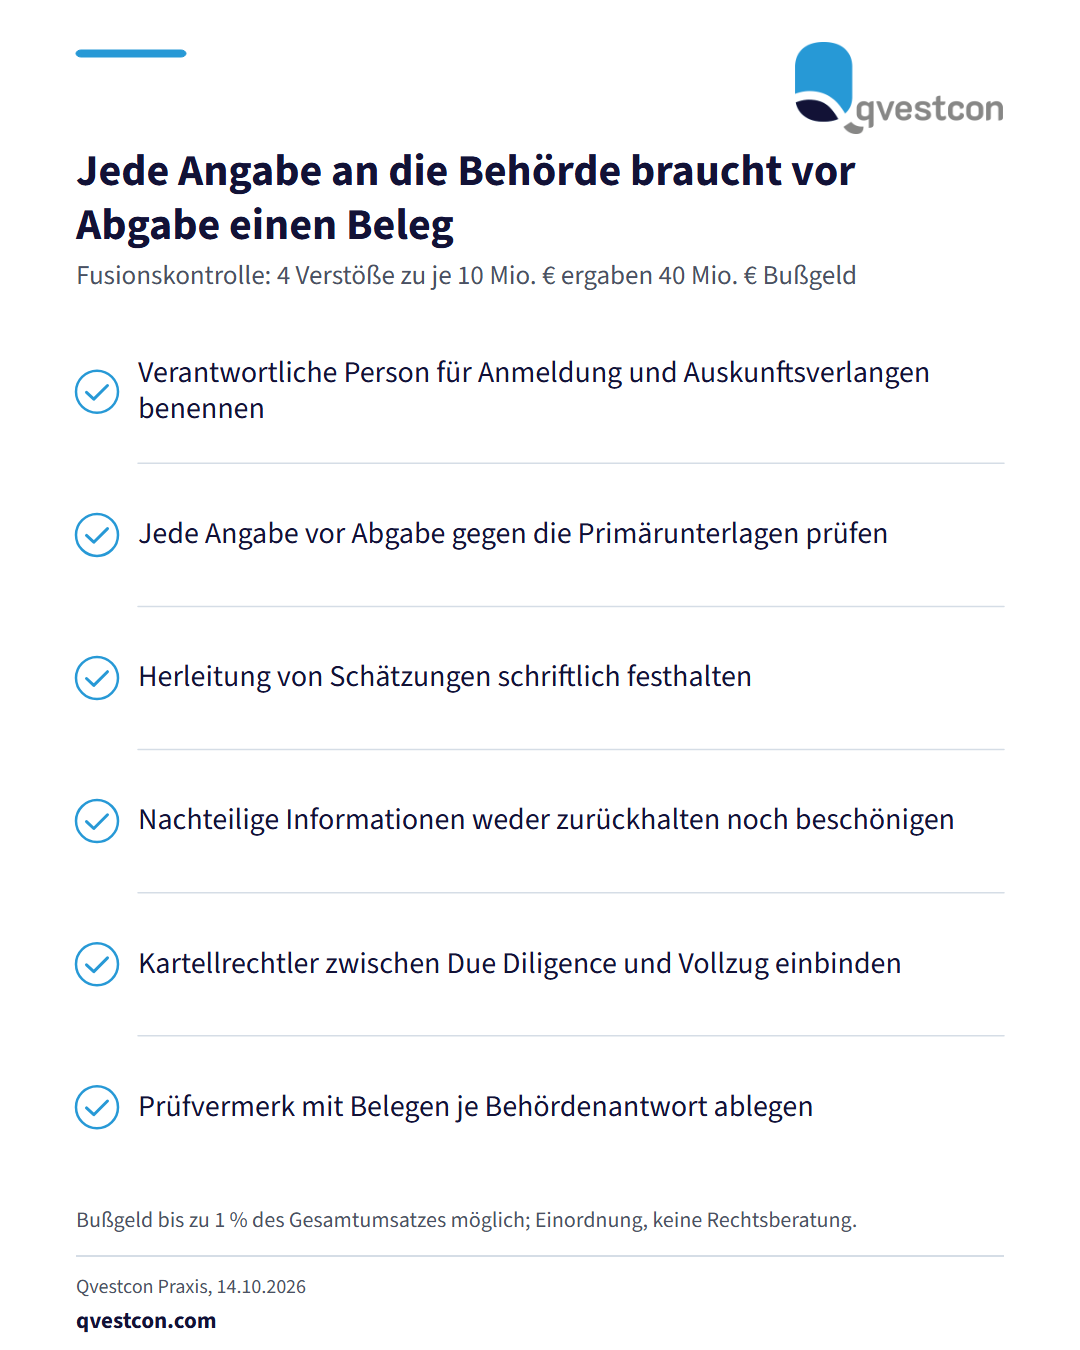
Die Europäische Kommission hat gegen einen irischen Baustoffkonzern ein Bußgeld von 40 Mio. € verhängt. Das Unternehmen hatte im Prüfverfahren zu einer geplanten Übernahme falsche und irreführende Angaben gemacht. Die Kommission stellte vier Verstöße fest und setzte für jeden eine Geldbuße von 10 Mio. € fest. Nach ihren Feststellungen ging es unter anderem um die Existenz wichtiger Dokumente und um die Einbindung von Vorstandsmitgliedern. Das Bußgeld wurde verhängt, obwohl die Parteien das Vorhaben im April 2022 aufgegeben hatten. Die Kommission kann bei vorsätzlich oder fahrlässig falschen Angaben nach der Mitteilung bis zu einem Prozent des Gesamtumsatzes festsetzen. Für Häuser, die Übernahmen oder Beteiligungen vorbereiten, ergibt sich daraus ein praktischer Ablauf. Erstens: Für Anmeldung und Auskunftsverlangen eine verantwortliche Person benennen. Zweitens: Jede Angabe vor der Abgabe gegen die Primärunterlagen prüfen. Drittens: Schätzungen und ihre Herleitung festhalten. Viertens: Nachteilige Informationen nicht zurückhalten oder beschönigen. Fünftens: Kartellrechtler früh zwischen Due Diligence und Vollzug einbinden. Umgesetzt ist das, wenn zu jeder Behördenantwort ein Prüfvermerk mit Belegen vorliegt. Bei unseren Kunden hat sich bewährt, die Antworten durch eine zweite Person gegenlesen zu lassen. Die Einordnung des Ablaufs stammt von Qvestcon und ersetzt keine Rechtsberatung im Einzelfall.
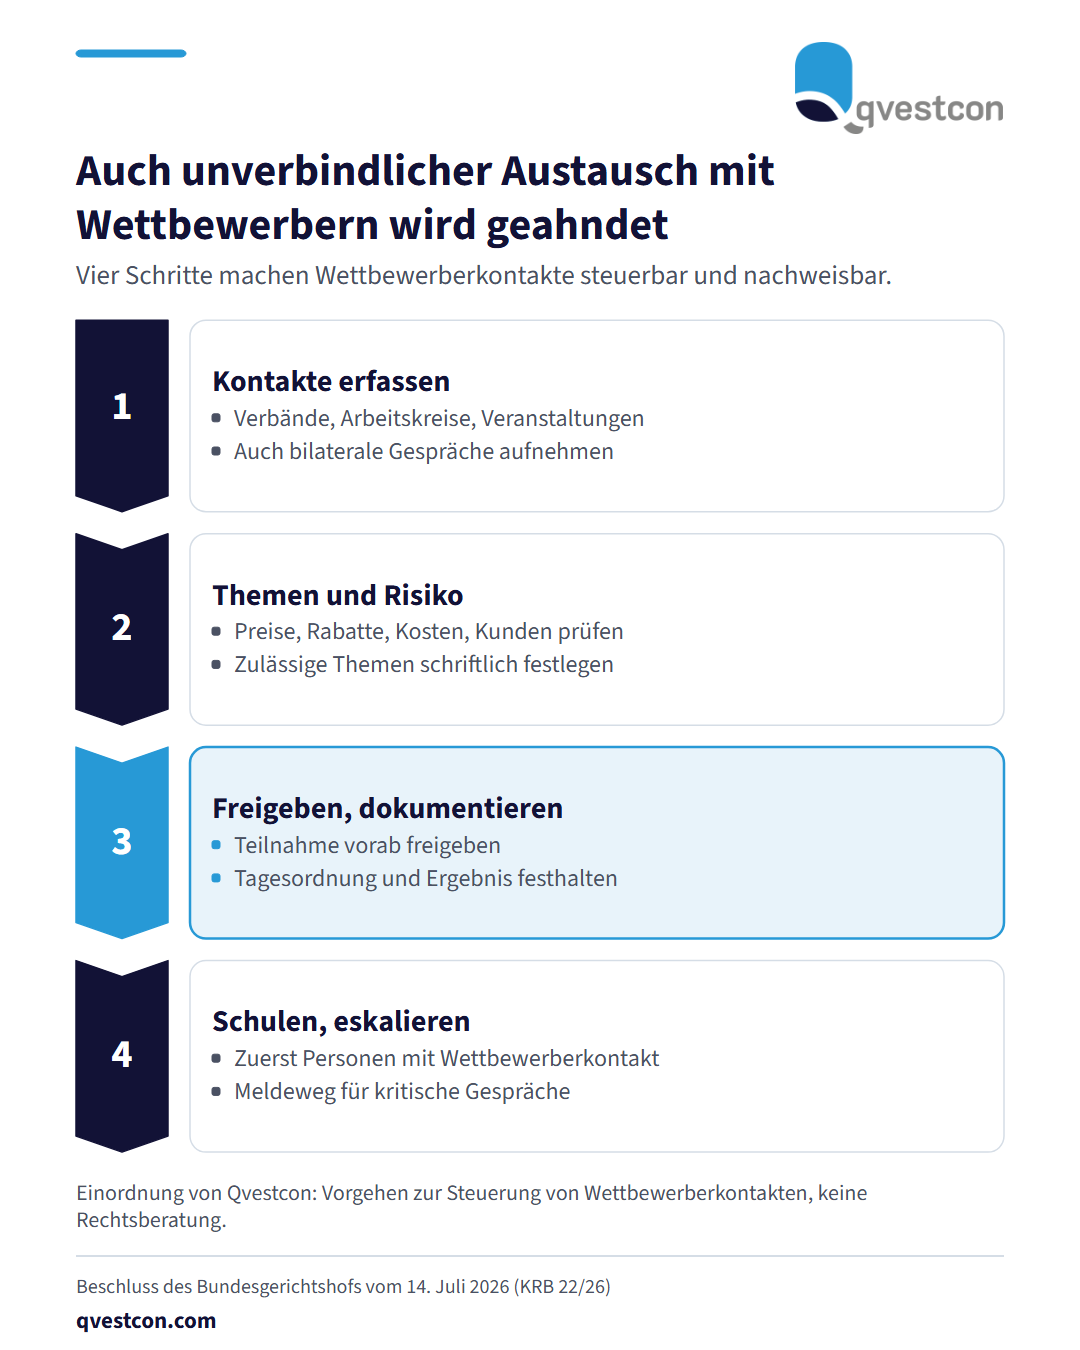
Der Bundesgerichtshof hat mit Beschluss vom 14. Juli 2026 (KRB 22/26) im Fall der Aluminiumschmieden bestätigt, dass auch unverbindliche Gespräche zwischen Wettbewerbern kartellrechtlich beanstandet werden können. Führungskräfte mehrerer Unternehmen trafen sich regelmäßig und sprachen über Rabattforderungen von Kunden, die Weitergabe gestiegener Kosten und Reaktionen einzelner Kunden in Verhandlungen. Eine gemeinsame verbindliche Linie wollten sie nach den Feststellungen ausdrücklich nicht festlegen. Das genügte nicht: Jedes Unternehmen kannte die Verhandlungslage der anderen und konnte sein eigenes Verhalten mit geringerer Unsicherheit bestimmen. Der BGH erhöhte das Bußgeld gegen eines der Unternehmen von 30 auf 45 Mio. €. Insgesamt wurden im Zusammenhang mit dem Verfahren rund 70 Mio. € verhängt.
Einordnung von Qvestcon (keine Rechtsberatung): Was Unternehmen jetzt tun können, in dieser Reihenfolge:
1. Alle Wettbewerberkontakte erfassen: Verbandssitzungen, Arbeitskreise, Branchenveranstaltungen und bilaterale Gespräche. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank finden sich die meisten Kontakte in Gremien, die niemand als Risiko führt.
2. Eine Risikoanalyse darüber legen, welche Kontakte welche Themen berühren. Preise, Rabatte, Kosten, Kunden und Verhandlungsstrategien sind besonders sensibel.
3. Klare Vorgaben zu zulässigen Gesprächsthemen festlegen und in einer kurzen Themenliste für die Teilnehmenden bereitstellen.
4. Freigabe und Dokumentation für Wettbewerberkontakte einführen: Wer nimmt teil, mit welcher Tagesordnung, mit welchem Ergebnis.
5. Risikoorientiert schulen, zuerst die Personen mit regelmäßigen Wettbewerberkontakten.
6. Einen Eskalationsweg benennen, über den Teilnehmende ein Gespräch melden oder abbrechen können.
Umgesetzt ist das Vorgehen, wenn ein aktuelles Kontaktverzeichnis vorliegt, die Teilnahme dokumentiert wird und die Schulung vor dem nächsten Gremientermin stattgefunden hat. Der Zeitablauf im Verfahren zeigt, warum die Reihenfolge zählt: Im betroffenen Geschäftsbereich wurde bis Ende 2015 Kartellrecht nicht thematisiert. Ein Compliance-Programm entstand ab 2016. Die erste Schulung war für den 12. April 2018 angesetzt, den Tag der Durchsuchung durch das Bundeskartellamt. Im Verfahren kam zur Sprache, dass die Geschäftsleitung von den regelmäßigen Kontakten ihrer Führungskräfte wusste.
Bei Qvestcon und Markus Junge steht die praktische Umsetzung im Vordergrund: Kontaktverzeichnis, Themenliste und Freigabeprozess lassen sich in bestehende Compliance-Abläufe einbinden.
DNSSEC (Domain Name System Security Extensions) signiert DNS-Antworten, damit Systeme deren Echtheit prüfen können. Es verschlüsselt sie nicht. Barbara Jantzen (deSEC) prüft im dotmagazine, das am 28.10.2026 neu veröffentlicht wurde und erstmals am 13.10.2026 bei CircleID erschien, die verbreiteten Einwände gegen das Verfahren. Nach der zitierten Studie von John Kristoff und anderen, die den Zeitraum 2010 bis 2025 auswertet, lag die DNSSEC-bedingte Verfügbarkeit in 15 von 16 gemessenen Jahren über 99,99 Prozent. Die Zahl der Störungen sei in den letzten fünf Jahren deutlich gesunken. Zum praktischen Nutzen nennt der Beitrag zwei Punkte. Mit DANE (DNS-based Authentication of Named Entities) lässt sich der Schlüssel des Mailservers an die Domain binden. So wird verschlüsselte Zustellung durchsetzbar. Außerdem müssen Zertifizierungsstellen bei der Ausstellung von Zertifikaten DNSSEC prüfen, was einen Angriff auf die Domain-Kontrollprüfung erschwert. Die Autorin räumt ein, dass manche Bedenken Abwägungen bleiben, etwa der Aufwand für Wissen und Betrieb. Wer DNS-Dienste auslagert, kann diesen Aufwand an einen erfahrenen Anbieter abgeben. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank gehört die Entscheidung für oder gegen DNSSEC als dokumentierte Risikoabwägung in die Sicherheitsarchitektur, nicht in die Erinnerung einzelner Administratoren. Bei den Anbietern der Domain-Dienste ist zu klären, ob Signierung und Schlüsselwechsel automatisiert sind.