
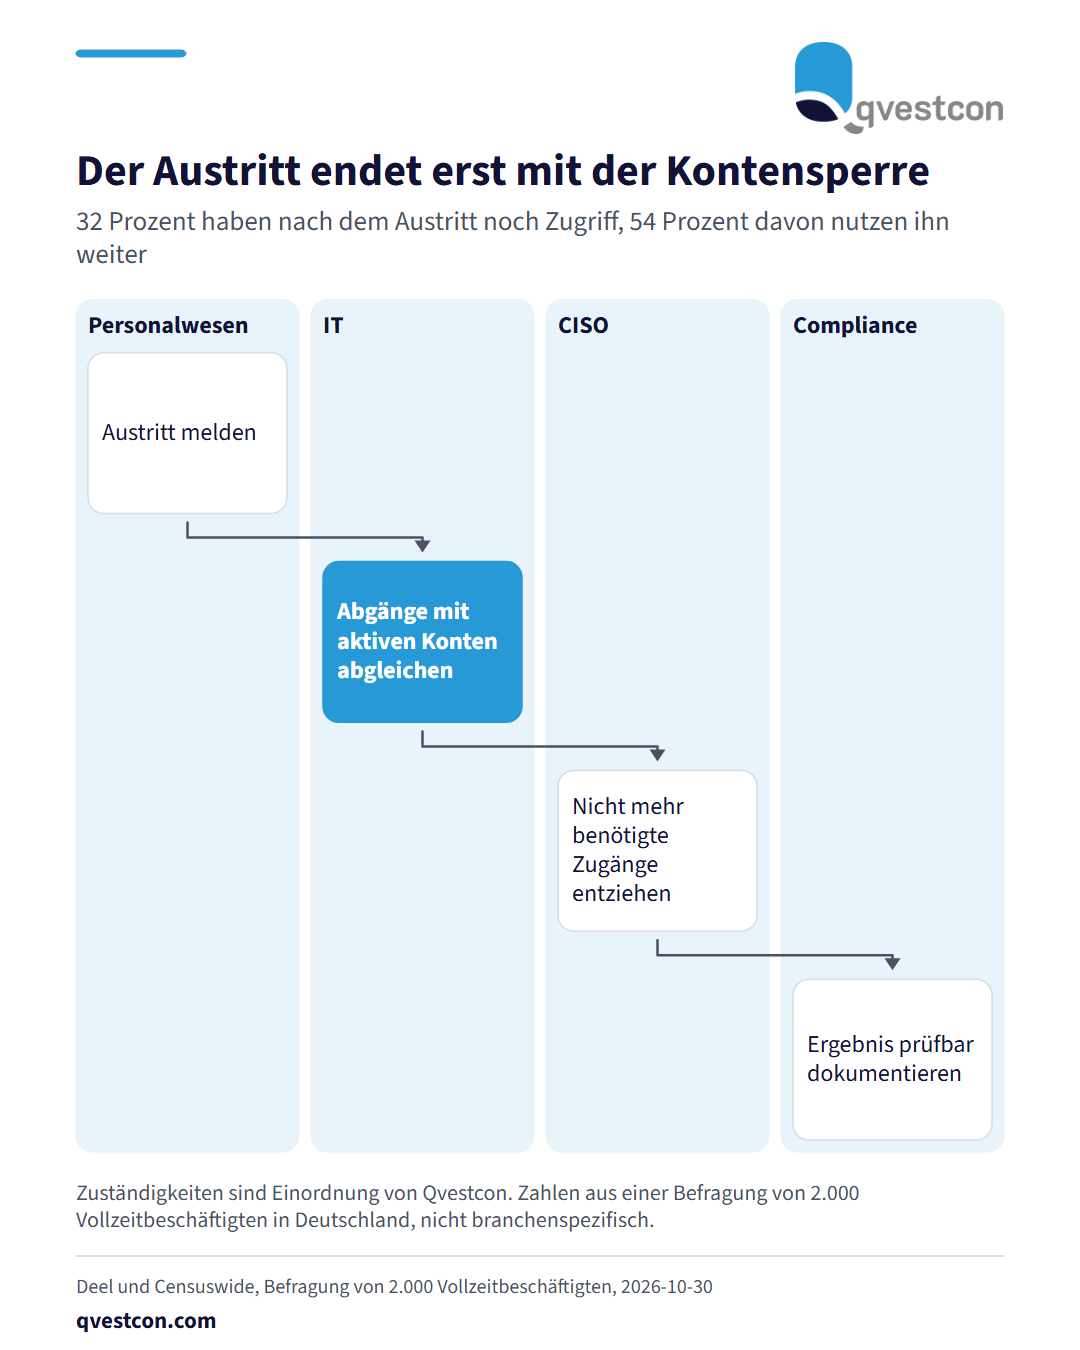
Laut einer Untersuchung von Deel und Censuswide unter 2.000 Vollzeitbeschäftigten in Deutschland haben 32 Prozent nach dem Ende ihres Arbeitsverhältnisses weiterhin Zugriff auf digitale Ressourcen des früheren Arbeitgebers. 54 Prozent dieser Personen nutzen die Zugänge weiter. Nur knapp die Hälfte der Befragten berichtet, ihre Zugänge seien vollständig deaktiviert worden. Betroffen sind laut Quelle E-Mail-Konten, Cloud-Speicher und Projektmanagement-Plattformen. Für Banken und Versicherer ist das eine Aufgabe der Rechteverwaltung. Der Austritt gehört als fester Prozessschritt in den Berechtigungsprozess. Dazu zählt der regelmäßige Abgleich der Personalabgänge mit allen aktiven Konten, auch bei E-Mail, Cloud-Speicher und Projektplattformen. Die Quelle nennt als Maßstab, dass die Deaktivierung von Konten so selbstverständlich sein muss wie die Rückgabe von Arbeitsgeräten und Schlüsseln. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank hat sich bewährt, den Abgleich zu wiederholen und das Ergebnis zu dokumentieren. So lässt sich in Prüfungen nachweisen, dass kein Zugang unbemerkt bestehen bleibt. Auch die Vermischung von beruflicher und privater Nutzung erschwert die Zuordnung von Zugriffen. 32 Prozent der Befragten nutzten berufliche Konten oder Logins für persönliche Zwecke, 27 Prozent setzten Geräte oder Zugänge des Arbeitgebers für Nebenjobs oder eigene Projekte ein. Laut Quelle helfen klare Nutzungsregeln, individuelle Zugänge und IT-Prozesse, mit denen sich Berechtigungen kontrollieren lassen. Zuständig sind CISO, IT und Personalwesen gemeinsam. Das ist eine Einordnung von Qvestcon.