Schwachstellen, Angriffe, Warnungen des BSI und die Pflichten aus NIS2 und Cyber Resilience Act.
Nach der NIS2-Richtlinie sind Geschäftsführungen betroffener Einrichtungen verpflichtet, die Risikomanagementmaßnahmen umzusetzen, ihre Umsetzung zu überwachen und sich zu Fragen der Bewertung und des Managements von Cyberrisiken schulen zu lassen.
Erhebliche Sicherheitsvorfälle müssen besonders wichtige und wichtige Einrichtungen sowie Betreiber kritischer Anlagen dem BSI melden. Für Hersteller von Produkten mit digitalen Elementen gelten ab dem 11. September 2026 die Meldepflichten des CRA. Sie müssen aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle melden. Koordinierendes CSIRT in Deutschland ist das CERT-Bund.
Der Warn- und Informationsdienst des Bundesamts für Sicherheit in der Informationstechnik meldet am 28. September 2026 kritische Schwachstellen in Citrix NetScaler Application Delivery Controller (ADC) und NetScaler Gateway. Angreifer können diese aus der Ferne ohne Anmeldung ausnutzen. Mögliche Folgen sind die Ausführung beliebigen Programmcodes, Datenmanipulation und der Ausfall von Diensten. Auch das Umgehen von Sicherheitsmaßnahmen ist möglich.
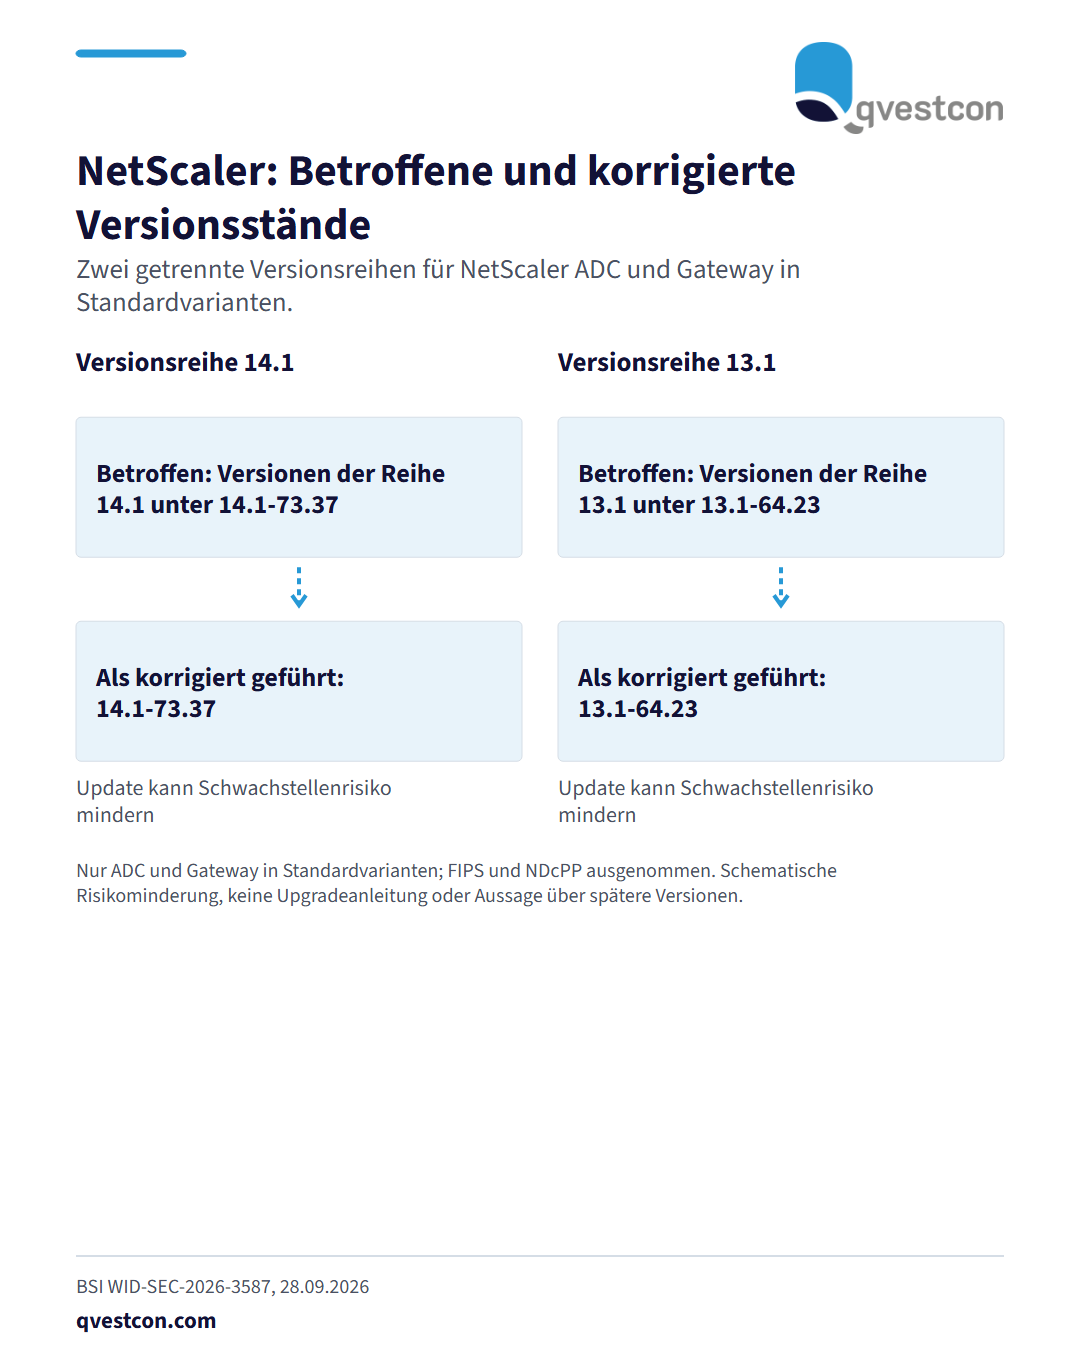
Für die Standardvarianten von NetScaler ADC und Gateway nennt die Warnung die korrigierten Versionen 14.1-73.37 und 13.1-64.23. Frühere Versionen der jeweiligen Versionsreihe sind als betroffen aufgeführt.
Für Sicherheitsverantwortliche in Banken und Versicherungen, die diese Produkte einsetzen, liefert die Warnung konkrete Versionsstände für die Prüfung ihrer Systeme. Die möglichen Eingriffe in Daten und die Verfügbarkeit von Diensten sprechen dafür, erforderliche Sicherheitsupdates entsprechend zu priorisieren. Eine Betroffenheit einzelner Institute oder eine neue aufsichtsrechtliche Pflicht ist damit nicht belegt.
Im Laufe des Septembers 2026 wies das IT-Sicherheitsunternehmen Check Point auf Schwachstellen in verschiedenen Produkten hin [CP26a,b,c]. So auch am 7. September, als der Hersteller ein Advisory für seine Spark Firewall-Serie veröffentlichte. Weiter lesen
Am 22. September informierte Check Point weiterhin über die Bedrohung für seine Security Management Server-Produkte.
Bewertung laut BSI
Aufgrund ihrer zentralen Bedeutung für die Netzwerksicherheit von Organisationen und als häufig erste Verteidigungslinie für IT-Systeme sind Firewalls ständig im Fokus von Akteuren aus dem Cyber-Raum. Eine Kompromittierung könnte die Firewall als wesentliche Schutzmaßnahme außer Kraft setzen, sowie die Ausführung von Schadcode und den Zugriff auf zahlreiche IT-Systeme und Daten ermöglichen. Weiter lesen
Vor diesem Hintergrund sollten IT- Sicherheitsverantwortliche Schwachstellen in diesen Produkten mit höchster Priorität behandeln und wahlweise Patches und/oder Workarounds schnellstmöglich ausrollen. Die Veröffentlichungen zu CVE-2026-85102 gehören ebenfalls zu dieser Kategorie. Das durch CVE-2026-93616 bedrohte Produkt Security Management Server dient hingegen als zentrale Verwaltung für das Richtlinien- und Rechtemanagement. Angreifer könnten diese Schwachstelle nutzen, um Code auf verwundbaren Instanzen auszuführen, sich erweiterte Rechte im Netzwerk der Organisation zu verschaffen und so im Rahmen von Lateral Movement weitere Systeme zu kompromittieren. Systeme zur Verwaltung von Richtlinien und Rechten sollten daher grundsätzlich so betrieben werden, dass sie nicht über das Internet erreichbar sind. Gleichzeitig zeigt CVE-2026-85102 exemplarisch in diesem Zusammenhang, dass auch kompromittierte Firewalls eine Ausnutzung von CVE-2026-93616 begünstigen können.
Empfehlung laut BSI
Grundsätzliche Empfehlungen zum sicheren Betrieb von IT-Systemen – hierzu zählen insbesondere die Vermeidung einer unnötigen Exposition zum Internet sowie ein effizientes Patchmanagement – finden sich in den Basismaßnahmen der Cybersicherheit [ACS18] sowie in der kürzlich veröffentlichten BITS zu Auswirkungen auf die Cybersicherheit durch KI [BSI26]. Detaillierte Ausführungen zu den jeweiligen Netzwerkkomponenten können außerdem dem BSI IT- Grundschutz [BSI23a,b] – insb. Weiter lesen
Firewalls und VPN-Zugänge – entnommen werden. Weiterhin ist es möglich, dass zum hier beschriebenen Sachverhalt in den kommenden Tagen weitere Veröffentlichungen mit IoCs und anderen Hilfsmitteln erscheinen werden. IT-Sicherheitsverantwortliche sollten daher regelmäßig prüfen, ob neue Erkenntnisse vorliegen und stets sicherheitsrelevante Veröffentlichungen vom Hersteller verfolgen. Für Site to Site VPN: Deaktivieren Sie implizite Regeln für VPN und definieren Sie manuell den VPN-Zugriff für UDP/500 und UDP/4500 für die spezifischen Peer-IP-Adressen. ∙ Für Remote Access VPN: Deaktivieren Sie die mit Remote Access VPN implizierten Regeln.
Kennzeichnung TLP:CLEAR, Weitergabe ohne Einschränkung. Auszug im Wortlaut des BSI (BITS-H Nr. 2026-289157-1032).
F5 BIG-IP APM - Aktive Ausnutzug einer Zero-Day Schwachstelle
Betroffenes Produkt
F5 BIG-IP Access Policy Manager
Gefährdung
Aktive Ausnutzung
Schutzmaßnahmen
Patch + Workaround
Schwachstellen
CVE-2026-94127 (CVSS 9.8)
Sachverhalt laut BSI
Am 22. September 2026 veröffentlichte der Hersteller F5 ein Advisory [F526a] zu einer ausgenutzten Zero- Day Schwachstelle in seinem Produkt BIG-IP Access Policy Manager (APM) zur sicheren Zugriffsteuerung und Anwendungszugriff. Die Schwachstelle mit der Kennung CVE-2026-94127 erlaubt nach Angaben des Herstellers einem entfernten, nicht authentifizierten Angreifer die Ausführung von Code auf APM Appliances über maliziösen Datenverkehr unter bestimmten Konfigurationen. Weiter lesen
Nach dem Common Vulnerability Scoring System (CVSS) wurde die Schwachstelle mit dem Wert 9.8/10 ("kritisch") bewertet. Der Hersteller F5 gibt an, dass die Schwachstelle bereits aktiv ausgenutzt wird.
Bewertung laut BSI
Die Ausnutzung von Schwachstellen in Perimetersystemen gehören zu den üblichen Angriffswegen, um weiterführende Angriffe auf Organisationen durchzuführen. Ob Ransomware, Datenexfiltration, Spionage oder Sabotage, Angreifer können mit durch Schwachstellen erlangtem Zugriff auf interne Ressourcen und Dienste geschäftskritische Prozesse stören. Weiter lesen
Permitersysteme müssen aufgrund der notwendigen Exposition im Internet besonders gehärtet und stets mit höchster Priorität gepatcht werden. Das Produkt BIG-IP APM von F5 ist weit verbreitet (siehe Shadowserver [SHAD26]) und das BSI hatte bereits im März 2026 einen Sicherheitshinweis zu Angriffen auf BIG-IP APM veröffentlicht [BSI26a]. Ein Proof-of-Concept Exploit ist zum Zeitpunkt der Veröffentlichung nicht öffentlich bekannt, dies kann sich jedoch kurzfristig ändern und weitere Akteure könnten die Schwachstelle aktiv ausnutzen. Die Folgen einer stattgefundenen Ausnutzung können Beeinträchtigungen des Regelbetriebs und Schaden für Ihre Organisation bedeuten. Aufgrund der bereits beobachteten Ausnutzung als Zero-Day ist es daher unbedingt notwendig, eine Kompromittierung aktiv auszuschließen, sollte eine betroffene Konfiguration eingesetzt worden sein bzw. werden.
Empfehlung laut BSI
Das BSI empfiehlt Perimetersysteme stets umgehend zu patchen und generelle Herstellerempfehlungen (siehe [F526b]) zur Absicherung von F5 BIG-IP umzusetzen. Des Weiteren sollten sicherheitskritische Systeme auf Auffälligkeiten und Anomalien beobachtet werden, um frühzeitig mögliche Zero-Day Ausnutzungen zu detektieren. Weiter lesen
Weitere Informationen und empfohlene Maßnahmen zum Umgang mit verkürzten Zeiträumen bis zur Ausnutzung bekannter Schwachstellen sowie Zero-Days hat das BSI in einer BITS [BSI26b] zu Auswirkungen auf die Cybersicherheit durch die Entwicklung im Bereich Künstlicher Intelligenz veröffentlicht.
Kennzeichnung TLP:CLEAR, Weitergabe ohne Einschränkung. Auszug im Wortlaut des BSI (BITS-H Nr. 2026-289024-1032).
Cisco Secure Email Gateway - Aktive Ausnutzung einer Zero-Day-Schwachstelle
Betroffenes Produkt
Cisco Secure Email Gateway
Gefährdung
Aktive Ausnutzung
Schutzmaßnahmen
Patch
Schwachstellen
CVE-2026-76461 (CVSS 9.8)
Sachverhalt laut BSI
Am Abend des 14. September 2026 veröffentlichte der Netzwerkausrüster Cisco ein Advisory über eine Schwachstelle in seinem Produkt Secure Email Gateway [CISC26a]. Demnach liegt mit CVE-2026-76461 eine Verwundbarkeit im E-Mail Parsing von AsyncOS for Cisco Secure Email Gateway vor, die es Angreifern aufgrund einer unzureichenden Validierung von Eingaben bei der Verarbeitung von E-Mails erlauben
Bewertung laut BSI
Für Akteure im Cyber-Raum stellen E-Mail-Infrastrukturen grundsätzlich lohnenswerte Angriffsziele dar, schließlich kann über diese Systeme Kommunikation mitgelesen oder manipuliert werden. Auch weiterführende Attacken - z.B. Weiter lesen
Phishing-Versuche - können initiiert und betriebliche Abläufe gestört werden. Die von Cisco beobachteten Angriffe bestätigen diese hervorgehobene Attraktivität. Da Angreifer bei einer Ausnutzung der Schwachstelle mit Root-Rechten operieren können, muss zudem davon ausgegangen werden, dass sie gleichzeitig in der Lage sind, ihre Spuren auf kompromittierten Instanzen zu löschen oder zu verändern. IT-Sicherheitsverantwortliche sollten daher unverzüglich die von Cisco empfohlenen Schutzmaßnahmen prüfen und umsetzen. Dies beinhaltet auch eine umfassende Analyse des Systems, um eine womöglich bereits erfolgte Kompromittierung proaktiv ausschließen zu können.
Empfehlung laut BSI
Unabhängig vom vorliegenden Sachverhalt empfiehlt Cisco grundsätzlich zu prüfen, ob das Risiko einer Kompromittierung von Secure Email Gateway durch zusätzliche Schutzmaßnahmen minimiert werden kann. Zu diesen Maßnahmen zählen insbesondere: Weitere grundsätzliche Empfehlungen finden sich ebenfalls in den Basismaßnahmen der Cyber-Sicherheit [ACS18].
Kennzeichnung TLP:CLEAR, Weitergabe ohne Einschränkung. Auszug im Wortlaut des BSI (BITS-H Nr. 2026-288868-1032).
Am 10. September 2026 veröffentlichte GitLab ein Advisory mit Informationen zu verschiedenen Schwachstellen in seiner gleichnamigen DevOps-Plattform [GITL26], [WID26]. Hierin machte das Unternehmen darauf aufmerksam, dass sowohl Enterprise und Community-Edition von GitLab durch insgesamt 18 Sicherheitslücken angreifbar sind. Weiter lesen
Gemäß CVSS weisen diese Verwundbarkeiten 2 mal kritische, 6 mal hohe, 9 mal mittlere und einmal einen niedrigen Schweregrad(e) auf.
Bewertung laut BSI
Aufgrund der hohen Verbreitung und mitunter sensitiver Informationen, die in Repositories enthalten sein können, stellen insbesondere öffentlich erreichbare GitLab-Instanzen attraktive Ziele für Cyber-Angriffe dar. Vorliegende Berichte über eine Ausnutzbarkeit mittels eines einzelnen http-Requests könnten zudem dafür sorgen, dass kurzfristig und großflächig Angriffsversuche auf Basis von CVE-2026-85706 stattfinden oder bereits stattgefunden haben. Weiter lesen
Zwar weist der Hersteller in diesem Zusammenhang darauf hin, dass eine Ausnutzung hier nur "unter bestimmten Bedingungen" möglich ist, da diese jedoch nicht weiter spezifiziert werden, muss davon ausgegangen werden, dass zahlreiche exponierte GitLab-Systeme potenziell verwundbar sind. Das kurze Zeitfenster zwischen Bekanntgabe der Schwachstelle durch den Hersteller und den ersten Berichten über Angriffsversuche könnte weiterhin dazu führen, dass viele dieser Angriffsversuche erfolgreich sind, weil die benötigten Patches noch nicht installiert worden sind. Gleichzeitig sollten IT-Sicherheitsverantwortliche nicht nur die als "kritisch" eingestuften Sicherheitslücken sichten. Auch die übrigen Verwundbarkeiten könnten von Akteuren genutzt werden, um Cyber-Angriffe durchzuführen.
Empfehlung laut BSI
Der Zugriff auf Webanwendungen sollte stets möglichst restriktiv gestaltet sein. Hierzu zählen die Basismaßnahmen der IT-Sicherheit, wie eine grundlegende Einschränkung der Erreichbarkeit von IT-Systemen aus dem Internet. Weiter lesen
Sofern eine Exponierung unerlässlich ist, sollten diese Systeme beim Patchmanagement stets mit höchster Priorität behandelt werden. Weitere Informationen finden sich auch im BSI IT-Grundschutz [ITGS23]. Weiterhin sollten IT-Sicherheitsverantwortliche regelmäßig prüfen, ob neue Hinweise zum hier beschriebenen Sachverhalt veröffentlicht werden – hierzu zählen insbesondere Indicators of Compromise, mit deren Hilfe eine eigene Infektion ausgeschlossen werden kann.
Kennzeichnung TLP:CLEAR, Weitergabe ohne Einschränkung. Auszug im Wortlaut des BSI (BITS-H Nr. 2026-288736-1032).
Für Hersteller von Produkten mit digitalen Elementen gelten auf dem Binnenmarkt der EU ab dem 11. September 2026 die Meldepflichten des CRA. Hersteller müssen aktiv ausgenutzte Schwachstellen sowie schwerwiegende Sicherheitsvorfälle melden.
Am 8. September 2026 veröffentlichte SAP turnusgemäß Informationen zu Schwachstellen und Patches in seinen Produkten im Rahmen des monatlichen Patchdays [SAP26]. Hierin weist das Unternehmen auf insgesamt 19 verschiedene Schwachstellen hin, die verschiedene Produkte und Bibliotheken betreffen.
Bewertung laut BSI
SAP-Systeme finden sich in zahlreichen deutschen Organisationen - sowohl in internen Netzen als auch in exponierten Umgebungen. Da diese Anwendungen in der Regel zur Steuerung von Betriebsprozessen genutzt werden, stellen sie attraktive Ziele für Cyber-Angriffe dar: Akteure können Vorgänge und Daten in Organisationen ausspionieren oder sabotieren. Weiter lesen
Auch ist eine Ausweitung der Angriffe auf weitere IT-Systeme (Lateral Movement) denkbar. Einige der im September geschlossenen Sicherheitslücken stellen in diesem Zusammenhang geeignete Methoden dar, um die o.g. Ziele zu erreichen. Insbesondere CVE-2026-44756 "OVERPASS" kann hierfür ein initialer Angriffsvektor sein, der Tätern einen Zugriff auf extern erreichbare SAP-Systeme und die Durchführung weiterführender Operationen ermöglicht. Auch die verschiedenen NetWeaver-Schwachstellen könnten von Angreifern genutzt werden, insbesondere dann, wenn eine Exponierung zum Internet existiert. So ist wahlweise eine Ausnutzung einzelner oder eine Verkettung verschiedener Verwundbarkeiten in diesem Produkt denkbar. Die Entdecker der Schwachstelle haben selbst einen Scan zur Verwundbarkeit "OVERPASS" durchgeführt und weltweit über 10.000 öffentlich erreichbare IP-Adressen mit SAP-Webschnittstellen gefunden, die potentiell verwundbar sein könnten [ONA26a].
Empfehlung laut BSI
Auch beim Betrieb von SAP-Systemen sollten die Basismaßnahmen der Cyber-Sicherheit berücksichtigt und stets die Herstellerempfehlungen zur Absicherung der Produkte umgesetzt werden. Hierzu zählt insbesondere die Vermeidung einer unnötigen Exposition zum Internet, die Härtung der Systeme im Allgemeinen, ein umfassendes Monitoring und schnelles Patchen [ACS26]. Weiter lesen
Produktspezifische Empfehlungen können dem IT-Grundschutz entnommen werden [BSI23]. Weitere Informationen und Empfehlungen zum Umgang mit den Auswirkungen auf die Cybersicherheit durch die Entwicklung im Bereich Künstlicher Intelligenz finden Sie in unserer BITS [BSI26].
Kennzeichnung TLP:CLEAR, Weitergabe ohne Einschränkung. Auszug im Wortlaut des BSI (BITS-H Nr. 2026-288588-1032).
Chinesische KI-Anwendungen kommen in den Unternehmen kaum zum Einsatz US-Anbieter bauen ihren Vorsprung weiter aus Bitkom veröffentlicht Studie zum KI-Einsatz in der deutschen Wirtschaft am 14. September close Berlin, 09. September 2026 - Chinesische KI-Modelle bestimmen seit Monaten mit Leistungssprüngen und geringen Kosten, aber auch mit Fragezeichen hinsichtlich Datenschutz …
Deutsche Institutionen über TerminalFix-Kampagne kompromittiert
Schutzmaßnahmen
hin:
Sachverhalt laut BSI
Im August 2026 wurde das Bundesamt für Sicherheit in der Informationstechnik (BSI) über die Kompromittierung des Netzwerks einer staatlichen Institution informiert. Anschließende Analysen zeigen, dass der Tathergang mit Beobachtungen von mehrstufigen Angriffen übereinstimmt, die Microsoft kürzlich als TerminalFix-Kampagne in seinem Blog vorgestellt hatte [MS26]. Weiter lesen
Der Ablauf dieser Attacken stellt sich basierend auf dem Microsoft Blog sowie dem BSI bekannten Erkenntnissen wie folgt dar: Internetnutzer rufen eine kompromittierte Webseite auf, auf die sie z.B. mittels Phishing/Social- Engineering geführt werden oder von Nutzern regelmäßig besucht werden (Water-Holing). Dort fordert man sie dazu auf, eine CAPTCHA Prüfung auszuführen. Dabei wird suggeriert, dass das Ausführen eines Befehls in Windows Terminal oder PowerShell notwendig ist. Er wird hierzu ein schädlicher PowerShell-Befehl in die Zwischenablage kopiert, der dann vom Nutzer als Befehl ausgeführt werden muss. Der schädliche Befehl lädt ein ZIP-Archiv herunter, entpackt es und führt dieses aus. Zeitgleich wird die angeblich erfolgreiche Bearbeitung des o.g. CAPTCHAs angezeigt, um Misstrauen vonseiten des Opfers zu verhindern. BSI-IT-Sicherheitsinformation 1. 2.
Bewertung laut BSI
Die beobachteten TerminalFix-Angriffe stellen eine Weiterentwicklung der bereits bekannten ClickFix-Attacken dar. Während Letztere in der Vergangenheit in der Regel lediglich einzelne Rechner kompromittierten, besteht TerminalFix eine weitere Möglichkeit, tiefer in Netzwerke einzudringen sowie Vertraulichkeit, Verfügbarkeit und Integrität der IT ganzer Organisationen zu beeinträchtigen. Weiter lesen
Für IT-Sicherheitsverantwortliche ergibt sich somit die Herausforderung, beide Angriffstechniken unterscheiden zu können und bei Vorfällen passende Gegenmaßnahmen anzustoßen. Nach derzeitigen Erkenntnissen wird die aktuelle Kampagne von Tätern aus dem Cybercrime-Bereich durchgeführt. Diese handeln opportunistisch und sind ausschließlich finanziell motiviert. Ein Zusammenhang mit staatlichen bzw. politisch motivierten Akteuren konnte bislang nicht hergestellt werden. Das für das Captcha verwendete Javascript konnte in historischen Daten auf mehreren Hundert Webseiten festgestellt werden. Die Ransomware und Leak-Seite Rhysida wird der finanziell motivierten Gruppe Vice Spider (aka Vice Society, White Nefas, White Hekate, DEV-0832, Vanilla Tempest) zugeordnet. Nach Kenntnislage des BSI ist die Gruppe seit mindestens Mitte 2021 aktiv. Anfänglich nutzen die Angreifer die Leak-Seite Vice Society und eine Vielzahl von Ransomware- Familien, welche zumeist nicht von der Gruppe selbst entwickelt wurden.
Kennzeichnung TLP:CLEAR, Weitergabe ohne Einschränkung. Auszug im Wortlaut des BSI.
Das IT-Unternehmen SonicWall veröffentlichte am Abend des 1. September 2026 ein Advisory zu zwei Schwachstellen, die seine SMA1000 Produktserie betreffen [SW26]. Angreifer könnten die Sicherheitslücken
Bewertung laut BSI
Perimetersysteme stellen seit jeher beliebte Ziele für Angreifer dar, da sie Akteuren im Falle einer Kompromittierung zahlreiche Optionen für weiterführende Angriffe (u.a. Lateral Movement) bieten. Weiter lesen
Dies unterstreicht auch der vorliegende Sachverhalt, bei dem der Hersteller auf eine beobachtete Ausnutzung hinweist. Betreiber sollten diese Systeme daher im Patchmanagement priorisieren und im Rahmen der Basismaßnahmen der Cyber-Sicherheit möglichst restriktiv konfigurieren. SonicWall SMA1000-Kunden müssen davon ausgehen, dass auch auf ihre IT-Systeme bereits Angriffe stattgefunden haben, sofern dies nicht durch die eine umfassende Analyse ausgeschlossen werden kann. Im Hinblick auf das Patchmanagement sollte gleichzeitig vermieden werden, das Ausrollen von Updates ausschließlich an der Bewertung nach CVSS auszurichten: Zwar wird die Kritikalität bei CVE-2026-83549 mit 7.8 von 10 "nur" als hoch bewertet, die mögliche Verkettung beider Schwachstellen zu einer Exploit-Chain steigert das Bedrohungspotenzial jedoch deutlich, da die für CVE-2026-83549 benötigte Authentisierung auch über CVE-2026-83548 erreicht werden kann.
Empfehlung laut BSI
Perimeter-Systeme sollten im Allgemeinen mit höchstmöglicher Sorgfalt konfiguriert und betrieben werden. Das BSI empfiehlt IT-Sicherheitsverantwortlichen daher, die Vorgaben des BSI IT-Grundschutz umsetzen. Weiter lesen
Bezogen auf Firewalls ergibt sich hierbei unter anderem die Anforderung, den Zugriff auf Administrations- und Managementzugänge möglichst restriktiv zu handhaben – siehe IT-Grundschutzbaustein NET.3.2 [BSI23]. Des Weiteren empfiehlt das BSI, die Best Practices zur Absicherung der Appliance des Herstellers umzusetzen, die im Administration Guide [SW25] zu finden sind.
Kennzeichnung TLP:CLEAR, Weitergabe ohne Einschränkung. Auszug im Wortlaut des BSI (BITS-H Nr. 2026-288433-1032).
Die möglichen Auswirkungen von Frontier-KI auf das Cyberrisiko sind laut dem FSB-Vorsitzenden Andrew Bailey das unmittelbarste Problem für das Finanzsystem.
Am 14. Juli 2026 veröffentlichte das Unternehmen SonicWall ein Advisory zu seiner SMA1000-Produktserie [SW26]. Darin führte der Hersteller aus, dass die Modelle 6210, 7210 und 8200v durch zwei neu entdeckte Zero-Day Schwachstellen verwundbar sind, die SonicWall wie folgt bewertet:
Bewertung laut BSI
Durch den Vormarsch von mobilen Arbeitsplätzen hat die Verbreitung von Lösungen zum sicheren Fernzugriff auf Netzwerke von Organisationen kontinuierlich zugenommen und für Angriffe an Bedeutung gewonnen. Perimetersysteme stellen seit mehreren Jahren beliebte Ziele für Angreifer dar, da sie im Falle einer Kompromittierung Akteuren zahlreiche Optionen für weiterführende Angriffe (u.a. Weiter lesen
Lateral Movement) bieten. Im vorliegenden Fall könnte insbesondere CVE-2026-15409 genutzt werden, um kurzfristig sensible Daten aus Organisationen zu extrahieren und auf geschützte Dienste zuzugreifen. Mithilfe von CVE-2026-15410 sind durch die Ausführung von Code sogar weitere Bedrohungsszenarien denkbar, wenngleich diese jedoch das Erlangen von administrativen Rechten durch die Täter voraussetzen. CVE-2026-15410: Die unzureichende Prüfung von zu generierendem Code erlaubt es einem authentifizierten Angreifer, unter bestimmten Umständen aus der Ferne und Befehle mit Administrator-Rechten über die Management Konsole (AMC) auszuführen (Code Injection; CWE-94). SonicWall bewertet die Kritikalität der Schwachstelle als "hoch" (7.2 von 10). ∙ 12.4.3-03245, 12.4.3-03387 und 12.4.3-03434 (platform-hotfix)∙ 12.5.0-02283, 12.5.0-02624 und 12.5.0-02800 (platform-hotfix)∙
Empfehlung laut BSI
Das BSI empfiehlt Firewall-Administratoren zu prüfen, ob sie die Vorgaben im Grundschutz umsetzen, wonach Management-Zugänge von Firewalls nicht nach außen exponiert werden sollen. "Alle Administrations- und Managementzugänge der Firewall MÜSSEN auf einzelne Quell-IP-Adressen bzw. -Adressbereiche eingeschränkt werden." – siehe IT-Grundschutzbaustein NET.3.2 [BSI23]. Weiter lesen
Des Weiteren empfiehlt das BSI, die Best Practices zur Absicherung der Appliance des Herstellers umzusetzen, die im Administration Guide [SW25] zu finden sind.
Kennzeichnung TLP:CLEAR, Weitergabe ohne Einschränkung. Auszug im Wortlaut des BSI (BITS-H Nr. 2026-271845-1232).
Am 17.07.2026 wurde seitens WordPress eine Aktualisierung bekannt gegeben [WP26], welche zwei Schwachstellen in der WordPress-Software behebt. WordPress ist ein weit verbreitetes Content Management System (CMS), insbesondere bei Blog-Betreibern und Webshops.
Bewertung laut BSI
WordPress ist eine weit verbreitetes Content Management System (CMS), welches bei Bloggern, Webshops und Webseiten-Betreibern sehr beliebt ist. Die Schwachstellen sind aufgrund der Existenz von Proof-of-Concepts (PoCs) und der Einfachheit der Ausnutzung als sehr kritisch einzuschätzen, sofern keine automatisierten Updates genutzt werden. Weiter lesen
Die Ausnutzung der Schwachstellen erfordert keinerlei Authentifizierung. Ein Proof-of-Concept ist mittlerweile öffentlich und es ist davon auszugehen, dass Angreifer bereits begonnen haben den Code zu analysieren. Es besteht eine hohe Wahrscheinlichkeit, dass zeitnah Angriffe auf WordPress-Instanzen durchgeführt werden. Update 1: Nur wenige Stunden nach der Veröffentlichung wurden erste Proof-of-Concepts im Internet verbreitet. Kurz darauf gab es auch Berichte über die ersten Ausnutzungen. Der Sachverhalt "wp2shell" veranschaulicht erneut die gesunkene Zeit bis zur Ausnutzung von Schwachstellen ("Time-to-Exploit"). WordPress 6.8.x < 6.8.6 (nur von CVE-2026-60137 betroffen)∙ WordPress 6.9.x < 6.9.5∙ WordPress 7.0.x < 7.0.2∙ WordPress 7.1 beta < 7.1 beta2∙
Empfehlung laut BSI
Update 1: Das BSI empfiehlt Webseitenbetreiber zu prüfen, ob automatische Updates aktiviert und auch installiert werden können, sofern dies gewünscht ist. Sollten automatische Updates deaktiviert sein, so sollte das Aufkommen neuer Sicherheitsupdates beobachtet und Maßnahmen getroffen werden, die ein kurzfristiges installieren dieser erlaubt. Weiter lesen
Betreiber von Webseiten mit wichtigen Dienstleistungen sollten grundsätzlich erwägen, eine Web Application Firewall (WAF) einzusetzen, um Angriffe kurzfristig und vorübergehend auch anderweitig abwehren zu können.
Kennzeichnung TLP:CLEAR, Weitergabe ohne Einschränkung. Auszug im Wortlaut des BSI (BITS-H Nr. 2026-271984-1132).
Am 14. Juli 2026 veröffentlichte Microsoft im Rahmen des monatlichen Patchdays Advisories zu mehreren Schwachstellen in verschiedenen Microsoft-Produkten, darunter auch in seiner Kollborationsplattform SharePoint. Von den dort geschlossenen Sicherheitslücken wird eine bereits ausgenutzt, bei drei weiteren
Bewertung laut BSI
Microsoft SharePoint Server waren bereits in der Vergangenheit Ziel von Cyberangriffen. Die weite Verbreitung mit fast 10.000 exponierten SharePoints weltweit und über 400 in Deutschland [SHAD26] sowie die häufigen Verbindungen zu weiteren Microsoft Diensten wie Outlook, Teams und OneDrive, machen das Produkt zu einem attraktiven Ziel für Akteure. Weiter lesen
Weiterführende Angriffe – sogenanntes Lateral Movement – sind möglich. Microsoft gibt an, zum Zeitpunkt der Veröffentlichung der Schwachstelle CVE-2026-56164 bereits ihre Ausnutzung beobachtet zu haben. Während bei den übrigen Sicherheitslücken teils vorausgesetzt wird, dass ein Angreifer auf verschiedene Weise auf dem Zielsystem authentifiziert sein muss, um Angriffe durchführen zu können, ist gegebenenfalls auch eine Verkettung von Sicherheitslücken möglich. Dann könnten Akteure die bereits ausgenutzte CVE-2026-56164 oder auch CVE-2026-55040 nutzen, um Privilegien auf einem SharePoint-System zu erhalten und diese für Angriffe über die authentifizierten RCE-Schwachstellen verwenden. Rapid7 bestätigt die Möglichkeit zur Verkettung mit einer RCE-Schwachstelle, die bislang jedoch nicht öffentlich bekannt ist und erst im kommenden August Patchday geschlossen werden soll [RAPI26]. Die Möglichkeit der Verkettung von Schwachstellen ist insbesondere im Hinblick auf die Entwicklung im Bereich der Künstlichen Intelligenz relevant - siehe BITS [BSI26b].
Empfehlung laut BSI
IT-Sicherheitsverantwortliche sollten beim vorliegenden Sachverhalt berücksichtigen, dass die verwundbaren SharePoint-Versionen 2016 und 2019 inzwischen das Ende des erweiterten Supports erreicht haben [MSS26a, MSS26b]. Zählen diese aktuell noch zum Inventar der eigenen Organisation, muss schnellstmöglich zu einer Softwareversion (Microsoft SharePoint Server Subscription Edition oder alternative Produkte) gewechselt werden, die vom Hersteller noch mit Sicherheitsupdates unterstützt wird. Weiter lesen
Unabhängig von Microsoft SharePoint sollten IT-Sicherheitsverantwortliche zusätzlich auch die anderen Sicherheitshinweise des Herstellers aus dem aktuellen Patchday sichten, bereitgestellte Updates prüfen und diese kurzfristig in der eigenen Organisation ausrollen. Auch bei Microsoft setzt sich der allgemeine Trend in der IT-Sicherheit fort, dass die Anzahl entdeckter Schwachstellen steigt – insbesondere hervorgerufen durch KI-basierte Analysemethoden. IT-Sicherheitsverantwortliche können daher zusätzlich prüfen, ob Maßnahmen umgesetzt werden sollten, um die große Anzahl aufgekommener bzw. noch aufkommender Schwachstellen zu bewältigen [BSI26b]. Weitere Hinweise zum sicheren Betrieb von Microsoft SharePoint können dem BSI IT-Grundschutz entnommen werden [BSI23].
Kennzeichnung TLP:CLEAR, Weitergabe ohne Einschränkung. Auszug im Wortlaut des BSI (BITS-H Nr. 2026-271713-1032).
Mit der Entwicklung der AI Audit and Assurance Assessment Architecture (A5) legt das Bundesamt für Sicherheit in der Informationstechnik (BSI) den Grundstein für eine modulare und erweiterbare Prüfarchitektur für KI-Systeme.
Auswirkungen auf die Cybersicherheit von Organisationen durch die Entwicklung im Bereich Künstlicher Intelligenz
Schutzmaßnahmen
, Isolation, Validierungsschichten und
Sachverhalt laut BSI
Künstliche Intelligenz verändert die Cybersicherheitslage grundlegend und erfordert neue Maßstäbe in der Reaktionsgeschwindigkeit. Während böswillige Akteure in der Vergangenheit bereits arbeitsteilig auf Künstliche Intelligenz gesetzt hatten – beispielsweise um Phishing-Mails zu verfassen – sind aktuelle KI- Systeme derart leistungsfähig, dass Schwachstellen in Software innerhalb kurzer Zeit sowohl umfassend als auch teilweise autonom erkannt, analysiert und in verwertbare Angriffspfade überführt können. Weiter lesen
Daraus kann eine Lage entstehen, die Organisationen mit einer erheblich steigenden Zahl neu entdeckter Schwachstellen, Exploits, Patches und Folgevorfällen konfrontiert. Die aktuelle Diskussion konzentriert sich dabei maßgeblich auf die Fähigkeiten von aktuellen KI Top- Modellen, in großem Maßstab Schwachstellen in Quellcode zu identifizieren und Exploit-Code zu liefern. Aber auch in anderen Bereichen, wie dem Reverse Engineering von Binaries, ist bei den Modellen ein Fähigkeiten-Zuwachs zu beobachten. Neben diesen sogenannten Frontier-Modellen (wie bspw. Claude Mythos oder OpenAI GPT-5.5), spielen jedoch ebenso die günstigeren, kleineren LLMs eine Rolle in der Entwicklung der Cybersicherheit. Selbst, wenn einzelne Prognosen mit Vorsicht betrachtet werden müssen, bleibt die strategische Stoßrichtung klar: KI senkt Aufwand, Zeitbedarf und Einstiegshürden für offensive Cyberfähigkeiten BSI-IT-Sicherheitsinformation
Bewertung laut BSI
Die Behebung und Mitigation von Schwachstellen in IT-Produkten stellten bereits vor dem Aufkommen von KI- Modellen eine erhebliche Herausforderung für Hersteller, Anbieter und Betreiber dar. Vor dem Hintergrund der aktuellen Entwicklungen muss jedoch davon ausgegangen werden, dass die Belastung in diesen Organisationen zukünftig noch weiter zunehmen wird: Einerseits werden böswillige Akteure durch KI in die Lage versetzt, öffentlich erreichbare IT-Systeme umfassend, automatisiert und parallelisiert auf bestehende Schwachstellen zu untersuchen und anzugreifen – wahlweise auf Basis nicht installierter Patches oder mithilfe von Zero-Days. Weiter lesen
Andererseits kann innerhalb von Minuten bis Stunden aus veröffentlichten Patches abgeleitet werden, wie Exploits gestaltet werden können. Eine Arbeit, für die Angreifer in der Vergangenheit viel technisches Know-How und Zeit benötigten, die nun aber mithilfe von KI schneller als auch von technisch weniger versierten Akteuren kostengünstig erledigt werden kann. Forscher zeigten zudem, dass moderne KI-Agenten adaptive, autonom handelnde KI-Würmer (unter Laborbedingungen) bilden können, die ohne zusätzliche menschliche Steuerung in Netzwerken mit verwundbaren Geräten und geringen Sicherheitsmaßnahmen Angriffe durchführen können [ARXIV26]. Veränderung bei der Reaktionsgeschwindigkeit notwendig Für Hersteller, Anbieter und Betreiber ergeben sich hieraus neue Anforderungen.
Kennzeichnung TLP:CLEAR, Weitergabe ohne Einschränkung. Auszug im Wortlaut des BSI.
Am 8. Juni hat der Hersteller Check Point ein Advisory [CP26a] zu einer aktiv ausgenutzten Schwachstelle in seiner IT-Sicherheitslösung Remote Access VPN und Mobile Access veröffentlicht. Die Schwachstelle mit der Kennung CVE-2026-50751 erlaubt einem entfernten Angreifer die Nutzer-Authentifizierung zu umgehen und eine VPN-Verbindung ohne gültiges Passwort aufzubauen. Weiter lesen
Nach dem Common Vulnerability
Bewertung laut BSI
Perimetersysteme und Sicherheitsgateways stellen ein attraktives Ziel für verschiedene Cyberakteure dar. Eine Schwachstelle wie CVE-2026-50751 hat zur Folge, dass Angreifer Zugriff auf geschützte Netzwerke erlangen und weiterführende Angriffe ("Lateral Movement") durchführen können. Weiter lesen
Dies kann, abhängig von den betroffenen Netzwerken und darin möglicherweise verwundbaren Systemen, u.a. zu Datenabfluss, unbemerkter persistenter Kompromittierung oder Ransomware-Vorfällen führen. Die seit Anfang Mai beobachteten Angriffe lassen darauf schließen, dass der oder die Angreifer bereits in den letzten Wochen Zugriff auf interne Netzwerke verschiedener Organisationen erlangt haben könnten, sofern die betroffenen Lösungen sowie die IKEv1 Konfiguration betrieben wurden. Es ist daher unbedingt notwendig eine Kompromittierung auszuschließen und die angegebenen Maßnahmen schnellstmöglich umzusetzen, um weiterführende Angriffe sowie eine Ausnutzung zu verhindern. R82.10 Jumbo Hotfix Take 19 oder niedriger∙ R82 Jumbo Hotfix Take 103 oder niedriger∙ R81.20 Jumbo Hotfix Take 141 oder niedriger∙ R81.10 (EOS)∙ R81 (EOS)∙ R80.40 (EOS)∙ R80.20.X (EOS)∙ R81.10.X∙ R82.00.X∙ VPN-Fernzugriff oder mobiler Zugriff ist aktiviert∙ IKEv1 ist für den Fernzugriff aktiviert∙ Gateways akzeptieren ältere Fernzugriffsclients∙ Gateways benötigen kein Computerzertifikat für Verbindungen∙
Empfehlung laut BSI
Das BSI empfiehlt grundsätzlich exponierte Systeme, insbesondere Perimetersysteme und Sicherheitslösungen, stets schnellstmöglich zu patchen und Best-Practices des jeweiligen Herstellers umzusetzen. Weitere Informationen zum sicheren Betrieb von Firewalls und VPNs finden Sie im IT-Grundschutzbaustein NET.3.2 Firewall [BSI23a] sowie NET.3.3. Weiter lesen
VPN [BSI23b].
Kennzeichnung TLP:CLEAR, Weitergabe ohne Einschränkung. Auszug im Wortlaut des BSI (BITS-H Nr. 2026-263373-1032).