
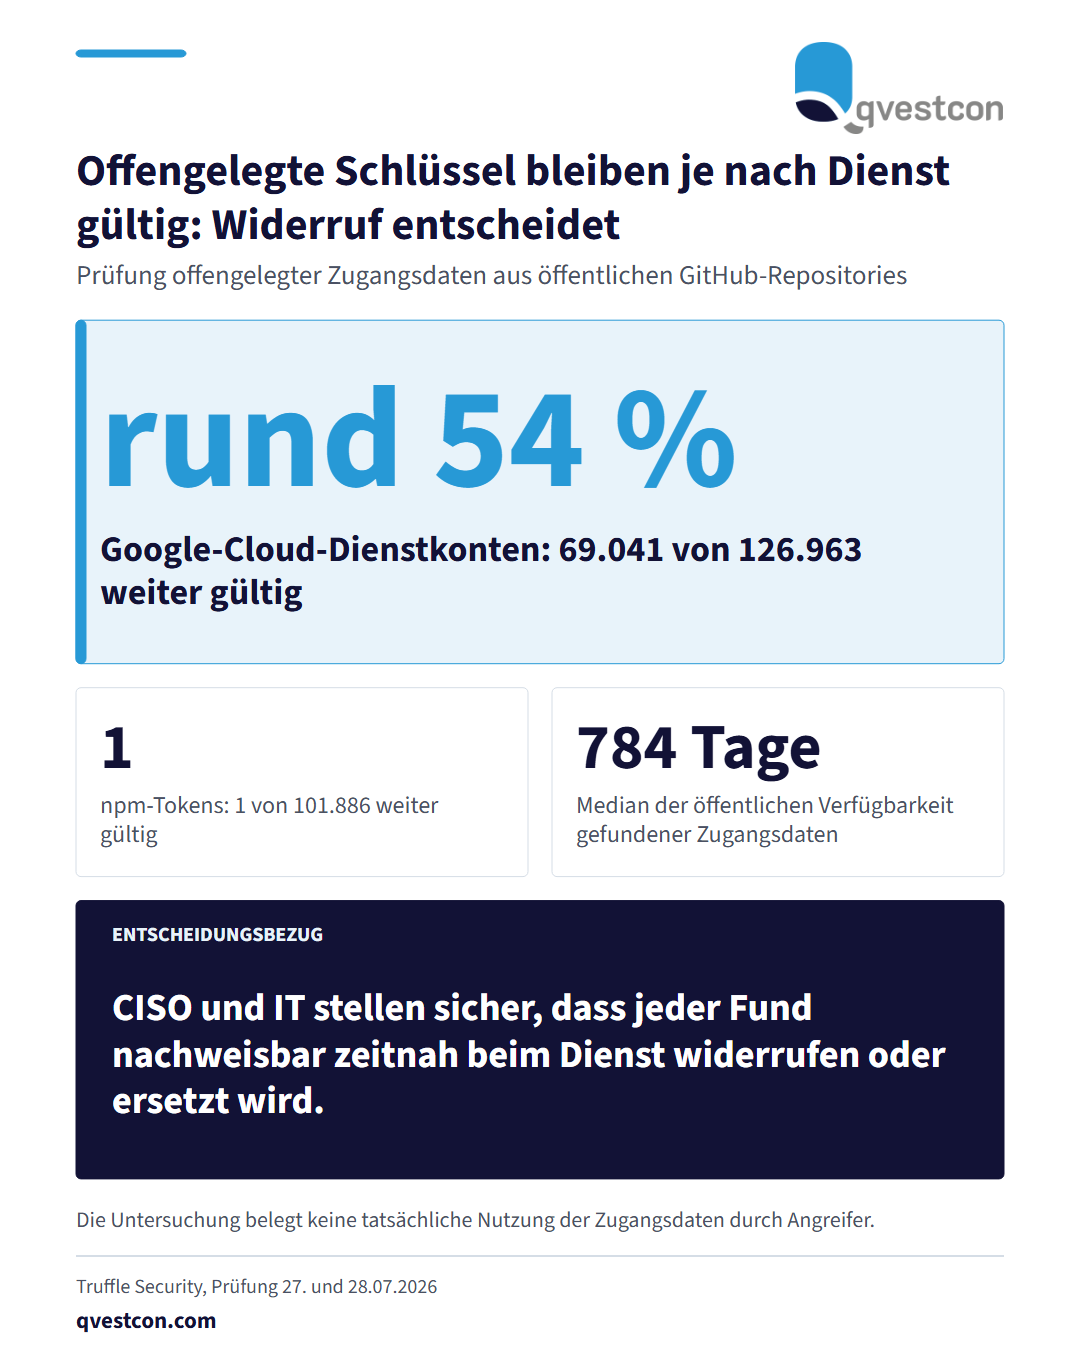
Truffle Security hat Zugangsdaten aus öffentlichen GitHub-Repositories geprüft. Der Datenbestand umfasst 224 Millionen Repositories und reicht bis zum 7. August 2025. Bei der Prüfung am 27. und 28. Juli 2026 funktionierten noch 543.699 einzigartige Zugangsdaten. Im Median waren sie 784 Tage öffentlich zugänglich. Bei Google-Cloud-Dienstkonten waren 69.041 von 126.963 gefundenen Zugangsdaten gültig, also rund 54 Prozent. Von 101.886 npm-Tokens galt nur noch eines. Die Funktion Push Protection von GitHub senkte die Rate offengelegter Zugangsdaten in den unterstützten Kategorien um 53 Prozent. 51,8 Prozent der gültigen Funde gehörten jedoch zu Kategorien, die sie standardmäßig nicht blockiert, etwa Datenbank-Verbindungszeichenfolgen und Google-API-Schlüssel. Die Untersuchung belegt keine tatsächliche Nutzung durch Angreifer. Praktische Einordnung von Qvestcon für CISO und IT: Offengelegte Schlüssel zuerst beim Dienst widerrufen oder ersetzen. Das Löschen aus der aktuellen Dateiversion genügt nicht, weil Git-Historie, Forks und Kopien die Daten behalten. Danach folgen die Prüfung der Repositories samt Historie, kurzlebige Zugangsdaten mit Ablaufzeit, Secret-Scans in CI/CD-Prozessen und die Auswertung der Zugriffsprotokolle. Umgesetzt ist das Verfahren, wenn ein Widerruf nachweisbar zeitnah nach jedem Fund erfolgt.