
Zum Inhalt springen
Kostenloses ErstgesprächErstgespräch

Qvestcon News

Wer sendet E-Mails in Ihrem Domainnamen?

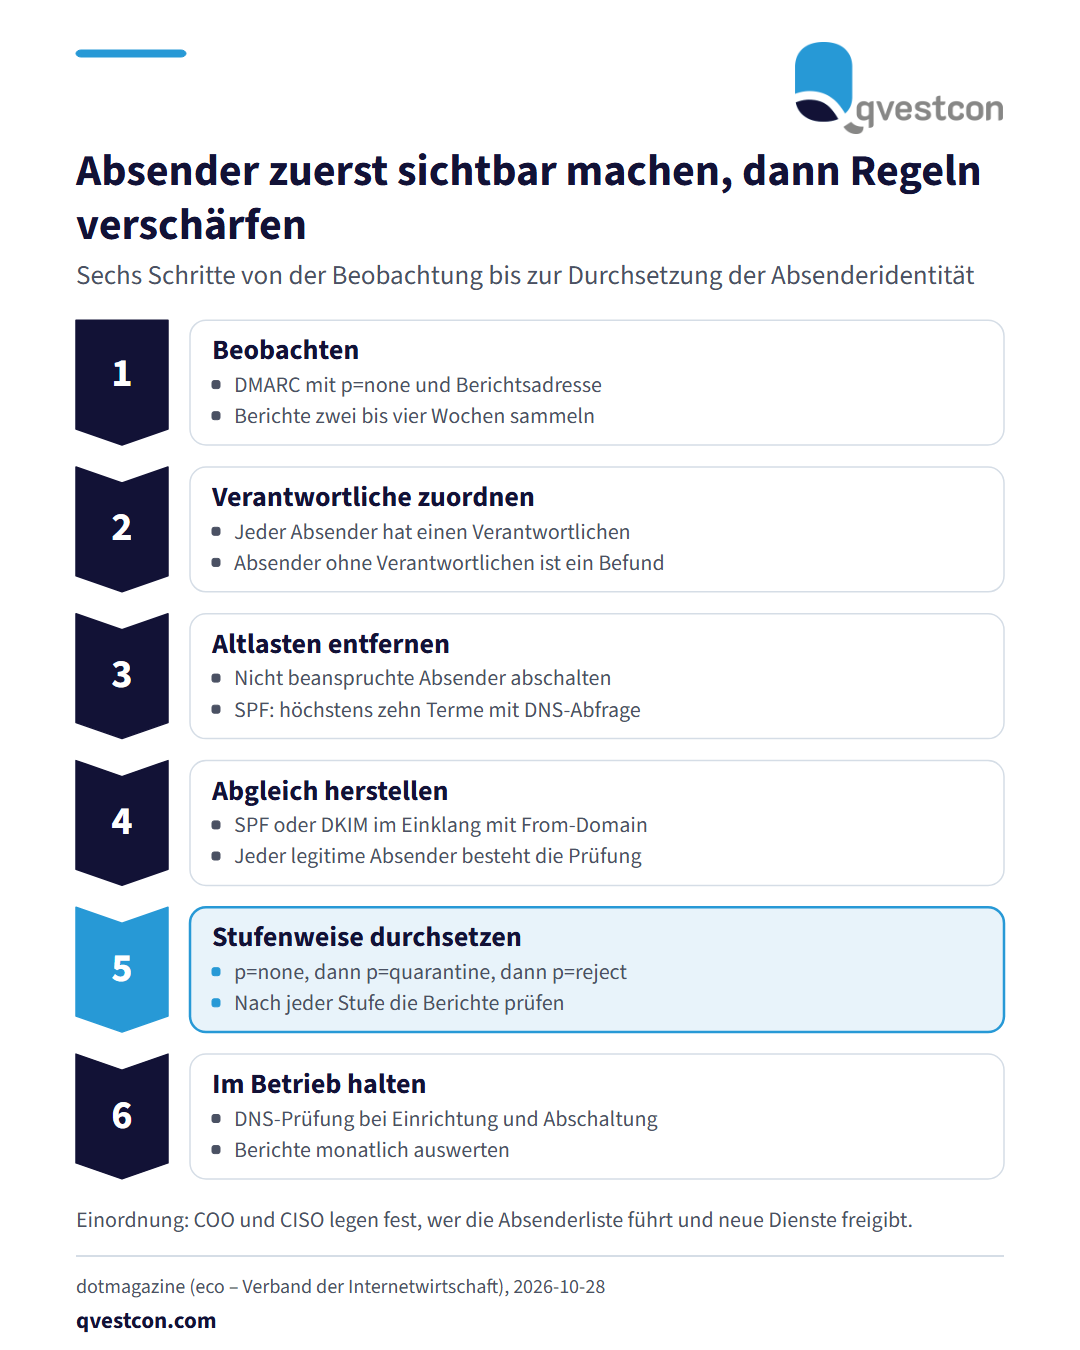
Jeder Dienst, den das DNS (Domain Name System) einer Domain zulässt, kann E-Mails versenden, die als diese Domain die Authen­ti­fi­zie­rung bestehen. Viele Häuser kennen diese Absender nicht mehr vollständig. Thomas Kuechenthal (LEMARIT GmbH) beschreibt im dotmagazine des eco – Verband der Inter­net­wirt­schaft vom 28.10.2026 sechs Schritte von der Beobachtung bis zur Durchsetzung. Erstens: einen DMARC-Eintrag (Domain-based Message Authen­ti­ca­tion, Reporting and Conformance) mit der Richtlinie p=none und einer Berichts­adresse ver­öf­fent­li­chen und die Berichte zwei bis vier Wochen sammeln. Zweitens: jedem Absender eine ver­ant­wort­li­che Person oder ein Team zuordnen. Drittens: nicht beanspruchte Absender abschalten und veraltete Einträge entfernen. SPF (Sender Policy Framework) erlaubt höchstens zehn Terme mit DNS-Abfrage. Wird die Grenze überschritten, endet die SPF-Prüfung mit einem dauerhaften Fehler. Viertens: SPF oder DKIM (DomainKeys Identified Mail) so einrichten, dass jeder legitime Absender die Prüfung im Einklang mit der From-Domain besteht. Fünftens: die Richtlinie stufenweise von p=none über p=quarantine auf p=reject anheben und nach jeder Stufe die Berichte prüfen. Sechstens: die Prüfung des DNS in die Einrichtung und die Abschaltung jedes versendenden Dienstes aufnehmen und die Berichte monatlich auswerten. Die Quelle weist darauf hin, dass Authen­ti­fi­zie­rung keine Kontrolle ist: Ein vergessener, aber korrekt ein­ge­rich­te­ter Dienst besteht jede Prüfung. Die Entscheidung, ob ein Absender noch berechtigt sein soll, bleibt bei der Organisation. Als Rahmen nennt der Beitrag, dass DMARC seit Mai 2026 in RFC 9989 beschrieben ist, das RFC 7489 ersetzt. Google verlangt SPF oder DKIM von allen Absendern an Gmail-Konten und SPF, DKIM und DMARC von Absendern mit mehr als 5.000 Nachrichten pro Tag. Das BSI hat die Technische Richtlinie TR-03182 zur E-Mail-Authen­ti­fi­zie­rung ver­öf­fent­licht. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank gelingt die Umsetzung, wenn Beschaffung und IT die Absenderliste gemeinsam führen.

Weitere

Ablaufgrafik mit sechs Phasen: Beobachten, Verantwortliche zuordnen, Altlasten entfernen, Abgleich herstellen, stufenweise durchsetzen, im Betrieb halten. Die Phase stufenweise durchsetzen ist hervorgehoben und nennt die Richtlinienstufen p=none, p=quarantine und p=reject.

Jeder Dienst, den das DNS (Domain Name System) einer Domain zulässt, kann E-Mails versenden, die als diese Domain die Authen­ti­fi­zie­rung bestehen. Viele Häuser kennen diese Absender nicht mehr vollständig. Thomas Kuechenthal (LEMARIT GmbH) beschreibt im dotmagazine des eco – Verband der Inter­net­wirt­schaft vom 28.10.2026 sechs Schritte von der Beobachtung bis zur Durchsetzung. Erstens: einen DMARC-Eintrag (Domain-based Message Authen­ti­ca­tion, Reporting and Conformance) mit der Richtlinie p=none und einer Berichts­adresse ver­öf­fent­li­chen und die Berichte zwei bis vier Wochen sammeln. Zweitens: jedem Absender eine ver­ant­wort­li­che Person oder ein Team zuordnen. Drittens: nicht beanspruchte Absender abschalten und veraltete Einträge entfernen. SPF (Sender Policy Framework) erlaubt höchstens zehn Terme mit DNS-Abfrage. Wird die Grenze überschritten, endet die SPF-Prüfung mit einem dauerhaften Fehler. Viertens: SPF oder DKIM (DomainKeys Identified Mail) so einrichten, dass jeder legitime Absender die Prüfung im Einklang mit der From-Domain besteht. Fünftens: die Richtlinie stufenweise von p=none über p=quarantine auf p=reject anheben und nach jeder Stufe die Berichte prüfen. Sechstens: die Prüfung des DNS in die Einrichtung und die Abschaltung jedes versendenden Dienstes aufnehmen und die Berichte monatlich auswerten. Die Quelle weist darauf hin, dass Authen­ti­fi­zie­rung keine Kontrolle ist: Ein vergessener, aber korrekt ein­ge­rich­te­ter Dienst besteht jede Prüfung. Die Entscheidung, ob ein Absender noch berechtigt sein soll, bleibt bei der Organisation. Als Rahmen nennt der Beitrag, dass DMARC seit Mai 2026 in RFC 9989 beschrieben ist, das RFC 7489 ersetzt. Google verlangt SPF oder DKIM von allen Absendern an Gmail-Konten und SPF, DKIM und DMARC von Absendern mit mehr als 5.000 Nachrichten pro Tag. Das BSI hat die Technische Richtlinie TR-03182 zur E-Mail-Authen­ti­fi­zie­rung ver­öf­fent­licht. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank gelingt die Umsetzung, wenn Beschaffung und IT die Absenderliste gemeinsam führen.

Ori­gi­nal­quelle: dotmagazine (eco – Verband der Inter­net­wirt­schaft) →

Diese Einordnung bezieht sich auf die verlinkte Ori­gi­nal­quelle. Sie ist keine Rechts­be­ra­tung im Einzelfall.

Kostenloses Erstgespräch anfragen →

Weitere Meldungen in Weitere · alle Qvestcon-News