Zum Inhalt springen
Kostenloses ErstgesprächErstgespräch

Die Praktiker

Regulatorik umsetzen. Effizient. Effektiv. Ohne Goldrand.

Wir setzen regu­la­to­ri­sche Pflichten für Finanz­dienst­leis­ter um und liefern Lösungen.

DORA-Umsetzung, Aus­la­ge­rungs­ma­nage­ment und BCM für Banken und Ver­si­che­run­gen. Fachlich verantwortet durch Markus Junge, Executive Management Consultant DORA und KI.

Für Vorstände, Geschäfts­füh­run­gen und die Ver­ant­wort­li­chen für Risiko, Betrieb, Infor­ma­ti­ons­si­cher­heit und Compliance in Erst­ver­si­che­rern, Kre­dit­in­sti­tu­ten und gesetzlichen Kran­ken­ver­si­che­run­gen in Deutschland sowie deren IT-Dienst­leis­tern.

Kostenloses Erstgespräch Fristen ansehen

Unterstützung bei der Anbie­ter­aus­wahl, ausgerichtet an Ihren Anforderungen, mit jahr­zehn­te­lan­ger Expertise in allen Prozessen des Kerngeschäfts von Ver­si­che­run­gen und Banken, mit Stan­dard­pro­zess­mo­del­len zur effizienten Einführung von GRC-Tools und Manage­ment­sys­te­men.

Was die Aufsicht zuletzt verhängt hat

Bußgelder der BaFin gegen Unternehmen.

BaFin: Anordnung

Sparkasse Borken-Schwalmstadt

Anordnung

Wirksamkeit
Die Maßnahmen sind seit dem 9. Oktober 2026 bestands­kräf­tig.
Auf­sichts­be­reich
Kredit- und Wert­pa­pier­in­sti­tute, Geld­wä­sche­auf­sicht
Fest­stel­lun­gen der BaFin im Wortlaut

Die Prüfung der Jah­res­ab­schlüs­se­der Jahre 2023 bis 2025 hatergeben, dass das Institut in Teilbereichen nicht über eine ord­nungs­ge­mäße Geschäfts­or­ga­ni­sa­tion verfügt. Mängel gab es in der IT , im Not­fall­ma­nage­ment und im Aus­la­ge­rungs­be­reich. Die Sparkasse Borken-Schwalmstadt verstieß damit gegen die Vorgaben des Kre­dit­we­sen­ge­set­zes.

Ord­nungs­ge­mäße Geschäfts­or­ga­ni­sa­tion

Eine ord­nungs­ge­mäße Geschäfts­or­ga­ni­sa­tion soll gewährleisten, dass Kre­dit­in­sti­tute die gesetzlichen Bestimmungen einhalten und tun, was betriebs­wirt­schaft­lich notwendig ist. Wie dies zu geschehen hat, regelt insbesondere § 25a Absatz 1 Kre­dit­we­sen­ge­setz ( KWG ). Ein wesentlicher Teil der ord­nungs­ge­mä­ßen Geschäfts­or­ga­ni­sa­tion ist ein angemessenes und wirksames Risi­ko­ma­nage­ment.

Kommt die Bafin zu dem Schluss, dass die Geschäfts­or­ga­ni­sa­tion eines Instituts Mängel aufweist, kann sie tätig werden. Die Bafin kann zum Beispiel verlangen, dass das Institut zusätzlich zu den gesetzlichen Anforderungen weitere Eigenmittel vorhält, um Risiken abzuschirmen, die sich aus den bestehenden Mängeln ergeben.

Dies hat die Bafin bei der Sparkasse Borken-Schwalmstadt getan. Grundlage hierfür ist § 25a Absatz 2 Satz 2 KWG .

Auch die Ver­öf­fent­li­chung solcher Maßnahmen erfolgt nach festen Regeln. Sie finden sich in § 60b Absatz 1 KWG .
Quelle: BaFin Massnahmen →

BaFin: Tätig­keits­ver­bot

Bundesanstalt für Finanz­dienst­leis­tungs­auf­sicht (BaFin)

Tätig­keits­ver­bot

Laut BaFin
ihm die Geschäfts­lei­tung von Kre­dit­in­sti­tu­ten im Anwen­dungs­be­reich der europäischen Kapi­ta­lad­äquanz­ver­ord­nung (CRR). Als Gründe nennt die Aufsicht fehlende fachliche Eignung, Unzu­ver­läs­sig­keit und nachhaltige Mängel in der Geschäfts­or­ga­ni­sa­tion. Die Maßnahme wurde am 16. Juli 2025 angeordnet und ist seit dem 29. August 2026 bestands­kräf­tig. Die Ver­öf­fent­li­chung enthält keine näheren Angaben zu den einzelnen …
Festgesetzt am
13. Oktober 2026
Wirksamkeit
Der Bescheid ist seit dem 29. August 2026 bestands­kräf­tig.
Auf­sichts­be­reich
Kredit- und Wert­pa­pier­in­sti­tute, Geld­wä­sche­auf­sicht
Fest­stel­lun­gen der BaFin im Wortlaut

Unternehmen & Märkte

Ver­brau­che­rin­nen & Verbraucher

Menü

Suche

Suchbegriff

Suchen

Kontakt

Bafin spricht Tätig­keits­ver­bot gegenüber ehemaligem Geschäfts­lei­ter aus

Start­sei­te­Ueber­schrift

Die Bafin

Aktuelles & Presse

Die Bafin

Bafin spricht Tätig­keits­ver­bot gegenüber ehemaligem Geschäfts­lei­ter aus

Die Finanz­auf­sicht Bafin hat am 16. Juli 2025 gegenüber einem ehemaligen Geschäfts­lei­ter eines Kre­dit­in­sti­tu­tes ein Verbot der Ausübung einer Tätigkeit als Geschäfts­lei­ter von CRR -Kre­dit­in­sti­tu­ten angeordnet.

Die Gründe waren die fehlende fachliche Eignung und Unzu­ver­läs­sig­keit des Geschäfts­lei­ters sowie nachhaltige Mängel in der Geschäfts­or­ga­ni­sa­tion.

Prüfen Sie in Ihrem Haus: Sind Ihre Geldwäsche-Prozesse dokumentiert und werden Geschäfts­be­zie­hun­gen laufend überwacht? Prüfen Sie, wer Ver­dachts­mel­dun­gen bis wann abgibt.

Quelle: BaFin Massnahmen →

BaFin: Anordnung

Deutsche Bank AG

Anordnung

Laut BaFin
Die Systeme dienen der Überwachung von Transaktionen zum Zweck der Prävention von Geldwäsche und Terrorismusfinanzierung.
Festgesetzt am
15. September 2026
Wirksamkeit
Der Bescheid ist seit dem 6. Oktober 2026 rechtskräftig.
Auf­sichts­be­reich
Kredit- und Wert­pa­pier­in­sti­tute, Geld­wä­sche­auf­sicht
Fest­stel­lun­gen der BaFin im Wortlaut

Die Anordnung ergeht auf Grundlage des § 51 Absatz 2 Satz 1 des Gesetzes über das Aufspüren von Gewinnen aus schweren Straftaten (Geld­wä­sche­ge­setz - GwG ) in Verbindung mit § 25h Absatz 5 des Gesetzes über das Kreditwesen ( KWG ).

Prüfen Sie in Ihrem Haus: Sind Ihre Geldwäsche-Prozesse dokumentiert und werden Geschäfts­be­zie­hun­gen laufend überwacht? Prüfen Sie, wer Ver­dachts­mel­dun­gen bis wann abgibt.

Quelle: BaFin Massnahmen →

Alle Strafen der Aufsicht mit Namen, Betrag und Wirksamkeit

Welche Fristen stehen vor der Tür?

Die nächsten 5 wichtigen Termine ab Relevanz 4 von 5. Die Restzeit rechnet die Seite jeden Tag neu.

32 Tage bis

Anwen­dungs­be­ginn

Neue Ver­brau­cher­kre­dit­richt­li­nie: Anwendung und Inkrafttreten des deutschen Umset­zungs­ge­set­zes

Prüfen Sie Kre­dit­ver­trags­for­mu­lare, Kre­dit­wür­dig­keits­prü­fung und Infor­ma­ti­ons­pflich­ten gegen das ab 20.11.2026 geltende Recht.

  • Verbindlich
  • Banken
  • Sonstige Finanz­un­ter­neh­men

Relevanz 4 von 5

RL (EU) 2023/2225, Art. 48 Primärquelle geprüft am 2026-09-24

103 Tage bis

Anwen­dungs­be­ginn

Sanierung und Abwicklung von Versicherern (IRRD): Vorschriften gelten

Beginnen Sie mit Präventivem Sanie­rungs­plan, Kri­ti­kali­täts­ana­lyse und Governance nach der IRRD, bevor die Vorschriften ab 30.01.2027 gelten.

Hinweis: Das deutsche Umset­zungs­ge­setz (VSAAG) war am 24.09.2026 noch nicht verkündet.

  • Verbindlich
  • Ver­si­che­run­gen

Relevanz 4 von 5

RL (EU) 2025/1, Art. 100 Primärquelle geprüft am 2026-09-24

103 Tage bis

Anwen­dungs­be­ginn

Solvency-II-Review: neue Vorschriften gelten für Erst­ver­si­che­rer

Prüfen Sie, ob Ihr Unternehmen als kleines nicht komplexes Unternehmen anzeigen kann und richten Sie ORSA und Berichte auf die Regeln ab 30.01.2027 aus.

Hinweis: Das deutsche Umset­zungs­ge­setz (VSAAG) war am 24.09.2026 noch nicht verkündet.

  • Verbindlich
  • Ver­si­che­run­gen

Relevanz 4 von 5

RL (EU) 2025/2, Art. 4 Primärquelle geprüft am 2026-09-24

264 Tage bis

Anwen­dungs­be­ginn

Geldwäsche-Verordnung (AMLR): Anwendung für Kre­dit­in­sti­tute und Lebens­ver­si­che­rer

Gleichen Sie Kun­den­sorg­falt, Risi­ko­be­wer­tung und interne Strategien mit der AMLR ab und beobachten Sie die AMLA-Leitlinien bis 10.07.2027.

  • Verbindlich
  • Banken
  • Ver­si­che­run­gen
  • Sonstige Finanz­un­ter­neh­men

Relevanz 5 von 5

VO (EU) 2024/1624, Art. 90 Primärquelle geprüft am 2026-09-24

409 Tage bis

Anwen­dungs­be­ginn

KI-Verordnung: Hochrisiko-Pflichten für Anhang-III-Systeme (Kre­dit­wür­dig­keit, Lebens- und Kran­ken­ver­si­che­rung) gelten

Inven­ta­ri­sie­ren Sie Ihre KI-Systeme für Kre­dit­wür­dig­keit und Lebens- und Kran­ken­ver­si­che­rungs­ta­ri­fie­rung und planen Sie Konformität bis 02.12.2027.

  • Verbindlich
  • Banken
  • Ver­si­che­run­gen

Relevanz 5 von 5

VO (EU) 2026/1744, Art. 1 Nr. 40 Primärquelle geprüft am 2026-09-24

Alle Fristen und die Bewertung der Relevanz

Was Vorständen persönlich droht

Gesetzestext und Ver­öf­fent­li­chun­gen der Aufsicht, mit Fundstelle.

Abberufung und Tätig­keits­ver­bot

Die Aufsicht kann die Abberufung eines Geschäfts­lei­ters verlangen und ihm die Ausübung seiner Tätigkeit untersagen (§ 36 KWG).

Bußgeld der Daten­schutz­auf­sicht

Die Daten­schutz­auf­sicht kann Geldbußen verhängen.

Auslagerung: Die Letzt­ver­ant­wor­tung bleibt beim Haus

Die Aufsicht schreibt in einer Meldung zu einem Bußgeld: „Die Letzt­ver­ant­wor­tung verbleibt in jedem Fall bei den Kre­dit­in­sti­tu­ten bzw. Ver­pflich­te­ten.“ Das Haus hatte die Funktion des Geld­wä­sche­be­auf­trag­ten auf einen externen Dienstleister ausgelagert.

Alle Punkte mit Paragrafen

Was ist passiert?

Die neuesten Meldungen von Aufsichten, Behörden, Verbänden und Prüfern, mit Quelle und Datum.

DatenschutzIm Fokus

SIA: Security-Chatbot mit Quel­len­be­le­gen für Banken

Das Institut für Internet-Sicherheit hat mit SIA einen KI-Chatbot für Fragen zur IT-Sicherheit vorgestellt. Er arbeitet mit Retrieval-Augmented Generation (RAG): Das System sucht die Antwort zuerst in einem kuratierten Wis­sens­be­stand und formuliert sie danach. Jede Antwort nennt ihre Quellen. Laut IT Finanzmagazin lassen sich belegte Antworten in Revision und Prüfung verwenden, eine unbelegte Chatbot-Aussage dagegen nicht.

Die Eingaben verbleiben nach Angaben des Instituts in Deutschland und werden nicht als Trai­nings­da­ten genutzt. Laut IT Finanzmagazin erleichtert das die Bewertung im Drittparteien-Risi­ko­ma­nage­ment nach DORA (Digital Operational Resilience Act). RAG verringert das Risiko erfundener Antworten, schließt es aber laut IT Finanzmagazin nicht aus. Vor dem Einsatz sollten Institute prüfen, ob DORA, NIS2 und die Ori­en­tie­rungs­hil­fen der Aufsicht im Wis­sens­be­stand abgedeckt sind. Kundendaten und interne Schwach­stel­len gehören unabhängig vom Ver­ar­bei­tungs­ort nicht in ein Eingabefeld.

Quelle: IT Finanzmagazin →

DORAIm Fokus

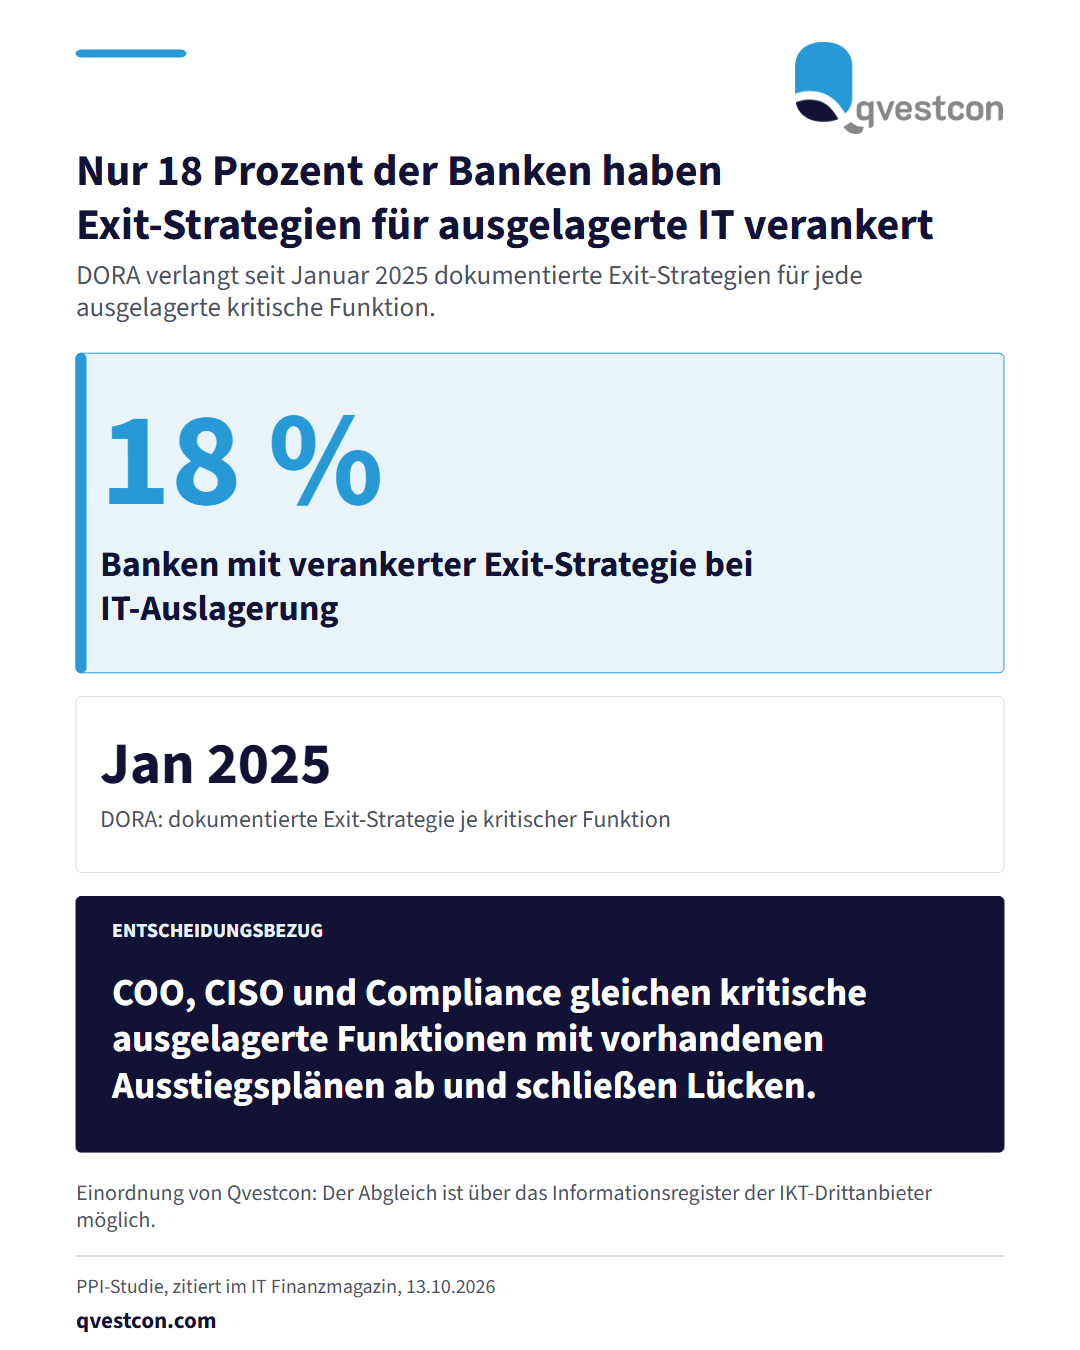
DORA: Exit-Strategie für ausgelagerte Funktionen regeln

Vorstandsgrafik: Nur 18 Prozent der Banken, die IT-Prozesse auslagern, haben eine Exit-Strategie verankert. DORA verlangt seit Januar 2025 dokumentierte Exit-Strategien für jede ausgelagerte kritische Funktion. COO, CISO und Compliance gleichen Funktionen und Ausstiegspläne ab.

Laut dem Gastbeitrag von Jan Wichmann (JWR Advisory) im IT Finanzmagazin vom 13.10.2026 verlangt DORA (Digital Operational Resilience Act, europäische Verordnung zur digitalen operationalen Resilienz) seit Januar 2025 dokumentierte Exit-Strategien für jede ausgelagerte kritische Funktion. Nach einer dort zitierten PPI-Studie haben nur 18 Prozent der Banken, die IT-Prozesse auslagern, eine solche Strategie verankert. Für Verträge mit Banking-as-a-Service-Partnern (BaaS, Bank­dienst­leis­tun­gen über Part­ner­platt­for­men) nennt der Autor vier Bausteine: Fristen und Kos­ten­ver­tei­lung für den Ausstieg, Portabilität der Daten ein­schließ­lich der Legi­ti­ma­ti­ons­da­ten (soweit das Geld­wä­sche­ge­setz die Übernahme erlaubt), ein täglicher Abgleich zwischen End­kun­densal­den und Bankbestand mit Einsicht für die Plattform sowie ein Migra­ti­ons­plan für IBANs und Kartennummern. Banken, die ihre Lizenz als Sponsor zur Verfügung stellen, brauchen nach Einschätzung des Autors eine eigene Echtzeitsicht auf jeden End­kun­densaldo, eigenen Zugriff auf die Trans­ak­ti­ons­da­ten und eine eigene Geld­wä­sche­prä­ven­tion. Einordnung von Qvestcon: COO, CISO und Compliance können das Infor­ma­ti­ons­re­gis­ter der IKT-Drittanbieter (Informations- und Kom­mu­ni­ka­ti­ons­tech­nik) daraufhin prüfen, ob für jede kritische Funktion ein Ausstiegsplan mit Frist, Kos­ten­ver­tei­lung und Daten­über­nahme vorliegt. Der Beitrag ist eine Autoren­mei­nung mit Faktenangaben und keine Primärquelle. Maßgeblich ist der Ver­ord­nungs­text.

Quelle: IT Finanzmagazin →

VersicherungIm Fokus

GDV fordert Vereinfachung von KI-Verordnung, DSGVO, DORA

Der Gesamtverband der Deutschen Ver­si­che­rungs­wirt­schaft (GDV) hat am 8. Oktober 2026 beim „Zukunfts­dia­log“ in Hamburg sein Posi­ti­ons­pa­pier „Künstliche Intelligenz in der Ver­si­che­rungs­wirt­schaft“ vorgestellt. Der Verband fordert, bestehende Regeln aus KI-Verordnung, DSGVO und DORA zunächst zu evaluieren und zu vereinfachen, bevor neue hinzukommen. Drei Forderungen stehen im Mittelpunkt: Erstens soll die Nutzung von Daten für das Training fairer und dis­kri­mi­nie­rungs­freier KI-Systeme rechtssicher möglich sein. Zweitens sollen voll­au­to­ma­ti­sierte Ent­schei­dun­gen bei stan­dar­di­sier­ten, regel­ge­bun­de­nen und risikoarmen Vorgängen unionsweit einheitlich zulässig sein. Drittens sollen etablierte statistische Verfahren nicht als KI eingestuft werden. Laut GDV lassen sich fehlerhafte und zeitintensive Zuweisungen von Kun­den­an­fra­gen durch KI um bis zu 40 Prozent reduzieren. Einordnung von Qvestcon: Das Papier ist eine Ver­bands­po­si­tion und ändert kein geltendes Recht. Compliance und COO können die Zeit nutzen, um ein Inventar aller KI-Anwendungen mit Zweck, Datenarten und Auto­ma­ti­sie­rungs­grad der Entscheidung anzulegen und die beteiligten IKT-Dienstleister im Infor­ma­ti­ons­re­gis­ter nach DORA abzugleichen.

Quelle: GDV →

Alle Meldungen im Newsflow

Was ist zu tun?

Vier Angebote, vom kostenfreien Gespräch bis zum Umset­zungs­pro­jekt.

Variante 1

Kostenfreie Konsultation

45 Minuten per Videocall

Kostenfrei

  • Ihre offenen Fragen, geordnet nach Dringlichkeit
  • Die Unterlagen, die für eine belastbare Einschätzung fehlen
  • Ein vereinbarter nächster Schritt

Erstgespräch anfragen

Variante 2

Quick Check

mit Vor­ge­hens­skizze und Anfor­de­rungs­ka­ta­log

4.999 € netto

  • Vor­ge­hens­skizze: in welcher Reihenfolge Ihr Haus die Pflicht umsetzt und wer wann liefert
  • Anfor­de­rungs­ka­ta­log: was konkret zu liefern, zu belegen und zu beauftragen ist

Quick Check anfragen

Variante 3

Umset­zungs­pro­jekt zum Festpreis

Leistung, Termin und Preis vorab schriftlich festgelegt

Festpreis laut Angebot

  • Ein Angebot mit festem Leis­tungs­um­fang, Terminen und Preis
  • Umsetzung mit benanntem Ver­ant­wort­li­chen auf beiden Seiten
  • Nachweise, die Ihre Revision und die Aufsicht einsehen können

Fest­preis­an­ge­bot anfragen

Variante 4

Umset­zungs­pro­jekt nach Stundensätzen

Abrechnung nach tatsächlichem Aufwand

Stundensatz laut Angebot

  • Ein Rahmenangebot mit Stundensatz und Leis­tungs­nach­weis
  • Regelmäßige Auf­wands­über­sicht
  • Umsetzung mit benanntem Ver­ant­wort­li­chen auf beiden Seiten

Stun­den­satz­an­ge­bot anfragen

Pflichten, die wir umsetzen

DORA: IKT-Register und Meldewege

Das Infor­ma­ti­ons­re­gis­ter zu IKT-Dritt­dienst­leis­tern aufbauen, Meldewege einrichten, Nachweise ablegen. Das Register trägt alle Meldungen.

Von VAIT, BAIT und KAIT zu DORA

Infor­ma­ti­ons­ver­bund und IT-Nachweise für Konzerne und Einzelhäuser, dazu der Abgleich bestehender Umsetzungen von VAIT, BAIT und KAIT mit den Anforderungen von DORA.

MaRisk und MaGo: Risi­ko­ma­nage­ment und Geschäfts­or­ga­ni­sa­tion

Governance- und Compliance-Check über operationelle Risiken, Not­fall­ma­nage­ment, IT-Grundschutz und Datenschutz.

Infor­ma­ti­ons­si­cher­heit: ISMS, NIS2, IT-Grundschutz

Ein Infor­ma­ti­ons­si­cher­heits-Manage­ment­sys­tem aufbauen, betreiben und rezer­ti­fi­zie­ren lassen.

Datenschutz nach DSGVO

Ver­ar­bei­tungs­ver­zeich­nis, Datenschutz-Fol­gen­ab­schät­zung, Auf­trags­ver­ar­bei­tung, Dritt­land­trans­fer.

Notfall- und Betriebs­kontinuitäts­management

Kritische Geschäfts­pro­zesse bestimmen, Wie­der­an­lauf­zei­ten festlegen, Notfallpläne testen.

Auslagerung, Ausgliederung und Third Party Management

Zentrale Aus­la­ge­rungs­steue­rung (ZAM) einrichten, Dienstleister und Drittparteien erfassen, Verträge und Kontrollen ordnen, Steuerung im Alltag verankern. Das gilt für Outsourcing und Ausgliederung ebenso wie für Nearshoring.

Prozesse, Fach­ar­chi­tek­tur und GRC-Werkzeuge

Prozesse beschreiben, Fach­ar­chi­tek­tur aufbauen, Register und Nachweise im Werkzeug führen, das Ihr Haus einsetzt.

Alle Leistungen mit Lie­fer­ob­jek­ten

Für wen arbeitet Qvestcon?

Versicherer, Pen­si­ons­kas­sen, Banken, Förderbanken und Lea­sing­ge­sell­schaf­ten in Deutschland sowie deren IT-Dienstleister. Ansprech­part­ner sind Vorstände, Geschäfts­füh­run­gen und die Ver­ant­wort­li­chen für Risiko, Betrieb, Infor­ma­ti­ons­si­cher­heit und Compliance.

Erst­ver­si­che­rer und Kran­ken­ver­si­che­rer

Auch öffentliche und kirchliche Versicherer sowie gesetzliche Kran­ken­ver­si­che­run­gen mit ihren Vorständen, Geschäfts­füh­run­gen und Fachbereichen für Risiko, Betrieb und Compliance. Qvestcon setzt für sie Infor­ma­ti­ons­re­gis­ter, Meldewege und die Steuerung der IKT-Dienstleister um.

DORA für kirchliche Institute

Pen­si­ons­kas­sen und Ver­sor­gungs­kas­sen

Einrichtungen der betrieblichen Alters­ver­sor­gung und Zusatz­ver­sor­gungs­kas­sen, auch in kirchlicher Trägerschaft und in unter­schied­li­chen Rechtsformen. Die Einordnung folgt der Rechtsform.

Einordnung nach Rechtsform

Kre­dit­in­sti­tute und kirchliche Banken

Auch deren IT-Dienstleister, vom Rechenzentrum über den Hosting-Partner bis zum Soft­ware­an­bie­ter. Der Schwerpunkt liegt auf Infor­ma­ti­ons­re­gis­ter, Meldewegen und Ausstieg, damit jeder Dienstleister mit Vertrag, Funktion und Ver­ant­wort­li­chem im Haus geführt wird.

DORA für kirchliche Banken

Förderbanken und Lan­des­för­der­insti­tute

Institute des Bundes und der Länder, die öffentliche För­der­pro­gramme ausführen. Ob und wie DORA gilt, ist im Einzelfall zu klären. Die Fachseite ordnet das Wahlrecht nach Artikel 2 Absatz 4 ein.

DORA für Förderbanken

Lea­sing­ge­sell­schaf­ten

Unternehmen, die Finan­zie­rungs­lea­sing mit Erlaubnis der BaFin betreiben. Für sie gilt DORA nach Angabe der BaFin ab Beginn des Jahres 2027, bis Ende 2026 gelten die bank­auf­sicht­li­chen Anforderungen an die IT.

DORA für Lea­sing­ge­sell­schaf­ten

So arbeiten wir

Umsetzen statt begutachten

Sie erhalten Register, Prozesse und Nachweise.

Nachweis statt Papierstapel

Jede Pflicht endet mit einem Ver­ant­wort­li­chen, einem laufenden Prozess und einem doku­men­tier­ten Nachweis.

Pflicht statt Goldrand

Wir setzen um, was verlangt ist. Was darüber hinausgeht, legen wir Ihnen als Entscheidung vor.

Wer arbeitet für Sie?

Markus Junge, Executive Management Consultant DORA und KI

Markus Junge berät Banken und Ver­si­che­run­gen in Deutschland zur Umsetzung von DORA, Aus­la­ge­rungs­ma­nage­ment und operativer Resilienz. Mehr als 25 Jahre Bera­tungs­er­fah­rung. Er leitete den Arbeitskreis Pro­zess­da­ten­ge­ne­rie­rung in der Assekuranz und entwickelte ein Standard-Geschäfts­pro­zess­mo­dell für LV, PKV, SHUK und Rechtsschutz.

Zu den Beratern

Erfahrung im Pro­zess­ma­nage­ment seit 1999

Projekte bei Versicherern und Banken, von der Fusion über die DSGVO-Umsetzung bis zum IKT-Register nach DORA.

Zur Erfahrung

Profil und Referenzen als Lebenslauf

Der Lebenslauf von Markus Junge liegt als Kurzprofil und als Langfassung vor, jeweils verschlüsselt. Mit dem Kennwort laden Sie ihn herunter und öffnen die Dateien.

Lebenslauf anfordern

45 Minuten, per Videocall, kostenfrei

Im Erstgespräch ordnen wir Ihre offenen Fragen nach Dringlichkeit und legen den nächsten Schritt fest.

Kostenloses Erstgespräch anfragen