
VersicherungVeröffentlicht am
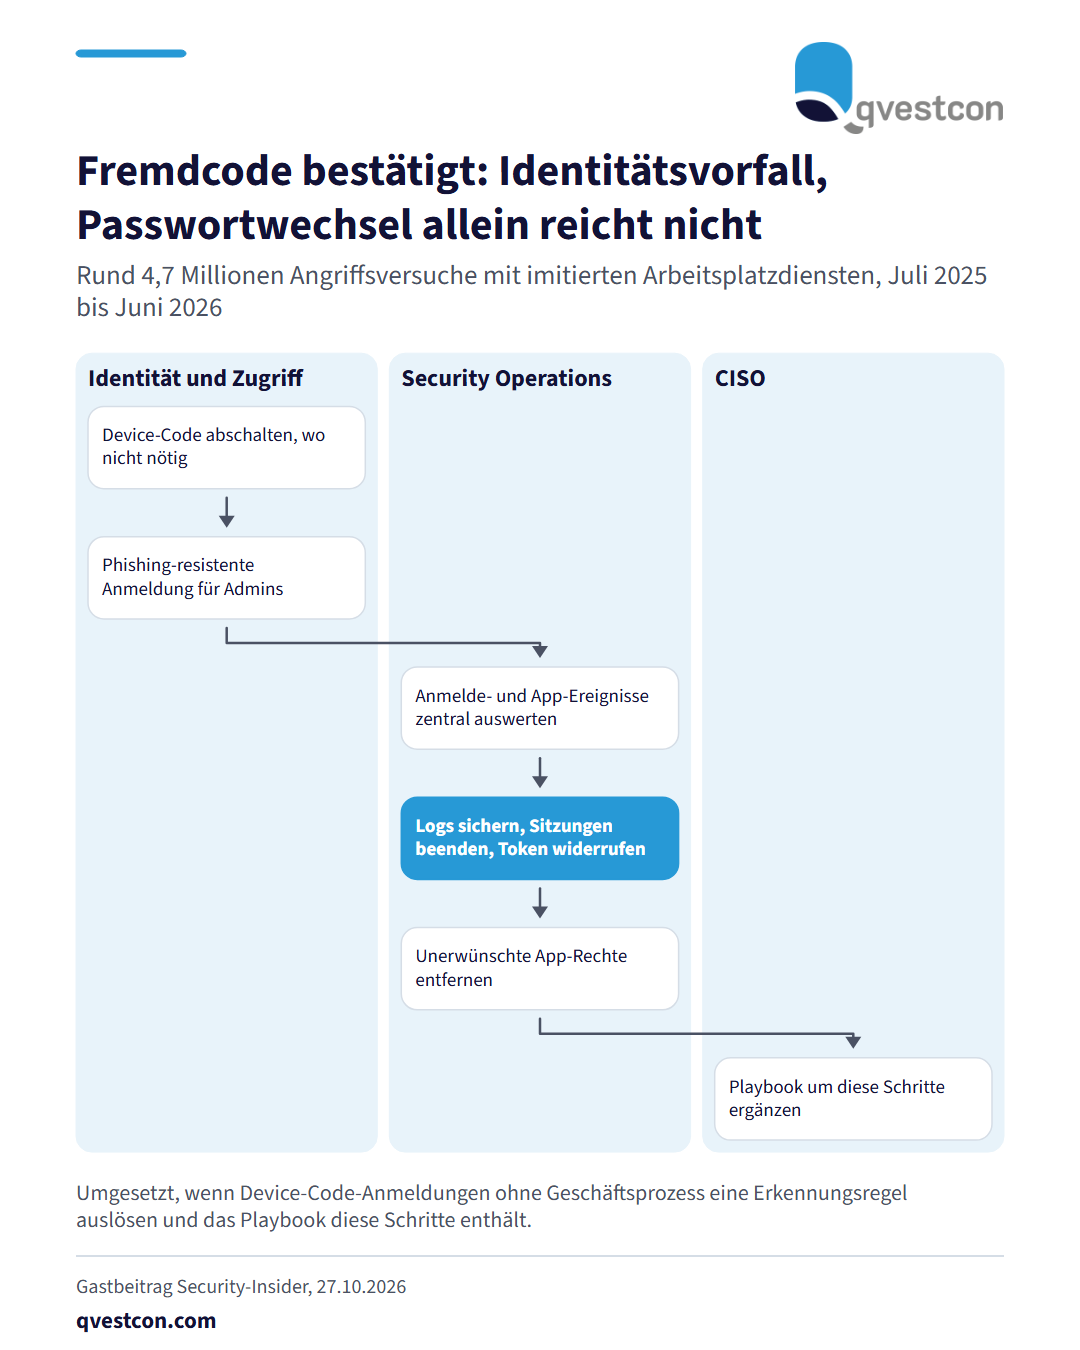
Angreifer missbrauchen legitime Cloud-Anmeldungen. Beim Device-Code-Phishing startet der Angreifer einen Autorisierungsvorgang und bringt die Nutzerin oder den Nutzer dazu, den Code auf der echten Anmeldeseite einzugeben, gegebenenfalls einschließlich Multifaktor-Authentifizierung. Zugangsdaten werden dabei nicht abgefangen. Zwischen Juli 2025 und Juni 2026 registrierte ein Sicherheitsanbieter weltweit rund 4,7 Millionen Angriffsversuche mit Inhalten, die Arbeitsplatzdienste wie Zoom, Outlook, OneDrive oder Teams imitierten. Für die Praxis in Banken und Versicherern gilt diese Reihenfolge: Erstens Conditional Access, also die risikobasierte Zugriffssteuerung, über die Bedingung „MFA erfüllt“ hinaus ausbauen und sensible Daten nur von verwalteten Geräten erreichbar machen. Zweitens Device-Code-Anmeldungen und ältere Verfahren abschalten, wo kein Geräteszenario sie braucht. Drittens phishing-resistente Verfahren wie FIDO2 oder WebAuthn zuerst für Administratoren und privilegierte Konten einführen. Viertens ein Inventar aller Anwendungen mit Zugriff auf Unternehmensdaten führen und weitreichende Berechtigungen nur nach Freigabe vergeben. Fünftens Anmelde-, Audit-, App- und Endgeräteereignisse in SIEM oder XDR (zentrale Sicherheitsüberwachung) zusammenführen. Bei einem Vorfall gilt: Logs sichern, aktive Sitzungen beenden, Token widerrufen, unerwünschte App-Berechtigungen entfernen. Ein Passwortwechsel allein genügt nicht. Umgesetzt ist die Maßnahme, wenn Device-Code-Anmeldungen ohne Geschäftsprozess eine Erkennungsregel auslösen und das Incident-Response-Playbook diese Schritte enthält.