Zum Inhalt springen
Kostenloses ErstgesprächErstgespräch

Newsflow

Prozesse und Fach­ar­chi­tek­tur

Pro­zess­ma­nage­ment, Pro­zess­ar­chi­tek­tur und Fach­ar­chi­tek­tur in Banken und Ver­si­che­run­gen: BPMN, Pro­zess­land­kar­ten, Pro­zess­au­to­ma­ti­sie­rung und die Frage, wie Governance in Abläufen ankommt.

Redaktionell gepflegte Information, keine Rechts­be­ra­tung. Den Stand nennt die verlinkte Primärquelle.

Der gesetzliche Bezug von Pro­zess­ma­nage­ment, Pro­zess­ar­chi­tek­tur und Fach­ar­chi­tek­tur ist die Geschäfts­or­ga­ni­sa­tion.

Eine Bank muss nach § 25a des Kre­dit­we­sen­ge­set­zes über eine ord­nungs­ge­mäße Geschäfts­or­ga­ni­sa­tion verfügen. Zum internen Kon­troll­sys­tem gehören aufbau- und ablauf­or­ga­ni­sa­to­ri­sche Regelungen mit klarer Abgrenzung der Ver­ant­wor­tungs­be­rei­che.

Für Ver­si­che­rungs­un­ter­neh­men nennt § 23 VAG eine angemessene, transparente Orga­ni­sa­ti­ons­struk­tur mit einer klaren Zuweisung und einer angemessenen Trennung der Zustän­dig­kei­ten. Die aufbau- und ablauf­or­ga­ni­sa­to­ri­schen Regelungen sowie das interne Kon­troll­sys­tem sind für Dritte nach­voll­zieh­bar zu dokumentieren; die Dokumentation ist sechs Jahre aufzubewahren. Die über­ar­bei­te­ten MaGo greifen auto­ma­ti­sierte Geschäfts­pro­zesse auf.

#Qvestcon

ProzesseIm Fokus

KI-gestützte Angriffe: Kontext statt mehr Warnmeldungen

Angreifer nutzen KI, um schneller und gezielter vorzugehen, und können Methoden laufend anpassen. Security-Teams stehen vor mehr Warnmeldungen, mehr Sicher­heits­lö­sun­gen und weniger Zeit für Zusammenhänge. Ein Webinar am 17.11.2026 von 10:00 bis 11:00 Uhr behandelt, wie Warnmeldungen, Priorisierung und KI-gestützte Unter­su­chun­gen zusam­men­spie­len können. Für CISO und Sicher­heits­be­trieb in Banken und Versicherern ergibt sich eine Prüffrage: Liefert jede Warnmeldung genug Kontext, um sie in kurzer Zeit einzuordnen? Praktisch heißt das, Warnmeldungen nach Geschäfts­pro­zess und Schutzbedarf zu ordnen und festzulegen, welche zuerst bearbeitet werden. Erkennbar umgesetzt ist das, wenn die Reihenfolge schriftlich vorliegt und die Bear­bei­tungs­zeit je Stufe gemessen wird. Das ist Einordnung von Qvestcon.
Quelle: Security-Insider →

Prozesse

Cyber-Resilienz in drei Schritten: Sichern, Erkennen, Wie­der­her­stel­len

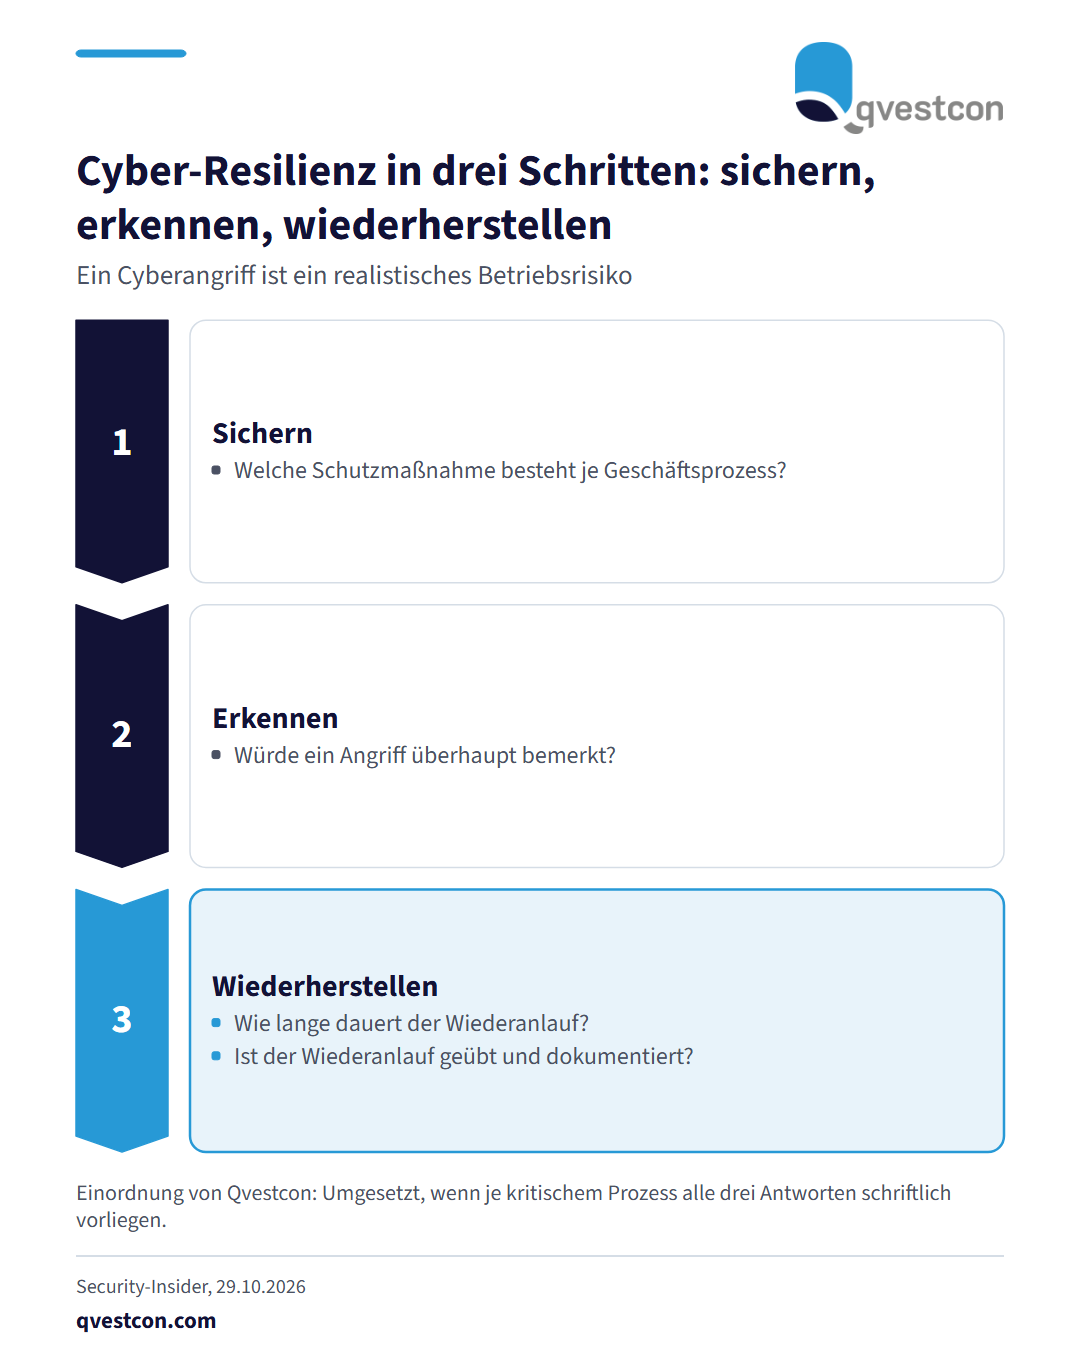
Ablauf in drei Phasen: Sichern, Erkennen, Wiederherstellen. Je Phase eine Prüffrage zu Schutzmaßnahmen, Angriffserkennung und geübtem Wiederanlauf je kritischem Geschäftsprozess.

Ein Fachbeitrag vom 29.10.2026 stuft einen Cyberangriff als realistisches Betriebs­ri­siko ein. Entscheidend ist demnach, wie schnell ein Unternehmen danach wieder hand­lungs­fä­hig ist. Der Beitrag ordnet die Abwehr in drei Schritte: sichern, erkennen, wie­der­her­stel­len. Er betont, dass Cyber-Resilienz Sache der Geschäfts­füh­rung ist, und verlangt priorisierte Maßnahmen, die zu Budget und Team passen. Für Banken und Versicherer lässt sich daraus eine Arbeits­rei­hen­folge ableiten. Erstens je Geschäfts­pro­zess festhalten, welche Schutz­maß­nah­men bestehen (sichern). Zweitens prüfen, ob ein Angriff überhaupt bemerkt würde (erkennen). Drittens den Wiederanlauf üben und die Dauer dokumentieren (wie­der­her­stel­len). Umgesetzt ist das, wenn für jeden kritischen Prozess alle drei Antworten schriftlich vorliegen und ein Ver­ant­wort­li­cher benannt ist. Das ist Einordnung von Qvestcon. Der Beitrag verweist zudem auf die praktische Bedeutung von NIS2 für betroffene Unternehmen.

Quelle: Security-Insider →

ProzesseIm Fokus

KI-Projekte scheitern laut Studie an Prozessen

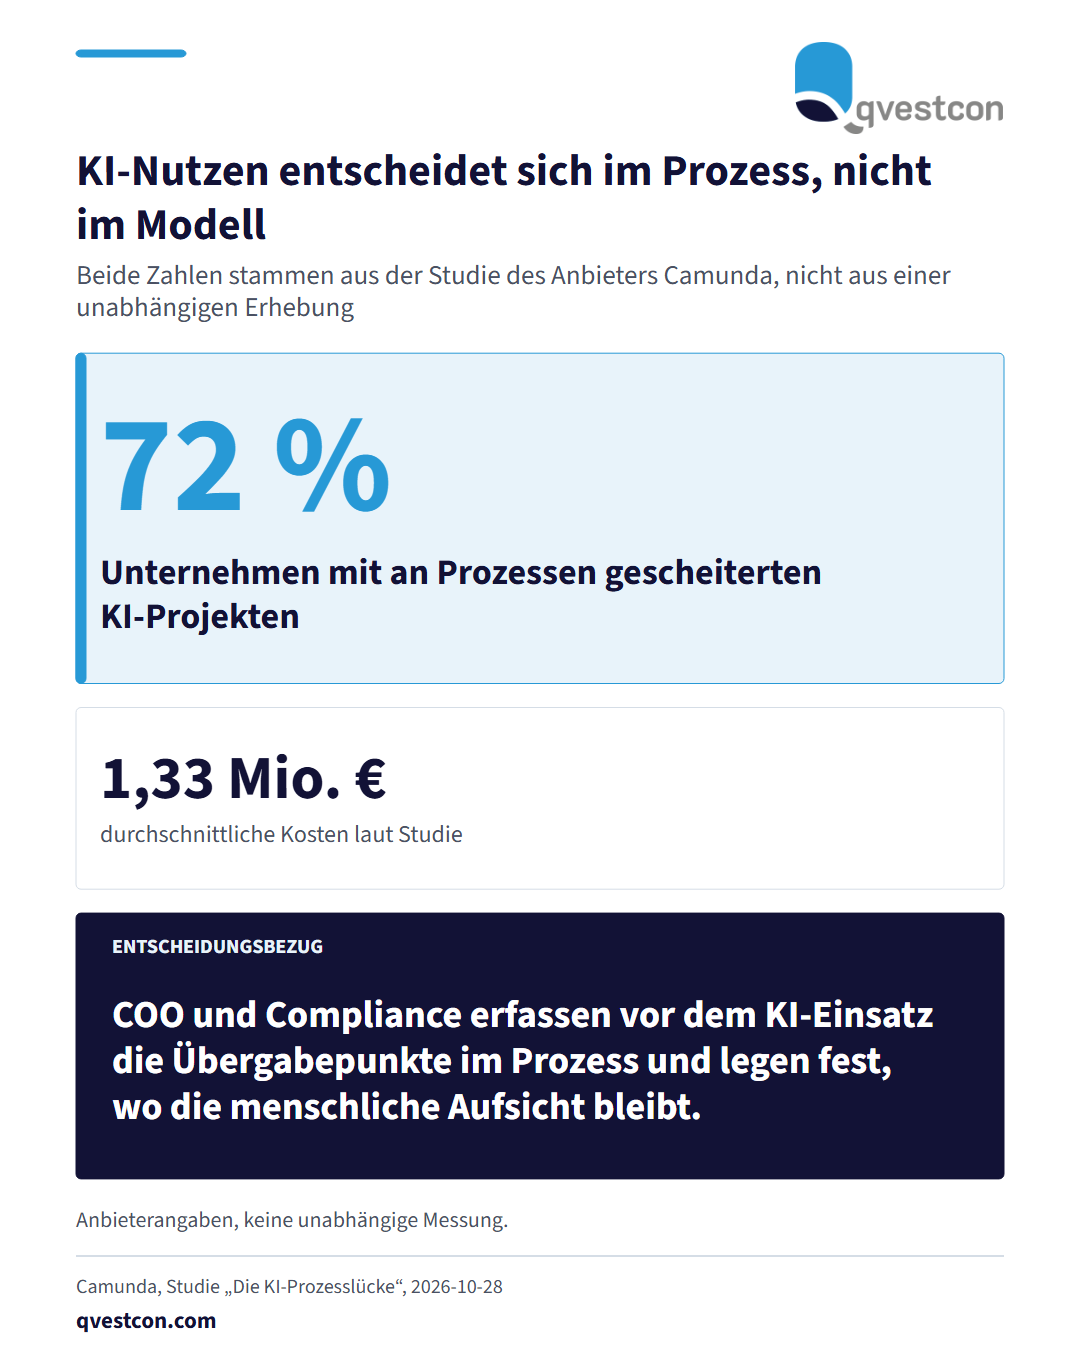
Vorstandsbild mit zwei Kernzahlen: 72 Prozent der Unternehmen hatten an Prozessen gescheiterte KI-Projekte, die durchschnittlichen Kosten betrugen 1,33 Millionen Euro. Beide Angaben stammen vom Anbieter.

Camunda, ein Anbieter von Pro­zess­au­to­ma­ti­sie­rung, kündigt für den 11. November 2026 um 11:00 Uhr einen Webcast zu seiner Studie „Die KI-Prozesslücke“ an. Nach Angaben des Anbieters sind bei 72 Prozent der Unternehmen KI-Projekte an ihren Prozessen gescheitert, im Schnitt mit Kosten von 1,33 Millionen Euro. Der Anbieter erklärt dies damit, dass viele Abläufe für Menschen entworfen wurden: Einer prüft, ein anderer gibt frei, dann geht der Vorgang weiter. Ein KI-Agent wartet an denselben Über­ga­be­punk­ten, und der Zeitgewinn entfällt. Für Banken und Versicherer, die KI in Scha­den­be­ar­bei­tung, Antrags­prü­fung oder Kundenservice einsetzen wollen, ist die Frage damit eine andere: Nicht das Modell, sondern der Ablauf drumherum bestimmt den Nutzen. Praktisch bedeutet das, vor dem KI-Einsatz die Über­ga­be­punkte und Freigaben des Prozesses zu erfassen und festzulegen, an welchen Stellen die menschliche Aufsicht bleibt. Die Studie stammt vom Anbieter selbst, die Zahlen liegen hier nur als Anbie­ter­an­gabe vor. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank beginnt ein tragfähiger KI-Einsatz mit dem doku­men­tier­ten Prozessmodell.

Quelle: newsletter_computerwoche →

Die Meldungen verweisen auf Ori­gi­nal­quel­len und sind keine Rechts­aus­kunft. Stand 02.11.2026, 40 aktive Quellen.