
Zum Inhalt springen
Kostenloses ErstgesprächErstgespräch

Qvestcon News

Iden­ti­täts­si­cher­heit: Vier Bausteine für Mensch und Maschine

Ein Gastbeitrag vom 30.10.2026 beschreibt, wie eine Iden­ti­täts­si­cher­heits­stra­te­gie aufgebaut sein sollte. Sie besteht aus Discovery (Erfassung aller Identitäten), einheitlichen Kontrollen, auto­ma­ti­sier­ter Reaktion und kon­ti­nu­ier­li­cher Überprüfung. Das gilt für menschliche und nicht-menschliche Identitäten, also Servicekonten, Workloads, KI-Agenten und Maschi­nen­iden­ti­tä­ten. Nach Angabe des Autors übertreffen nicht-menschliche Identitäten die menschlichen inzwischen um ein Vielfaches. Für die Praxis in Banken und Versicherern lassen sich die vier Bausteine als Reihenfolge lesen. Erstens erfasst die Discovery alle Rollen und Berech­ti­gun­gen und prüft sie auf ausnutzbare Eska­la­ti­ons­pfade. Sie läuft laut Quelle fortlaufend, denn eine Moment­auf­nahme veraltet in dynamischen Umgebungen innerhalb von Tagen. Zweitens werden privilegierte Zugangsdaten zentral verwaltet, Secrets-Management durchgängig geregelt und auf­ga­ben­be­zo­gene Rechte zeitlich begrenzt. Least Privilege gilt ausdrücklich auch für Cloud-Berech­ti­gun­gen und KI-Agenten. Drittens greifen bei Auf­fäl­lig­kei­ten auto­ma­ti­sierte Maßnahmen wie der Widerruf von Tokens, die Rotation von Secrets oder das Beenden von Sitzungen. Viertens messen Kennzahlen zu übermäßigen Nutzerrechten, veralteten Zugangsdaten und Schat­ten­ad­mi­nis­tra­to­ren den Fortschritt und liefern Material für Audit-Vor­be­rei­tun­gen. Die Quelle benennt drei typische Lücken: fehlende Sicht auf Sitzungen, Secrets und Cloud-Rollen, unein­heit­li­che Richtlinien in hybriden Umgebungen und fehlende Reaktion nach einer erkannten Kom­pro­mit­tie­rung. Ein Beispiel dafür ist die Rotation von Passwörtern ohne Widerruf aktiver Sitzungen. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank beginnt der Einstieg mit einem vollständigen Bestand der Servicekonten und der Frage, wer für jedes Konto fachlich ver­ant­wort­lich ist. Das ist eine Einordnung von Qvestcon.

Datenschutz

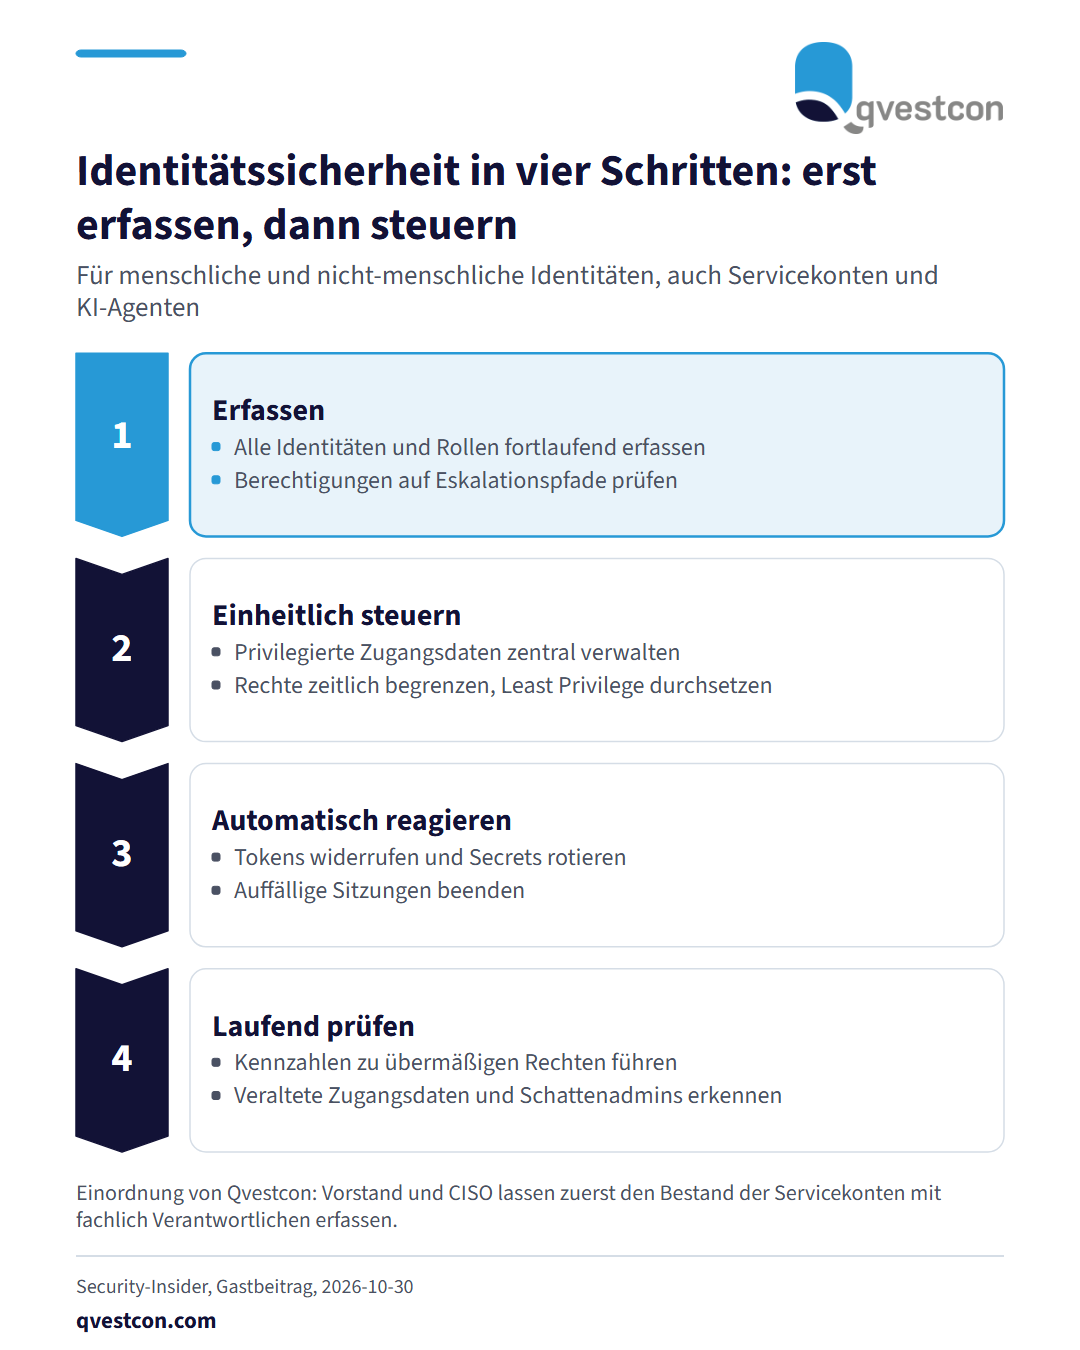
Vorgehensmodell mit vier Phasen: Erfassen aller Identitäten, einheitlich steuern, automatisch reagieren und laufend prüfen. Die Erfassung läuft fortlaufend, weil eine Momentaufnahme innerhalb von Tagen veraltet.

Ein Gastbeitrag vom 30.10.2026 beschreibt, wie eine Iden­ti­täts­si­cher­heits­stra­te­gie aufgebaut sein sollte. Sie besteht aus Discovery (Erfassung aller Identitäten), einheitlichen Kontrollen, auto­ma­ti­sier­ter Reaktion und kon­ti­nu­ier­li­cher Überprüfung. Das gilt für menschliche und nicht-menschliche Identitäten, also Servicekonten, Workloads, KI-Agenten und Maschi­nen­iden­ti­tä­ten. Nach Angabe des Autors übertreffen nicht-menschliche Identitäten die menschlichen inzwischen um ein Vielfaches. Für die Praxis in Banken und Versicherern lassen sich die vier Bausteine als Reihenfolge lesen. Erstens erfasst die Discovery alle Rollen und Berech­ti­gun­gen und prüft sie auf ausnutzbare Eska­la­ti­ons­pfade. Sie läuft laut Quelle fortlaufend, denn eine Moment­auf­nahme veraltet in dynamischen Umgebungen innerhalb von Tagen. Zweitens werden privilegierte Zugangsdaten zentral verwaltet, Secrets-Management durchgängig geregelt und auf­ga­ben­be­zo­gene Rechte zeitlich begrenzt. Least Privilege gilt ausdrücklich auch für Cloud-Berech­ti­gun­gen und KI-Agenten. Drittens greifen bei Auf­fäl­lig­kei­ten auto­ma­ti­sierte Maßnahmen wie der Widerruf von Tokens, die Rotation von Secrets oder das Beenden von Sitzungen. Viertens messen Kennzahlen zu übermäßigen Nutzerrechten, veralteten Zugangsdaten und Schat­ten­ad­mi­nis­tra­to­ren den Fortschritt und liefern Material für Audit-Vor­be­rei­tun­gen. Die Quelle benennt drei typische Lücken: fehlende Sicht auf Sitzungen, Secrets und Cloud-Rollen, unein­heit­li­che Richtlinien in hybriden Umgebungen und fehlende Reaktion nach einer erkannten Kom­pro­mit­tie­rung. Ein Beispiel dafür ist die Rotation von Passwörtern ohne Widerruf aktiver Sitzungen. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank beginnt der Einstieg mit einem vollständigen Bestand der Servicekonten und der Frage, wer für jedes Konto fachlich ver­ant­wort­lich ist. Das ist eine Einordnung von Qvestcon.

Ori­gi­nal­quelle: Security-Insider →

Diese Einordnung bezieht sich auf die verlinkte Ori­gi­nal­quelle. Sie ist keine Rechts­be­ra­tung im Einzelfall.

Kostenloses Erstgespräch anfragen →

Weitere Meldungen in Datenschutz · alle Qvestcon-News