
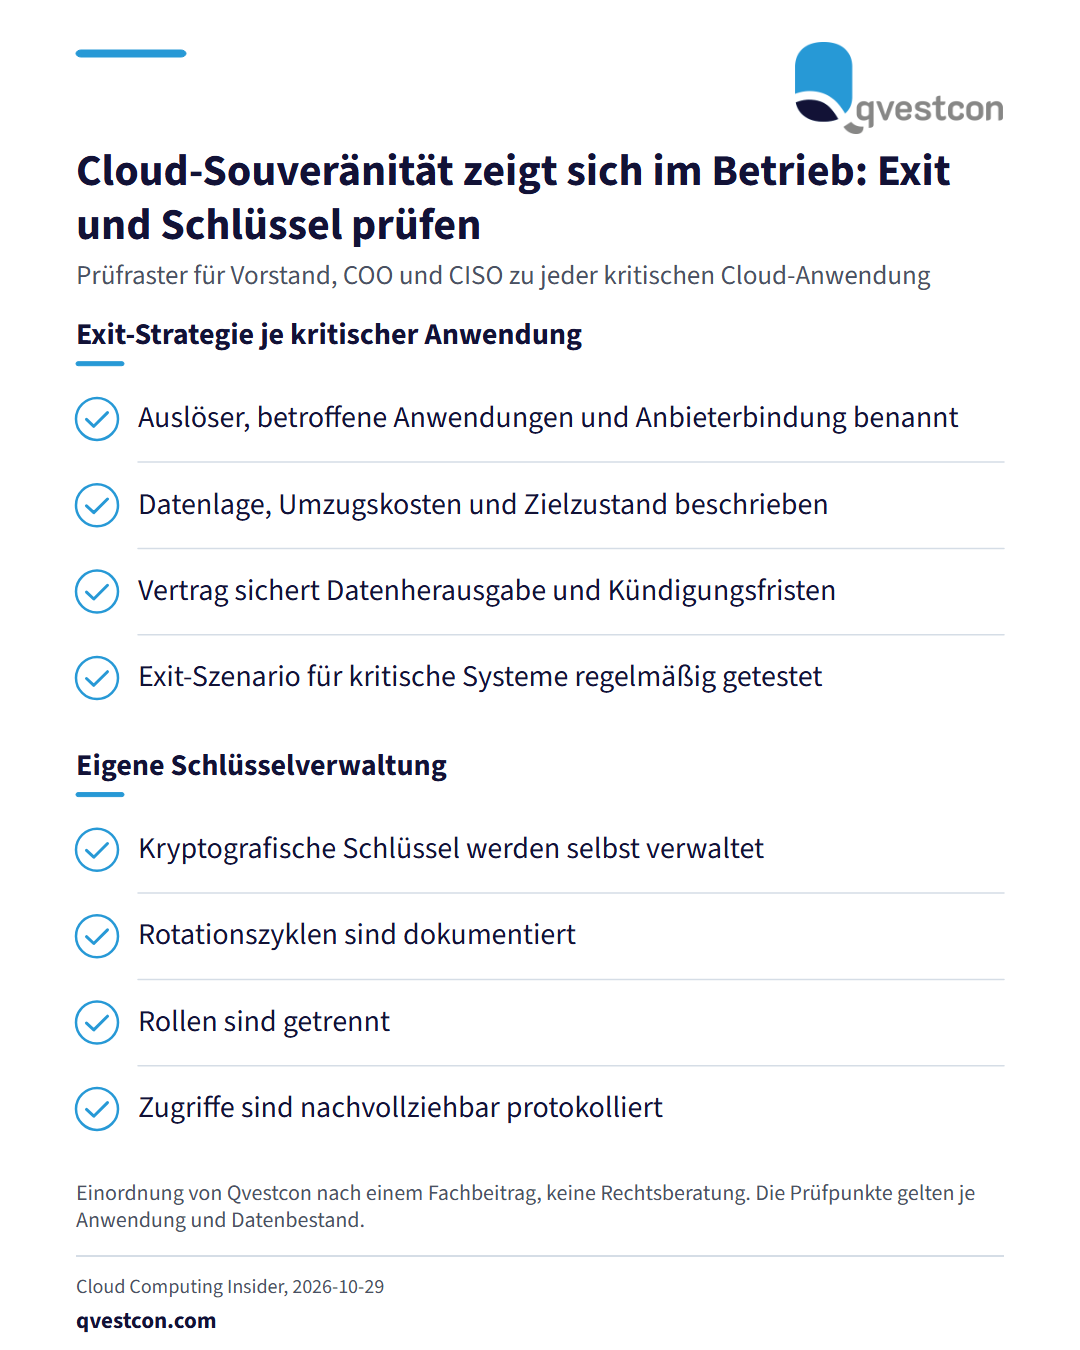
Digitale Souveränität in der Cloud entscheidet sich im laufenden Betrieb, nicht in der Strategie. Das zeigt ein Fachbeitrag auf Cloud Computing Insider vom 2026-10-29. Er nennt vier Hebel: Exit-Fähigkeit früh planen, Anwendungen nach Kritikalität einordnen, Souveränitätsanforderungen in IT-Prozesse einbauen sowie Daten, Schnittstellen und Betriebswissen dokumentieren. Die Exit-Strategie gehört in die Architektur- und Beschaffungsphase. Sie beantwortet fünf Fragen: Welche Ereignisse lösen den Exit aus, etwa erhebliche Preisänderungen, regulatorische Anforderungen, Leistungsmängel oder der Wegfall eines Dienstes? Welche Anwendungen sind betroffen und wie stark bindet der Anbieter sie? Wo liegen die Daten und was kostet der Umzug? Wie sieht der Zielzustand aus? Welche vertraglichen Regelungen sichern den Wechsel ab, von Mitwirkungspflichten über Nachweise und Datenherausgabe bis zu Kündigungsfristen? Kritische Systeme sollten diese Szenarien regelmäßig testen. Bei der Verschlüsselung gilt: Auch bei einem souveränen Anbieter behält ein Unternehmen die vollständige Kontrolle über seine Daten nur, wenn es die kryptografischen Schlüssel selbst verwaltet. Dazu gehören dokumentierte Rotationszyklen, getrennte Rollen und eine nachvollziehbare Protokollierung. Für die Einordnung der Anwendungen empfiehlt der Beitrag Business-Impact-Analysen. Sie verhindern pauschale und unnötig teure Vorgaben für das gesamte Portfolio. Vor jeder Freigabe eines Anbieters ist zu prüfen, welche Datenkategorien er verarbeitet, wo die Schlüssel liegen, welche privilegierten Zugriffe bestehen, welche Schnittstellen proprietär sind und welcher Migrationsaufwand bei einem Wechsel entstünde. Solche Prüfpunkte lassen sich weitgehend über Policy-as-Code, Landing-Zone-Vorgaben und Tagging-Standards automatisieren. Bei den Kosten bleibt der Beitrag nüchtern. Kleinere souveräne Anbieter erreichen noch nicht dieselben Skaleneffekte, und Systeme müssen mitunter größer dimensioniert werden als nötig. Hinzu kommen interne Kosten für Schulungen und die Suche nach Fachkräften. Teuer wird Souveränität vor allem, wenn Unternehmen sie nachträglich herstellen müssen. Als Einstieg nennt der Beitrag drei Schritte: Souveränitätsstrategie festlegen, Anwendungen nach Kritikalität klassifizieren und Zielplattformen zuordnen, das Konzept in einem Pilotprojekt mit wenigen kritischen Anwendungen erproben. Für Vorstand, COO, CISO und Compliance in Versicherern und Banken ist das eine praktische Prüfliste für das IKT-Sourcing: Liegt für jede kritische Cloud-Anwendung eine getestete Exit-Strategie vor, und steuert das Haus die eigenen Schlüssel?