Seit dem 1. Oktober 2026 zeigt die BaFin in einer tabellarischen Übersicht auf ihrer Website, welche Leitlinien der Europäischen Aufsichtsbehörden (ESAs) und der EU-Behörde zur Bekämpfung der Geldwäsche und Terrorismusfinanzierung (AMLA) sie in ihre Verwaltungspraxis übernommen hat. Eigene Rundschreiben zu dieser Frage veröffentlicht die BaFin ab sofort nicht mehr. Für Compliance-Funktionen in Banken und Versicherern bedeutet das: Die laufende Beobachtung der Leitlinien-Übernahme verschiebt sich von der Rundschreiben-Suche auf die neue Übersichtsseite der BaFin. Wer diesen Prüfpunkt bislang über Rundschreiben im Monitoring hinterlegt hat, sollte den Prozessschritt auf die Übersicht umstellen.
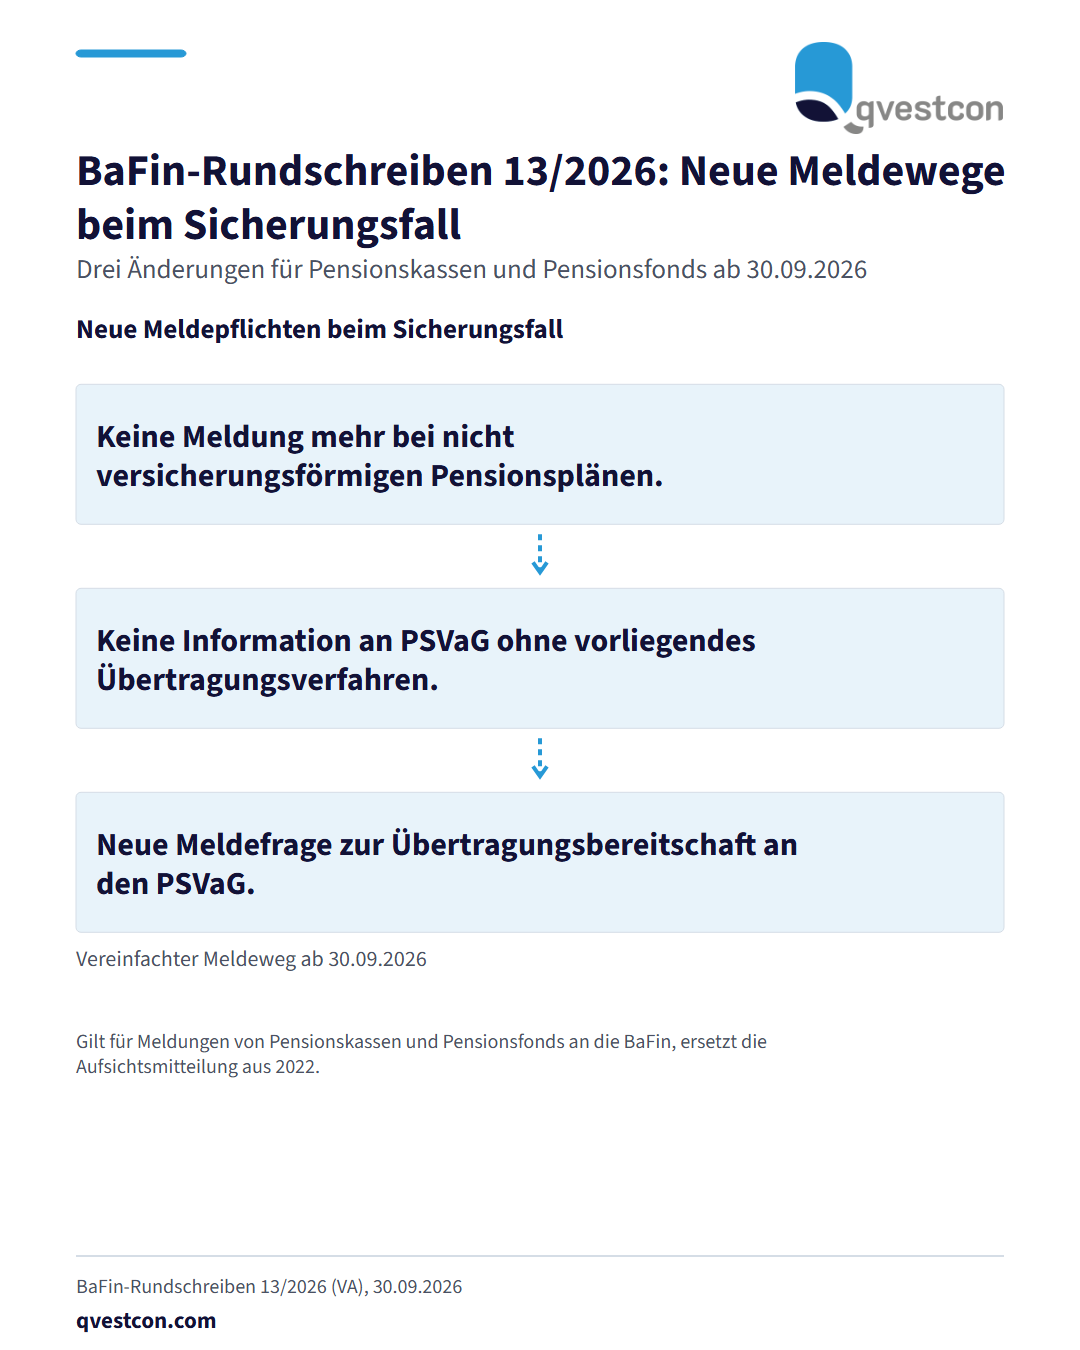
Die BaFin hat am 30. September 2026 das Rundschreiben 13/2026 (VA) veröffentlicht und damit die Aufsichtsmitteilung aus dem Jahr 2022 zum Sicherungsfall bei einem Arbeitgeber ersetzt. Pensionsfonds müssen künftig keine Meldung mehr an die BaFin abgeben, wenn der Sicherungsfall nicht versicherungsförmige Pensionspläne betrifft. Zudem informiert die BaFin die Pensionskasse, den Pensionsfonds und den Pensions-Sicherungs-Verein (PSVaG) nicht mehr, wenn kein Übertragungsverfahren vorliegt. Das Meldedokument wurde um die Frage ergänzt, ob die Einrichtung eine Übertragung von Vermögen und Verbindlichkeiten auf den PSVaG befürwortet. Verantwortliche bei Pensionskassen und Pensionsfonds sollten ihre internen Meldeprozesse zum Sicherungsfall auf diese drei Änderungen hin prüfen und die Meldeunterlagen entsprechend anpassen.
Die Bürokratiekosten für Versicherer sind laut einer Sonderbefragung der Deutschen Bundesbank zwischen 2022 und 2024 von rund sieben auf rund zehn Prozent des Jahresumsatzes gestiegen, der höchste Anstieg aller erfassten Branchen. Der Gesamtverband der Deutschen Versicherungswirtschaft (GDV) berichtet, dass Anfang 2026 rund 64 Prozent der Unternehmen aus dem Finanz- und Versicherungswesen Regulierung als drängendes Problem für die kommenden sechs Monate einstuften, Anfang 2022 waren es noch 46 Prozent. Eine Studie der Universität St. Gallen stellt fest, dass der Regulierungsrahmen für Versicherer seit 2014 umfassender und komplexer geworden ist, unter anderem durch Anforderungen an Solvenz, Governance, Nachhaltigkeit, Digitalisierung, Datenschutz und IT-Resilienz. Der GDV verweist auf Überschneidungen zwischen mehreren Regelwerken, darunter der Digital Operational Resilience Act (DORA) für digitale Betriebsstabilität, der AI Act für den Einsatz künstlicher Intelligenz, der Cyber Resilience Act und Solvency II, und fordert einen stärker risikobasierten Ansatz sowie weniger Doppelregulierung.
Tricept präsentiert am 30. September und 1. Oktober 2026 beim Erfahrungsaustausch der Versicherungsforen Leipzig in Frankfurt am Main die GRC-Software RIMAGO. Vorstand Mark Vösgen erläutert am 30. September um 14:15 Uhr, wie Versicherer Drittparteien- und IKT-Risiken entlang des Assetregisters erfassen und kritische oder wichtige Funktionen erkennen können. Für die betriebliche Umsetzung bedeutet das: Verantwortliche in Risikomanagement, Compliance und IT sollten prüfen, ob ihre Dokumentation von Dienstleistern, Anwendungen und Infrastruktur Abhängigkeiten nachvollziehbar macht und Risiken im Zusammenhang bewertbar sind, statt sie nur einzeln zu erfassen. Mark Vösgen dazu wörtlich: „Ein Restrisiko, das niemand kennt, ist kein Risiko mehr – sondern ein blinder Fleck. DORA verlangt von Versicherern, Drittparteien- und IKT-Risiken nicht nur zu dokumentieren, sondern aktiv zu steuern.“
Bundestag und Bundesrat haben am 25. September 2026 das Versicherungs-Sanierungs-Abwicklungs-und-Aufsichtsänderungs-Gesetz (VSAAG) beschlossen. Es setzt den Solvency-II-Review und die Insurance Recovery and Resolution Directive (IRRD) in deutsches Recht um. Die Bafin kann künftig früher eingreifen, wenn sich die Solvabilität eines Versicherers absehbar verschlechtert, bereits bevor die vorgeschriebene Solvenzkapitalanforderung unterschritten ist. Versicherer und Versicherungsgruppen, die zusammen mindestens 60 Prozent des deutschen Lebens- und Nichtlebensmarktes abdecken, müssen präventive Sanierungspläne mit Frühwarnindikatoren erstellen und regelmäßig aktualisieren. Für ausgewählte Versicherungsgruppen mit mindestens 40 Prozent Marktabdeckung erstellt eine neue Abwicklungsbehörde bei der Bafin Abwicklungspläne und bewertet deren Abwicklungsfähigkeit. Die neuen Regeln gelten ab dem 30. Januar 2027, den Unternehmen bleiben damit gut vier Monate für die letzten Umsetzungsschritte. #Banken #Versicherer #Finanzdienstleister #Prüfungsplanung #Qvestcon #MarkusJunge
Der Warn- und Informationsdienst des Bundesamts für Sicherheit in der Informationstechnik meldet am 28. September 2026 kritische Schwachstellen in Citrix NetScaler Application Delivery Controller (ADC) und NetScaler Gateway. Angreifer können diese aus der Ferne ohne Anmeldung ausnutzen. Mögliche Folgen sind die Ausführung beliebigen Programmcodes, Datenmanipulation und der Ausfall von Diensten. Auch das Umgehen von Sicherheitsmaßnahmen ist möglich.
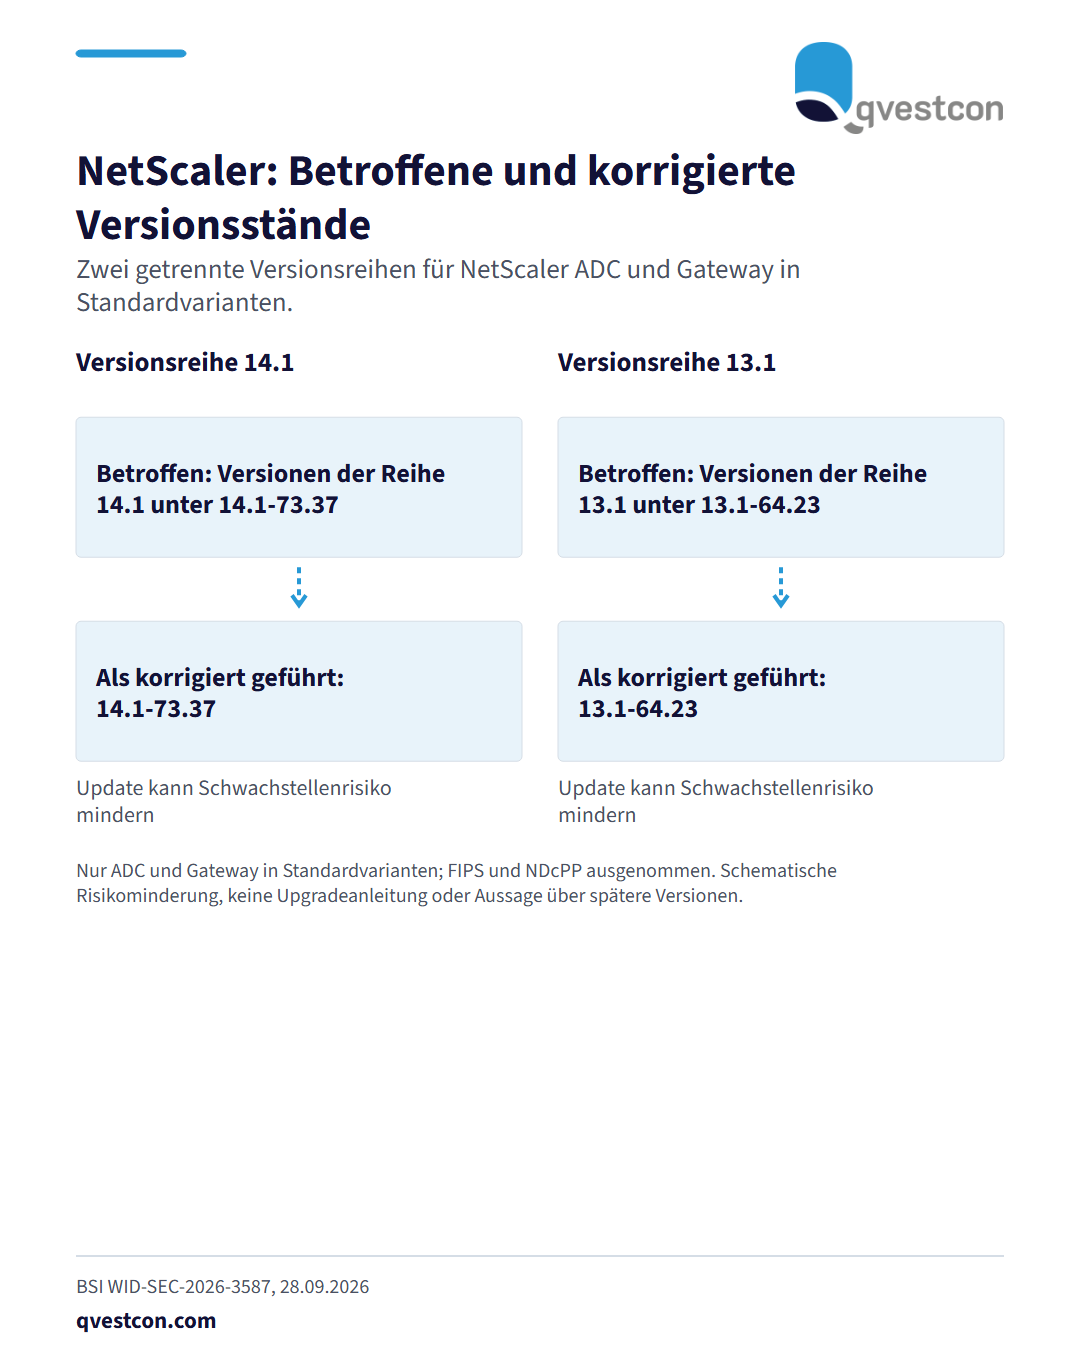
Für die Standardvarianten von NetScaler ADC und Gateway nennt die Warnung die korrigierten Versionen 14.1-73.37 und 13.1-64.23. Frühere Versionen der jeweiligen Versionsreihe sind als betroffen aufgeführt.
Für Sicherheitsverantwortliche in Banken und Versicherungen, die diese Produkte einsetzen, liefert die Warnung konkrete Versionsstände für die Prüfung ihrer Systeme. Die möglichen Eingriffe in Daten und die Verfügbarkeit von Diensten sprechen dafür, erforderliche Sicherheitsupdates entsprechend zu priorisieren. Eine Betroffenheit einzelner Institute oder eine neue aufsichtsrechtliche Pflicht ist damit nicht belegt.
Die Europäische Bankenaufsichtsbehörde (EBA) hat am 25. September 2026 eine Konsultation zu gemeinsamen Aufsichtsentscheidungen über institutsspezifische Kapital- und Liquiditätsanforderungen eröffnet. Die vorgeschlagenen Verfahrensänderungen betreffen die Zusammenarbeit der Aufsichtsbehörden bei grenzüberschreitenden Bankengruppen.
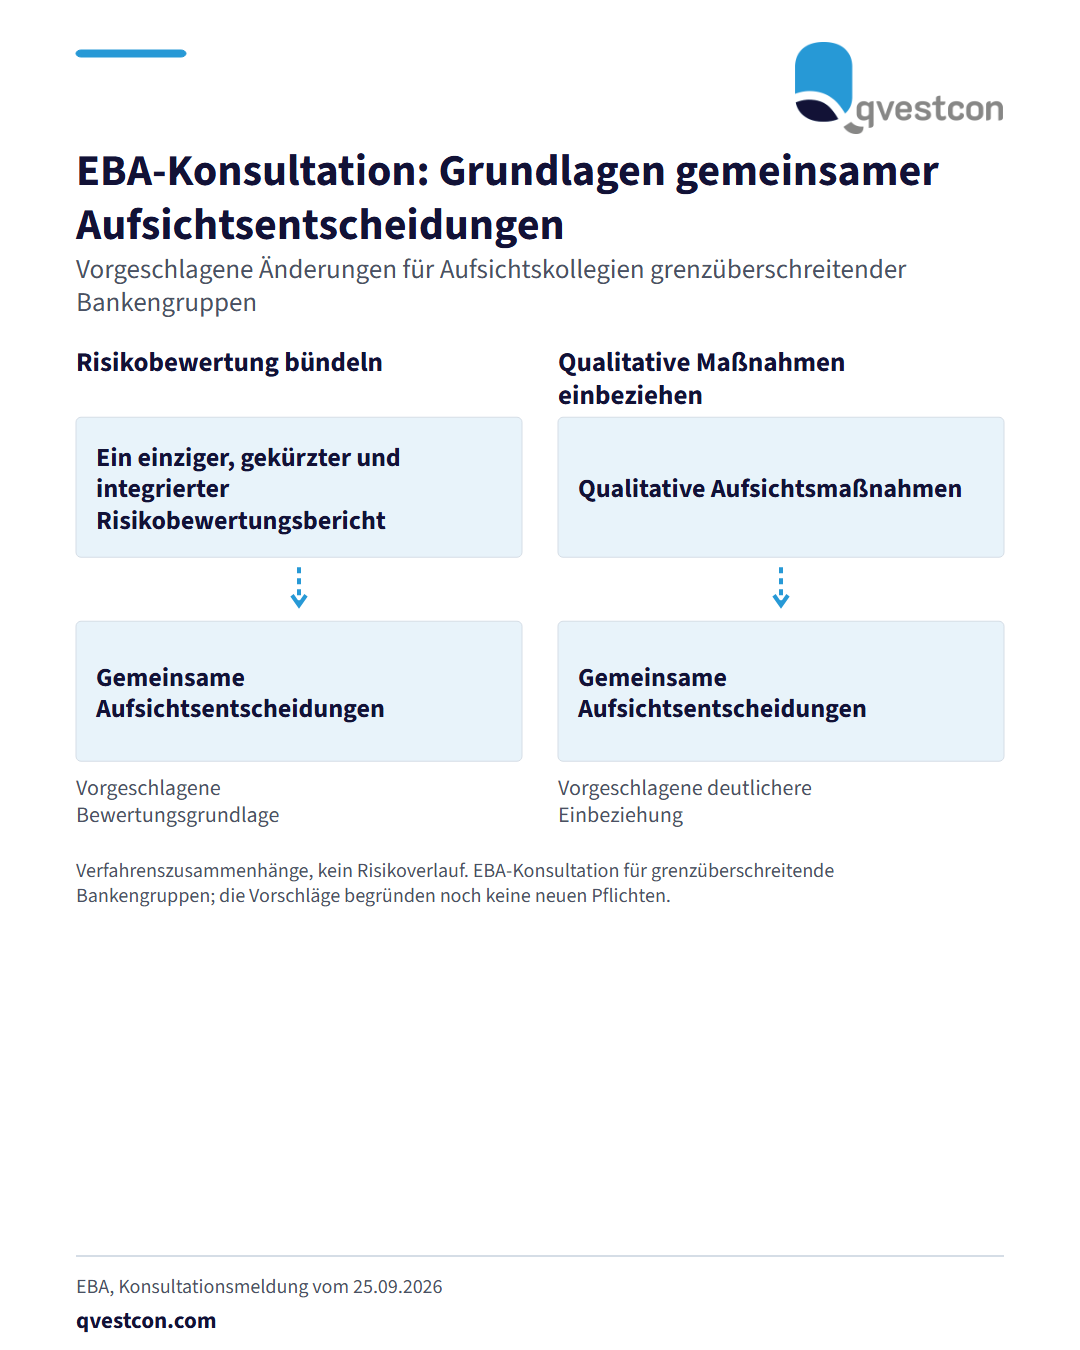
Ein einziger, gekürzter und integrierter Risikobewertungsbericht soll die bisherigen Vorlagen vereinfachen. Zudem sollen qualitative Aufsichtsmaßnahmen deutlicher in den gemeinsamen Entscheidungsprozess einfließen.
Für Vorstände und Compliance-Verantwortliche betroffener Bankengruppen ist damit relevant, wie die Aufsichtsbehörden ihre Risikobewertungen bündeln und ihre Entscheidungen gegenüber den Instituten kommunizieren. Die Vorschläge befinden sich in der Konsultation und begründen noch keine neuen Pflichten. Stellungnahmen sind bis zum 4. Januar 2027 möglich.
9 von 10 Unternehmen fordern eine Reform der DS-GVO und der Datenschutzaufsicht Vor allem Dokumentationspflichten sorgen für hohen Aufwand In jedem zweiten Unternehmen behindert der Datenschutz den Einsatz von KI close Berlin, 25. September 2026 - Die deutsche Wirtschaft fordert eine umfassende Reform des Datenschutzes. 90 Prozent der Unternehmen halten eine gezielte Reform …
Aufsicht über KI wird breiter. Das Financial Stability Institute der BIS nannte am 18.09.2026 operative und strategische Resilienz als weitere Prüffelder, weil Angreifer Schwachstellen schneller finden und Banken weniger Zeit für Abwehr und Reaktion bleibt.
Die Europäischen Aufsichtsbehörden (EBA, EIOPA und ESMA, die ESAs) sehen in ihrem Herbst-Update 2026 externe Abhängigkeiten, neue Technologien und Private Credit als zentrale Anfälligkeiten des EU-Finanzsystems.
EBA, EIOPA und ESMA benennen in ihrem Risiko-Update vom 23. September externe Abhängigkeiten, neue Technologien und private Kreditmärkte als Schwachstellen des EU-Finanzsystems. Die Abhängigkeit von IKT-Dienstleistern außerhalb des Europäischen Wirtschaftsraums kann die Folgen geopolitischer Schocks und Betriebsstörungen verstärken. Zugleich wachsen die Cyberrisiken durch leistungsfähigere KI-Modelle.
Für Banken und Versicherer empfiehlt Qvestcon, kritische Dienstleisterabhängigkeiten und die dazugehörigen Notfallannahmen im Risikobericht zusammenzuführen. Beim Engagement in privaten Kreditmärkten verdienen Transparenz und Verflechtungen besondere Aufmerksamkeit. Diese Prüfansätze sind die Einordnung von Qvestcon zur Aufsichtsmitteilung.
Im Laufe des Septembers 2026 wies das IT-Sicherheitsunternehmen Check Point auf Schwachstellen in verschiedenen Produkten hin [CP26a,b,c]. So auch am 7. September, als der Hersteller ein Advisory für seine Spark Firewall-Serie veröffentlichte. Weiter lesen
Am 22. September informierte Check Point weiterhin über die Bedrohung für seine Security Management Server-Produkte.
Bewertung laut BSI
Aufgrund ihrer zentralen Bedeutung für die Netzwerksicherheit von Organisationen und als häufig erste Verteidigungslinie für IT-Systeme sind Firewalls ständig im Fokus von Akteuren aus dem Cyber-Raum. Eine Kompromittierung könnte die Firewall als wesentliche Schutzmaßnahme außer Kraft setzen, sowie die Ausführung von Schadcode und den Zugriff auf zahlreiche IT-Systeme und Daten ermöglichen. Weiter lesen
Vor diesem Hintergrund sollten IT- Sicherheitsverantwortliche Schwachstellen in diesen Produkten mit höchster Priorität behandeln und wahlweise Patches und/oder Workarounds schnellstmöglich ausrollen. Die Veröffentlichungen zu CVE-2026-85102 gehören ebenfalls zu dieser Kategorie. Das durch CVE-2026-93616 bedrohte Produkt Security Management Server dient hingegen als zentrale Verwaltung für das Richtlinien- und Rechtemanagement. Angreifer könnten diese Schwachstelle nutzen, um Code auf verwundbaren Instanzen auszuführen, sich erweiterte Rechte im Netzwerk der Organisation zu verschaffen und so im Rahmen von Lateral Movement weitere Systeme zu kompromittieren. Systeme zur Verwaltung von Richtlinien und Rechten sollten daher grundsätzlich so betrieben werden, dass sie nicht über das Internet erreichbar sind. Gleichzeitig zeigt CVE-2026-85102 exemplarisch in diesem Zusammenhang, dass auch kompromittierte Firewalls eine Ausnutzung von CVE-2026-93616 begünstigen können.
Empfehlung laut BSI
Grundsätzliche Empfehlungen zum sicheren Betrieb von IT-Systemen – hierzu zählen insbesondere die Vermeidung einer unnötigen Exposition zum Internet sowie ein effizientes Patchmanagement – finden sich in den Basismaßnahmen der Cybersicherheit [ACS18] sowie in der kürzlich veröffentlichten BITS zu Auswirkungen auf die Cybersicherheit durch KI [BSI26]. Detaillierte Ausführungen zu den jeweiligen Netzwerkkomponenten können außerdem dem BSI IT- Grundschutz [BSI23a,b] – insb. Weiter lesen
Firewalls und VPN-Zugänge – entnommen werden. Weiterhin ist es möglich, dass zum hier beschriebenen Sachverhalt in den kommenden Tagen weitere Veröffentlichungen mit IoCs und anderen Hilfsmitteln erscheinen werden. IT-Sicherheitsverantwortliche sollten daher regelmäßig prüfen, ob neue Erkenntnisse vorliegen und stets sicherheitsrelevante Veröffentlichungen vom Hersteller verfolgen. Für Site to Site VPN: Deaktivieren Sie implizite Regeln für VPN und definieren Sie manuell den VPN-Zugriff für UDP/500 und UDP/4500 für die spezifischen Peer-IP-Adressen. ∙ Für Remote Access VPN: Deaktivieren Sie die mit Remote Access VPN implizierten Regeln.
Kennzeichnung TLP:CLEAR, Weitergabe ohne Einschränkung. Auszug im Wortlaut des BSI (BITS-H Nr. 2026-289157-1032).
Die ESMA richtet ihre Aufsicht ab 2027 zusätzlich auf digitale Innovation aus. Im Mittelpunkt stehen zunächst der Einsatz künstlicher Intelligenz und die Tokenisierung bei beaufsichtigten Unternehmen. Der bestehende Schwerpunkt auf Cyberrisiken und operationeller Resilienz läuft weiter. Das am 23. September veröffentlichte Factsheet nennt Governance, Datenqualität und Kundenschutz als Prüfungsfelder.
Für betroffene Banken und Finanzdienstleister empfiehlt Qvestcon, kundenwirksame Anwendungen zu erfassen und die zugehörigen Verantwortlichkeiten und Kontrollnachweise zu prüfen. Diese Empfehlung ist eine fachliche Einordnung; die Mitteilung setzt keine allgemeine neue Umsetzungsfrist für Banken oder Versicherer.
F5 BIG-IP APM - Aktive Ausnutzug einer Zero-Day Schwachstelle
Betroffenes Produkt
F5 BIG-IP Access Policy Manager
Gefährdung
Aktive Ausnutzung
Schutzmaßnahmen
Patch + Workaround
Schwachstellen
CVE-2026-94127 (CVSS 9.8)
Sachverhalt laut BSI
Am 22. September 2026 veröffentlichte der Hersteller F5 ein Advisory [F526a] zu einer ausgenutzten Zero- Day Schwachstelle in seinem Produkt BIG-IP Access Policy Manager (APM) zur sicheren Zugriffsteuerung und Anwendungszugriff. Die Schwachstelle mit der Kennung CVE-2026-94127 erlaubt nach Angaben des Herstellers einem entfernten, nicht authentifizierten Angreifer die Ausführung von Code auf APM Appliances über maliziösen Datenverkehr unter bestimmten Konfigurationen. Weiter lesen
Nach dem Common Vulnerability Scoring System (CVSS) wurde die Schwachstelle mit dem Wert 9.8/10 ("kritisch") bewertet. Der Hersteller F5 gibt an, dass die Schwachstelle bereits aktiv ausgenutzt wird.
Bewertung laut BSI
Die Ausnutzung von Schwachstellen in Perimetersystemen gehören zu den üblichen Angriffswegen, um weiterführende Angriffe auf Organisationen durchzuführen. Ob Ransomware, Datenexfiltration, Spionage oder Sabotage, Angreifer können mit durch Schwachstellen erlangtem Zugriff auf interne Ressourcen und Dienste geschäftskritische Prozesse stören. Weiter lesen
Permitersysteme müssen aufgrund der notwendigen Exposition im Internet besonders gehärtet und stets mit höchster Priorität gepatcht werden. Das Produkt BIG-IP APM von F5 ist weit verbreitet (siehe Shadowserver [SHAD26]) und das BSI hatte bereits im März 2026 einen Sicherheitshinweis zu Angriffen auf BIG-IP APM veröffentlicht [BSI26a]. Ein Proof-of-Concept Exploit ist zum Zeitpunkt der Veröffentlichung nicht öffentlich bekannt, dies kann sich jedoch kurzfristig ändern und weitere Akteure könnten die Schwachstelle aktiv ausnutzen. Die Folgen einer stattgefundenen Ausnutzung können Beeinträchtigungen des Regelbetriebs und Schaden für Ihre Organisation bedeuten. Aufgrund der bereits beobachteten Ausnutzung als Zero-Day ist es daher unbedingt notwendig, eine Kompromittierung aktiv auszuschließen, sollte eine betroffene Konfiguration eingesetzt worden sein bzw. werden.
Empfehlung laut BSI
Das BSI empfiehlt Perimetersysteme stets umgehend zu patchen und generelle Herstellerempfehlungen (siehe [F526b]) zur Absicherung von F5 BIG-IP umzusetzen. Des Weiteren sollten sicherheitskritische Systeme auf Auffälligkeiten und Anomalien beobachtet werden, um frühzeitig mögliche Zero-Day Ausnutzungen zu detektieren. Weiter lesen
Weitere Informationen und empfohlene Maßnahmen zum Umgang mit verkürzten Zeiträumen bis zur Ausnutzung bekannter Schwachstellen sowie Zero-Days hat das BSI in einer BITS [BSI26b] zu Auswirkungen auf die Cybersicherheit durch die Entwicklung im Bereich Künstlicher Intelligenz veröffentlicht.
Kennzeichnung TLP:CLEAR, Weitergabe ohne Einschränkung. Auszug im Wortlaut des BSI (BITS-H Nr. 2026-289024-1032).
Im Rahmen ihrer Bemühungen, den eigenen Regelungsrahmen zu vereinfachen, konzentrieren sich die Leitlinien auf Drittparteien-Vereinbarungen, die kritische oder wichtige Funktionen unterstützen. Das sind Funktionen, deren Ausfall die Leistung eines Finanzunternehmens erheblich beeinträchtigen würde.
Cisco Secure Email Gateway - Aktive Ausnutzung einer Zero-Day-Schwachstelle
Betroffenes Produkt
Cisco Secure Email Gateway
Gefährdung
Aktive Ausnutzung
Schutzmaßnahmen
Patch
Schwachstellen
CVE-2026-76461 (CVSS 9.8)
Sachverhalt laut BSI
Am Abend des 14. September 2026 veröffentlichte der Netzwerkausrüster Cisco ein Advisory über eine Schwachstelle in seinem Produkt Secure Email Gateway [CISC26a]. Demnach liegt mit CVE-2026-76461 eine Verwundbarkeit im E-Mail Parsing von AsyncOS for Cisco Secure Email Gateway vor, die es Angreifern aufgrund einer unzureichenden Validierung von Eingaben bei der Verarbeitung von E-Mails erlauben
Bewertung laut BSI
Für Akteure im Cyber-Raum stellen E-Mail-Infrastrukturen grundsätzlich lohnenswerte Angriffsziele dar, schließlich kann über diese Systeme Kommunikation mitgelesen oder manipuliert werden. Auch weiterführende Attacken - z.B. Weiter lesen
Phishing-Versuche - können initiiert und betriebliche Abläufe gestört werden. Die von Cisco beobachteten Angriffe bestätigen diese hervorgehobene Attraktivität. Da Angreifer bei einer Ausnutzung der Schwachstelle mit Root-Rechten operieren können, muss zudem davon ausgegangen werden, dass sie gleichzeitig in der Lage sind, ihre Spuren auf kompromittierten Instanzen zu löschen oder zu verändern. IT-Sicherheitsverantwortliche sollten daher unverzüglich die von Cisco empfohlenen Schutzmaßnahmen prüfen und umsetzen. Dies beinhaltet auch eine umfassende Analyse des Systems, um eine womöglich bereits erfolgte Kompromittierung proaktiv ausschließen zu können.
Empfehlung laut BSI
Unabhängig vom vorliegenden Sachverhalt empfiehlt Cisco grundsätzlich zu prüfen, ob das Risiko einer Kompromittierung von Secure Email Gateway durch zusätzliche Schutzmaßnahmen minimiert werden kann. Zu diesen Maßnahmen zählen insbesondere: Weitere grundsätzliche Empfehlungen finden sich ebenfalls in den Basismaßnahmen der Cyber-Sicherheit [ACS18].
Kennzeichnung TLP:CLEAR, Weitergabe ohne Einschränkung. Auszug im Wortlaut des BSI (BITS-H Nr. 2026-288868-1032).
Erlaubnisverfahren für AIF-Kapitalverwaltungsgesellschaften nach § 22 KAGB
Zusammenfassung der Redaktion
Das Rundschreiben 12/2026 (WA) beschreibt die Verwaltungspraxis der Bundesanstalt für Finanzdienstleistungsaufsicht zum Erlaubnisverfahren für AIF-Kapitalverwaltungsgesellschaften (AIF-KVGen) nach § 22 Kapitalanlagegesetzbuch (KAGB). Es konkretisiert die Anforderungen an Inhalt und Unterlagen des Erlaubnisantrags nach § 22 Abs. 1 KAGB und behandelt ausgewählte Aspekte der Erlaubniserteilung. Für die antragstellenden Gesellschaften schafft es Transparenz über die Verwaltungspraxis und soll die Bearbeitungszeiten verkürzen.
Das Rundschreiben richtet sich an Unternehmen, die einen Erlaubnisantrag als AIF-KVG nach § 22 KAGB stellen oder eine solche Antragstellung beabsichtigen. AIF-KVGen sind Kapitalverwaltungsgesellschaften (KVGen) im Sinne des § 17 KAGB, die mindestens einen Alternativen Investmentfonds (AIF) verwalten oder zu verwalten beabsichtigen. Es gilt einheitlich für interne und externe AIF-KVGen sowie für Gesellschaften, die vor der Antragstellung bereits nach § 44 KAGB in Verbindung mit § 2 KAGB registriert sind. Besonderheiten für bereits registrierte KVGen behandelt es bei den jeweiligen Anforderungen.
Das Rundschreiben gilt ab dem Tag seiner Veröffentlichung. Es ersetzt das „Merkblatt zum Erlaubnisverfahren für eine AIF-Kapitalverwaltungsgesellschaft nach § 22 KAGB“ vom 24. März 2025. Unberührt bleiben die Anforderungen aus dem „Merkblatt zur Eignung von Geschäftsleitern nach dem KAGB“ und dem „Merkblatt zu der fachlichen Eignung von Mitgliedern von Aufsichtsorganen gemäß KAGB“ in der jeweils aktuellen Fassung.
Auf die Einführung folgen zwei Abschnitte. Der erste behandelt die Anforderungen an Inhalt und Unterlagen des Antrags, der zweite ausgewählte Aspekte der Erlaubniserteilung.
Auszug im Wortlaut der BaFin
Ziel
Dieses Rundschreiben beschreibt die Verwaltungspraxis der Bafin zum Erlaubnisverfahren für AIF-Kapitalverwaltungsgesellschaften (AIF-KVGen) nach § 22 Kapitalanlagegesetzbuch (KAGB). Es konkretisiert insbesondere die Anforderungen der Bafin an Inhalt und Unterlagen des Erlaubnisantrags nach § 22 Abs. 1 KAGB sowie ausgewählte Aspekte der Erlaubniserteilung. Weiter lesen
Ziel ist es, für die antragstellenden Gesellschaften Transparenz bezüglich der Verwaltungspraxis der Bafin zu schaffen und Bearbeitungszeiten zu verkürzen.
Für wen
Dieses Rundschreiben richtet sich an Unternehmen, die einen Erlaubnisantrag als AIF-KVG nach § 22 KAGB stellen oder eine solche Antragstellung beabsichtigen. AIF-KVGen sind Kapitalverwaltungsgesellschaften (KVGen) im Sinne des § 17 KAGB, die mindestens einen Alternativen Investmentfonds (AIF) verwalten oder zu verwalten beabsichtigen. Weiter lesen
Das Rundschreiben gilt einheitlich für interne und externe AIF-KVGen sowie für Gesellschaften, die vor Antragstellung bereits über eine Registrierung nach § 44 KAGB i. V. m. § 2 KAGB verfügen. Besonderheiten für bereits registrierte KVGen werden bei den jeweiligen Anforderungen behandelt.
Geltung
Dieses Rundschreiben gilt ab dem Tag seiner Veröffentlichung. Es ersetzt das „Merkblatt zum Erlaubnisverfahren für eine AIF-Kapitalverwaltungsgesellschaft nach § 22 KAGB“ vom 24. März 2025. Weiter lesen
Die Anforderungen aus dem „Merkblatt zur Eignung von Geschäftsleitern nach dem KAGB“ und dem „Merkblatt zu der fachlichen Eignung von Mitgliedern von Aufsichtsorganen gemäß KAGB“ in der jeweils aktuellen Fassung bleiben unberührt.
Bestellung von Verwaltern des Refinanzierungsregisters gemäß §§ 22e ff. KWG
Zusammenfassung der Redaktion
Das Rundschreiben 10/2026 (BA) gibt Hinweise zur Bestellung und zur Verlängerung der Bestellung von Verwaltern des Refinanzierungsregisters gemäß §§ 22e ff. des Kreditwesengesetzes (KWG). Es konkretisiert die Anforderungen an diese Verwalter aus Sicht der BaFin und bietet praktische Hilfestellungen bei der Zusammenstellung der erforderlichen Unterlagen.
Das Rundschreiben richtet sich an Unternehmen, die ein Refinanzierungsregister führen möchten, und an die Bewerber um das Amt des Verwalters dieser Refinanzierungsregister. Der Begriff „Verwalter“ bezeichnet ein Amt und schließt daher Personen jeglichen Geschlechts sowie den Stellvertreter oder die Stellvertreter ein. Es gilt ab dem 14.09.2026.
Nach § 22e Abs. 1 Satz 1 KWG ist bei jedem ein Refinanzierungsregister führenden Unternehmen ein Verwalter zu bestellen. Aufgabe des Verwalters ist es nach § 22g Abs. 1 KWG, im Interesse der im Refinanzierungsregister eingetragenen oder einzutragenden Übertragungsberechtigten darüber zu wachen, dass das Refinanzierungsregister ordnungsgemäß geführt wird. Als Verwalter kann nur eine natürliche Person bestellt werden. Nach § 22e Abs. 2 KWG muss ein Verwalter Unabhängigkeit, vor allem von dem registerführenden Unternehmen, Zuverlässigkeit und Sachkunde besitzen. Er darf das 75. Lebensjahr noch nicht vollendet haben bzw. zeitnah vollenden.
Die Gliederung beginnt mit der Einführung und den aufsichtlichen Anforderungen an den Verwalter. Es folgen das Verwaltungsverfahren, die einzureichenden Unterlagen, die Vergütung und der Anspruch auf Auslagenersatz, die Gebührenpflichtigkeit der Bestellung und der Schutz der eingereichten Daten.
Auszug im Wortlaut der BaFin
Ziel
Dieses Rundschreiben gibt Hinweise zur Bestellung bzw. zur Verlängerung der Bestellung von Verwaltern des Refinanzierungsregisters (Verwalter). Das Rundschreiben soll die Anforderungen an diese Verwalter aus Sicht der Bafin konkretisieren und praktische Hilfestellungen bei der Zusammenstellung der erforderlichen Unterlagen bieten.
Für wen
Das Rundschreiben richtet sich an Unternehmen, die ein Refinanzierungsregister führen möchten sowie an die Bewerber um das Amt des Verwalters dieser Refinanzierungsregister. Der Begriff „Verwalter“ wird als Amt verwendet und schließt daher Personen jeglichen Geschlechts sowie den bzw. die Stellvertreter ein.
Geltung
Dieses Rundschreiben gilt ab dem 14.09.2026. Aufsichtliche Anforderungen an den Verwalter 4 Nach § 22e Abs. 1 Satz 1 des Kreditwesengesetzes (KWG) ist bei jedem ein Refinanzierungsregister führenden Unternehmen ein Verwalter zu bestellen. Weiter lesen
Aufgabe des Verwalters ist es nach § 22g Abs. 1 KWG, im Interesse der im Refinanzierungsregister eingetragenen oder einzutragenden Übertragungsberechtigten darüber zu wachen, dass das Refinanzierungsregister ordnungsgemäß geführt wird. Als Verwalter kann nur eine natürliche Person bestellt werden. Die Anforderungen an einen Verwalter ergeben sich aus § 22e Abs. 2 KWG. Danach muss ein Verwalter Unabhängigkeit, insbesondere von dem registerführenden Unternehmen, Zuverlässigkeit, sowie Sachkunde besitzen und darf außerdem das 75. Lebensjahr noch nicht vollendet haben bzw. zeitnah vollenden.1
Bestellung von Treuhändern bei einer Pfandbriefbank gemäß §§ 7ff. PfandBG
Zusammenfassung der Redaktion
Das Rundschreiben 11/2026 (BA) gibt Hinweise zur Bestellung und zur Verlängerung der Bestellung von Treuhändern nach dem Pfandbriefgesetz (PfandBG). Es konkretisiert die Anforderungen an Treuhänder aus Sicht der BaFin und bietet praktische Hilfestellungen bei der Zusammenstellung der erforderlichen Unterlagen.
Das Rundschreiben richtet sich an Pfandbriefbanken und an Bewerber um ein Treuhänderamt bei einer Pfandbriefbank. Der Begriff „Treuhänder“ bezeichnet ein Amt und schließt daher Personen jeglichen Geschlechts sowie den Stellvertreter oder die Stellvertreter ein. Es gilt ab dem 14.09.2026 und ersetzt die FAQs zur Bestellung und Verlängerung der Bestellung von Treuhändern und Stellvertretern bei einer Pfandbriefbank gemäß §§ 7 ff. PfandBG vom 27.09.2023, geändert am 07.08.2025.
Vor Aufnahme des Pfandbriefgeschäfts sind nach § 7 Abs. 1 PfandBG ein Treuhänder und mindestens ein Stellvertreter von Amts wegen zu bestellen. Der Treuhänder nimmt die vornehmlich in § 8 PfandBG geregelten Aufgaben wahr, vor allem die Überwachung der jederzeitigen vorschriftsmäßigen Deckung, und zwar im Interesse der Pfandbriefgläubiger und der Vertragspartner von Derivategeschäften nach § 4b PfandBG. Als Treuhänder kann nur eine natürliche Person bestellt werden. Nach § 7 Abs. 2 und 3 PfandBG muss der Treuhänder die erforderlichen Kenntnisse und Erfahrungen, Unabhängigkeit, vor allem von der Pfandbriefbank, und Zuverlässigkeit besitzen. Er darf das 75. Lebensjahr noch nicht vollendet haben bzw. zeitnah vollenden.
Nach der Einführung folgen Abschnitte zum Verwaltungsverfahren, zu den einzureichenden Unterlagen, zur Vergütung und zum Anspruch auf Auslagenersatz, zur Gebührenpflichtigkeit der Bestellung und zum Schutz der eingereichten Daten.
Auszug im Wortlaut der BaFin
Ziel
Dieses Rundschreiben gibt Hinweise zur Bestellung und Verlängerung der Bestellung von Treuhändern nach dem Pfandbriefgesetz (PfandBG). Das Rundschreiben soll die Anforderungen an Treuhänder nach dem PfandBG aus Sicht der Bafin konkretisieren und praktische Hilfestellungen bei der Zusammenstellung der erforderlichen Unterlagen bieten.
Für wen
Das Rundschreiben richtet sich an Pfandbriefbanken und Bewerber um ein Treuhänderamt bei einer Pfandbriefbank. Der Begriff „Treuhänder“ wird als Amt verwendet und schließt daher Personen jeglichen Geschlechts sowie den bzw. die Stellvertreter ein.
Geltung
Dieses Rundschreiben gilt ab dem 14.09.2026. Es ersetzt die „Häufig gestellte(n) Fragen (FAQs) zur Bestellung und Verlängerung der Bestellung von Treuhändern und Stellvertretern bei einer Pfandbriefbank gemäß §§ 7 ff. des Pfandbriefgesetzes (PfandBG)“ vom 27.09.2023, geändert am 07.08.2025, Geschäftszeichen BA 53-FR 2613/00001#00034. Weiter lesen
Aufsichtliche Anforderungen an den Treuhänder 4 Vor Aufnahme des Pfandbriefgeschäfts ist nach § 7 Abs. 1 PfandBG ein Treuhänder und mindestens ein Stellvertreter von Amts wegen zu bestellen. Der Treuhänder nimmt seine vornehmlich in § 8 PfandBG geregelten Aufgaben - insbesondere die Überwachung der jederzeitigen vorschriftsmäßigen Deckung - im Interesse der Pfandbriefgläubiger und Vertragspartner von Derivategeschäften nach § 4b PfandBG wahr. Als Treuhänder kann nur eine natürliche Person bestellt werden. Die Anforderungen an einen Treuhänder ergeben sich aus § 7 Abs. 2 und 3 PfandBG. Danach muss ein Treuhänder die erforderlichen Kenntnisse und Erfahrungen, Unabhängigkeit, insbesondere von der Pfandbriefbank, und Zuverlässigkeit besitzen und darf außerdem das 75. Lebensjahr noch nicht vollendet haben bzw. zeitnah vollenden.
Am 10. September 2026 veröffentlichte GitLab ein Advisory mit Informationen zu verschiedenen Schwachstellen in seiner gleichnamigen DevOps-Plattform [GITL26], [WID26]. Hierin machte das Unternehmen darauf aufmerksam, dass sowohl Enterprise und Community-Edition von GitLab durch insgesamt 18 Sicherheitslücken angreifbar sind. Weiter lesen
Gemäß CVSS weisen diese Verwundbarkeiten 2 mal kritische, 6 mal hohe, 9 mal mittlere und einmal einen niedrigen Schweregrad(e) auf.
Bewertung laut BSI
Aufgrund der hohen Verbreitung und mitunter sensitiver Informationen, die in Repositories enthalten sein können, stellen insbesondere öffentlich erreichbare GitLab-Instanzen attraktive Ziele für Cyber-Angriffe dar. Vorliegende Berichte über eine Ausnutzbarkeit mittels eines einzelnen http-Requests könnten zudem dafür sorgen, dass kurzfristig und großflächig Angriffsversuche auf Basis von CVE-2026-85706 stattfinden oder bereits stattgefunden haben. Weiter lesen
Zwar weist der Hersteller in diesem Zusammenhang darauf hin, dass eine Ausnutzung hier nur "unter bestimmten Bedingungen" möglich ist, da diese jedoch nicht weiter spezifiziert werden, muss davon ausgegangen werden, dass zahlreiche exponierte GitLab-Systeme potenziell verwundbar sind. Das kurze Zeitfenster zwischen Bekanntgabe der Schwachstelle durch den Hersteller und den ersten Berichten über Angriffsversuche könnte weiterhin dazu führen, dass viele dieser Angriffsversuche erfolgreich sind, weil die benötigten Patches noch nicht installiert worden sind. Gleichzeitig sollten IT-Sicherheitsverantwortliche nicht nur die als "kritisch" eingestuften Sicherheitslücken sichten. Auch die übrigen Verwundbarkeiten könnten von Akteuren genutzt werden, um Cyber-Angriffe durchzuführen.
Empfehlung laut BSI
Der Zugriff auf Webanwendungen sollte stets möglichst restriktiv gestaltet sein. Hierzu zählen die Basismaßnahmen der IT-Sicherheit, wie eine grundlegende Einschränkung der Erreichbarkeit von IT-Systemen aus dem Internet. Weiter lesen
Sofern eine Exponierung unerlässlich ist, sollten diese Systeme beim Patchmanagement stets mit höchster Priorität behandelt werden. Weitere Informationen finden sich auch im BSI IT-Grundschutz [ITGS23]. Weiterhin sollten IT-Sicherheitsverantwortliche regelmäßig prüfen, ob neue Hinweise zum hier beschriebenen Sachverhalt veröffentlicht werden – hierzu zählen insbesondere Indicators of Compromise, mit deren Hilfe eine eigene Infektion ausgeschlossen werden kann.
Kennzeichnung TLP:CLEAR, Weitergabe ohne Einschränkung. Auszug im Wortlaut des BSI (BITS-H Nr. 2026-288736-1032).
Der Round Table untersucht, wie sich die Zusammenarbeit von öffentlichem und privatem Sektor gestalten und anwenden lässt, um bedeutende operative Störungen vorzubereiten und zu bewältigen.
Für Hersteller von Produkten mit digitalen Elementen gelten auf dem Binnenmarkt der EU ab dem 11. September 2026 die Meldepflichten des CRA. Hersteller müssen aktiv ausgenutzte Schwachstellen sowie schwerwiegende Sicherheitsvorfälle melden.
Auf den ersten Blick erscheinen die Ray-Ban Meta AI Glasses wie ein herkömmliches Brillengestell. Doch in ihnen steckt viel mehr: eine unauffällige Kamera, Lautsprecher, mehrere Mikrofone und ein KI-Assistent.
Die ESMA hat ihren zweiten Risikobericht 2026 veröffentlicht. Die Märkte blieben widerstandsfähig, doch überzogene Bewertungen im Technologiesektor und erhöhte geopolitische Spannungen belasten diese Widerstandsfähigkeit, bei anhaltender Inflation und schwächerem Wachstum.
Am 8. September 2026 veröffentlichte SAP turnusgemäß Informationen zu Schwachstellen und Patches in seinen Produkten im Rahmen des monatlichen Patchdays [SAP26]. Hierin weist das Unternehmen auf insgesamt 19 verschiedene Schwachstellen hin, die verschiedene Produkte und Bibliotheken betreffen.
Bewertung laut BSI
SAP-Systeme finden sich in zahlreichen deutschen Organisationen - sowohl in internen Netzen als auch in exponierten Umgebungen. Da diese Anwendungen in der Regel zur Steuerung von Betriebsprozessen genutzt werden, stellen sie attraktive Ziele für Cyber-Angriffe dar: Akteure können Vorgänge und Daten in Organisationen ausspionieren oder sabotieren. Weiter lesen
Auch ist eine Ausweitung der Angriffe auf weitere IT-Systeme (Lateral Movement) denkbar. Einige der im September geschlossenen Sicherheitslücken stellen in diesem Zusammenhang geeignete Methoden dar, um die o.g. Ziele zu erreichen. Insbesondere CVE-2026-44756 "OVERPASS" kann hierfür ein initialer Angriffsvektor sein, der Tätern einen Zugriff auf extern erreichbare SAP-Systeme und die Durchführung weiterführender Operationen ermöglicht. Auch die verschiedenen NetWeaver-Schwachstellen könnten von Angreifern genutzt werden, insbesondere dann, wenn eine Exponierung zum Internet existiert. So ist wahlweise eine Ausnutzung einzelner oder eine Verkettung verschiedener Verwundbarkeiten in diesem Produkt denkbar. Die Entdecker der Schwachstelle haben selbst einen Scan zur Verwundbarkeit "OVERPASS" durchgeführt und weltweit über 10.000 öffentlich erreichbare IP-Adressen mit SAP-Webschnittstellen gefunden, die potentiell verwundbar sein könnten [ONA26a].
Empfehlung laut BSI
Auch beim Betrieb von SAP-Systemen sollten die Basismaßnahmen der Cyber-Sicherheit berücksichtigt und stets die Herstellerempfehlungen zur Absicherung der Produkte umgesetzt werden. Hierzu zählt insbesondere die Vermeidung einer unnötigen Exposition zum Internet, die Härtung der Systeme im Allgemeinen, ein umfassendes Monitoring und schnelles Patchen [ACS26]. Weiter lesen
Produktspezifische Empfehlungen können dem IT-Grundschutz entnommen werden [BSI23]. Weitere Informationen und Empfehlungen zum Umgang mit den Auswirkungen auf die Cybersicherheit durch die Entwicklung im Bereich Künstlicher Intelligenz finden Sie in unserer BITS [BSI26].
Kennzeichnung TLP:CLEAR, Weitergabe ohne Einschränkung. Auszug im Wortlaut des BSI (BITS-H Nr. 2026-288588-1032).
Chinesische KI-Anwendungen kommen in den Unternehmen kaum zum Einsatz US-Anbieter bauen ihren Vorsprung weiter aus Bitkom veröffentlicht Studie zum KI-Einsatz in der deutschen Wirtschaft am 14. September close Berlin, 09. September 2026 - Chinesische KI-Modelle bestimmen seit Monaten mit Leistungssprüngen und geringen Kosten, aber auch mit Fragezeichen hinsichtlich Datenschutz …
Die strategische Ausrichtung der Datenschutzkonferenz und die Bedeutung des Datenschutzes in der digitalen Transformation standen im Zentrum der vierten Strategieklausur der Datenschutzaufsichtsbehörden des Bundes und der Länder vom 3. bis 5. September 2026 in Speyer.
Deutsche Institutionen über TerminalFix-Kampagne kompromittiert
Schutzmaßnahmen
hin:
Sachverhalt laut BSI
Im August 2026 wurde das Bundesamt für Sicherheit in der Informationstechnik (BSI) über die Kompromittierung des Netzwerks einer staatlichen Institution informiert. Anschließende Analysen zeigen, dass der Tathergang mit Beobachtungen von mehrstufigen Angriffen übereinstimmt, die Microsoft kürzlich als TerminalFix-Kampagne in seinem Blog vorgestellt hatte [MS26]. Weiter lesen
Der Ablauf dieser Attacken stellt sich basierend auf dem Microsoft Blog sowie dem BSI bekannten Erkenntnissen wie folgt dar: Internetnutzer rufen eine kompromittierte Webseite auf, auf die sie z.B. mittels Phishing/Social- Engineering geführt werden oder von Nutzern regelmäßig besucht werden (Water-Holing). Dort fordert man sie dazu auf, eine CAPTCHA Prüfung auszuführen. Dabei wird suggeriert, dass das Ausführen eines Befehls in Windows Terminal oder PowerShell notwendig ist. Er wird hierzu ein schädlicher PowerShell-Befehl in die Zwischenablage kopiert, der dann vom Nutzer als Befehl ausgeführt werden muss. Der schädliche Befehl lädt ein ZIP-Archiv herunter, entpackt es und führt dieses aus. Zeitgleich wird die angeblich erfolgreiche Bearbeitung des o.g. CAPTCHAs angezeigt, um Misstrauen vonseiten des Opfers zu verhindern. BSI-IT-Sicherheitsinformation 1. 2.
Bewertung laut BSI
Die beobachteten TerminalFix-Angriffe stellen eine Weiterentwicklung der bereits bekannten ClickFix-Attacken dar. Während Letztere in der Vergangenheit in der Regel lediglich einzelne Rechner kompromittierten, besteht TerminalFix eine weitere Möglichkeit, tiefer in Netzwerke einzudringen sowie Vertraulichkeit, Verfügbarkeit und Integrität der IT ganzer Organisationen zu beeinträchtigen. Weiter lesen
Für IT-Sicherheitsverantwortliche ergibt sich somit die Herausforderung, beide Angriffstechniken unterscheiden zu können und bei Vorfällen passende Gegenmaßnahmen anzustoßen. Nach derzeitigen Erkenntnissen wird die aktuelle Kampagne von Tätern aus dem Cybercrime-Bereich durchgeführt. Diese handeln opportunistisch und sind ausschließlich finanziell motiviert. Ein Zusammenhang mit staatlichen bzw. politisch motivierten Akteuren konnte bislang nicht hergestellt werden. Das für das Captcha verwendete Javascript konnte in historischen Daten auf mehreren Hundert Webseiten festgestellt werden. Die Ransomware und Leak-Seite Rhysida wird der finanziell motivierten Gruppe Vice Spider (aka Vice Society, White Nefas, White Hekate, DEV-0832, Vanilla Tempest) zugeordnet. Nach Kenntnislage des BSI ist die Gruppe seit mindestens Mitte 2021 aktiv. Anfänglich nutzen die Angreifer die Leak-Seite Vice Society und eine Vielzahl von Ransomware- Familien, welche zumeist nicht von der Gruppe selbst entwickelt wurden.
Kennzeichnung TLP:CLEAR, Weitergabe ohne Einschränkung. Auszug im Wortlaut des BSI.
Das IT-Unternehmen SonicWall veröffentlichte am Abend des 1. September 2026 ein Advisory zu zwei Schwachstellen, die seine SMA1000 Produktserie betreffen [SW26]. Angreifer könnten die Sicherheitslücken
Bewertung laut BSI
Perimetersysteme stellen seit jeher beliebte Ziele für Angreifer dar, da sie Akteuren im Falle einer Kompromittierung zahlreiche Optionen für weiterführende Angriffe (u.a. Lateral Movement) bieten. Weiter lesen
Dies unterstreicht auch der vorliegende Sachverhalt, bei dem der Hersteller auf eine beobachtete Ausnutzung hinweist. Betreiber sollten diese Systeme daher im Patchmanagement priorisieren und im Rahmen der Basismaßnahmen der Cyber-Sicherheit möglichst restriktiv konfigurieren. SonicWall SMA1000-Kunden müssen davon ausgehen, dass auch auf ihre IT-Systeme bereits Angriffe stattgefunden haben, sofern dies nicht durch die eine umfassende Analyse ausgeschlossen werden kann. Im Hinblick auf das Patchmanagement sollte gleichzeitig vermieden werden, das Ausrollen von Updates ausschließlich an der Bewertung nach CVSS auszurichten: Zwar wird die Kritikalität bei CVE-2026-83549 mit 7.8 von 10 "nur" als hoch bewertet, die mögliche Verkettung beider Schwachstellen zu einer Exploit-Chain steigert das Bedrohungspotenzial jedoch deutlich, da die für CVE-2026-83549 benötigte Authentisierung auch über CVE-2026-83548 erreicht werden kann.
Empfehlung laut BSI
Perimeter-Systeme sollten im Allgemeinen mit höchstmöglicher Sorgfalt konfiguriert und betrieben werden. Das BSI empfiehlt IT-Sicherheitsverantwortlichen daher, die Vorgaben des BSI IT-Grundschutz umsetzen. Weiter lesen
Bezogen auf Firewalls ergibt sich hierbei unter anderem die Anforderung, den Zugriff auf Administrations- und Managementzugänge möglichst restriktiv zu handhaben – siehe IT-Grundschutzbaustein NET.3.2 [BSI23]. Des Weiteren empfiehlt das BSI, die Best Practices zur Absicherung der Appliance des Herstellers umzusetzen, die im Administration Guide [SW25] zu finden sind.
Kennzeichnung TLP:CLEAR, Weitergabe ohne Einschränkung. Auszug im Wortlaut des BSI (BITS-H Nr. 2026-288433-1032).
Die möglichen Auswirkungen von Frontier-KI auf das Cyberrisiko sind laut dem FSB-Vorsitzenden Andrew Bailey das unmittelbarste Problem für das Finanzsystem.
Die Europäische Kommission will mit ihren Vorschlägen für einen Cloud and AI Development Act (CADA) europäische Cloud-, KI- und Rechenzentrumskapazitäten stärken und strategische Abhängigkeiten reduzieren.
In seinem Schreiben an die Finanzminister und Zentralbankgouverneure der G20 warnt Andrew Bailey, dass die Märkte für eine mögliche ungeordnete Korrektur anfällig bleiben. Er mahnt auch zu den Risiken, die von Frontier-KI-Modellen ausgehen.
Die EBA hat eine öffentliche Konsultation zu Entwürfen technischer Regulierungsstandards (RTS) gestartet. Sie legen den Rahmen für das Management operationeller Risiken fest, den Institute nach Artikel 323 der Verordnung über Eigenmittelanforderungen (CRR3) haben müssen.
Das Rundschreiben 09/2026 (WA) zeigt einen flexiblen und praxisnahen Rahmen für die Ausgestaltung der Geschäftsorganisation und des Risikomanagements der Wertpapierinstitute auf. Grundlage sind die §§ 13, 20 und 28 sowie das 5. Kapitel, Abschnitt 1 des Wertpapierinstitutsgesetzes (WpIG), vor allem die §§ 38, 39, 40, 41, 43, 44 und 45 WpIG. Hinzu kommen die §§ 80 und 81 des Wertpapierhandelsgesetzes (WpHG) und die Delegierte Verordnung (EU) 2017/565, hier vor allem die Art. 21 bis 25.
Das Rundschreiben setzt zwei EBA-Leitlinien um, soweit sie das Risikomanagement der Wertpapierinstitute betreffen: die Leitlinien zur internen Governance gemäß der Richtlinie (EU) 2019/2034 (EBA/GL/2021/14) und die Leitlinien zur Eignung von Mitgliedern des Leitungsorgans und Inhabern von Schlüsselfunktionen (EBA/GL/2021/06, ESMA35-36-2319).
Die Beachtung der Anforderungen soll entsprechend § 5 Absatz 1 Satz 3 WpIG dazu beitragen, Missständen im Wertpapierwesen entgegenzuwirken, welche die Sicherheit der anvertrauten Vermögenswerte gefährden, die ordnungsmäßige Durchführung der erbrachten Wertpapierdienstleistungen, Wertpapiernebendienstleistungen oder Nebengeschäfte beeinträchtigen oder erhebliche Nachteile für die Gesamtwirtschaft herbeiführen können. Die Wertpapierinstitute müssen die Anforderungen zugleich mit der Maßgabe einhalten, die Interessen der Wertpapierdienstleistungskunden zu schützen.
Die Anforderungen richten sich an Mittlere und Kleine Wertpapierinstitute im Sinne von § 2 Absatz 16 und 17 WpIG einschließlich deren Zweigniederlassungen im Ausland. Auf Große Wertpapierinstitute im Sinne von § 2 Absatz 18 WpIG finden sie keine Anwendung. Für diese gilt der gesetzliche Aufsichtsrahmen nach § 4 WpIG, also unverändert die §§ 25a und 25b des Gesetzes über das Kreditwesen (KWG) und die Anforderungen, die diese Vorschriften konkretisieren, so das Rundschreiben 06/2026 (BA) zu den Mindestanforderungen an das Risikomanagement (MaRisk).
Die Gliederung beginnt mit den Abschnitten AT 1 bis AT 9: Ziel des Rundschreibens und Geltungsbeginn, Anwendungsbereich und Begriffsdefinition, Verantwortung der Geschäftsleiter und des Aufsichtsorgans, allgemeine Anforderungen an das Risikomanagement, Organisationsrichtlinien, Dokumentation, Ressourcen, Anpassungsprozesse und Auslagerung. Es folgen BT 1 mit den besonderen Anforderungen an interne Kontrollmechanismen, BTH 1 und BTH 2 zu Funktionstrennung und zu den Prozessen im Handelsgeschäft, BTR 1 bis BTR 4 zu den Risiken aus laufender Tätigkeit, den sonstigen Risiken, den Liquiditätsrisiken und dem Risiko einer ungeordneten Abwicklung sowie BT 2 zur Risikoberichterstattung.
Auszug im Wortlaut der BaFin
Ziel
Dieses Rundschreiben zeigt einen flexiblen und praxisnahen Rahmen für die Ausgestaltung der Geschäftsorganisation und des Risikomanagements der Wertpapierinstitute auf der Grundlage der folgenden Rechtsgrundlagen auf: §§ 13, 20, 28, 5. Kapitel, Abschnitt 1 des Wertpapierinstitutsgesetzes (WpIG) - insbesondere §§ 38, 39, 40, 41, 43, 44 und 45 WpIG sowie §§ 80, 81 Wertpapierhandelsgesetz (WpHG) und der Delegierten Verordnung (EU) 2017/565 (Del. VO) - insbesondere Art. 21 - 25 Del. Weiter lesen
VO. In dem Rundschreiben sind folgende EBA-Leitlinien umgesetzt, soweit sie das Risikomanagement der Wertpapierinstitute betreffen: Leitlinien zur internen Governance gemäß der Richtlinie (EU) 2019/2034 (EBA/GL/2021/14) Eignung von Mitgliedern des Leitungsorgans und Inhabern von Schlüsselfunktionen (EBA/GL/2021/06, ESMA35-36-2319). Die Beachtung der in diesem Rundschreiben dargelegten Anforderungen durch die Wertpapierinstitute soll zudem entsprechend § 5 Absatz 1 Satz 3 WpIG dazu beitragen, Missständen im Wertpapierwesen entgegenzuwirken, welche die Sicherheit der anvertrauten Vermögenswerte gefährden, die ordnungsmäßige Durchführung der erbrachten Wertpapierdienstleistungen, Wertpapiernebendienstleistungen oder Nebengeschäfte beeinträchtigen oder erhebliche Nachteile für die Gesamtwirtschaft herbeiführen könnten. Die Anforderungen sind darüber hinaus mit der Maßgabe einzuhalten, die Interessen der Wertpapierdienstleistungskunden zu schützen.
Für wen
Die Anforderungen dieses Rundschreibens richten sich an Mittlere und Kleine Wertpapierinstitute im Sinne von § 2 Absatz 16 und 17 WpIG einschließlich deren Zweigniederlassungen im Ausland. Die in diesem Rundschreiben dargelegten Anforderungen finden für Große Wertpapierinstitute keine Anwendung. Weiter lesen
Große Wertpapierinstitute Für Große Wertpapierinstitute im Sinne von § 2 Absatz 18 WpIG ist der gesetzliche Aufsichtsrahmen gemäß § 4 WpIG zugrunde zu legen. Für diese Wertpapierinstitute gelten somit unverändert die §§ 25a und 25b des Gesetzes über das Kreditwesen (KWG) und die diese Vorschriften konkretisierenden Anforderungen (vgl. Rundschreiben 06/2026 (BA) – Mindestanforderungen an das Risikomanagement – MaRisk).
Gliederung
17 Abschnitte
AT 1 ZIEL DES RUNDSCHREIBENS UND GELTUNGSBEGINN
AT 2 ANWENDUNGSBEREICH UND BEGRIFFSDEFINITION
AT 3 VERANTWORTUNG DER GESCHÄFTSLEITER UND DES AUFSICHTSORGANS
AT 4 ALLGEMEINE ANFORDERUNGEN AN DAS RISIKOMANAGEMENT
AT 5 ORGANISATIONSRICHTLINIEN
AT 6 DOKUMENTATION
AT 7 RESSOURCEN
AT 8 ANPASSUNGSPROZESSE
AT 9 AUSLAGERUNG
BT 1 BESONDERE ANFORDERUNGEN AN INTERNE KONTROLLMECHANISMEN
BTH 1 FUNKTIONSTRENNUNG
BTH 2 ANFORDERUNGEN AN DIE PROZESSE IM HANDELSGESCHÄFT
BTR 1 RISIKEN AUS LAUFENDER TÄTIGKEIT
BTR 2 SONSTIGE RISIKEN
BTR 3 LIQUIDITÄTSRISIKEN
BTR 4 RISIKO EINER UNGEORDNETEN ABWICKLUNG
BT 2 ANFORDERUNGEN AN DIE RISIKOBERICHTERSTATTUNG
Ob ein KI-Sprachassistent am Telefon, die Terminvergabe per App oder eine Cloud zur einfacheren Praxisverwaltung: Immer mehr Heilberufspraxen setzen auf digitale Lösungen.
Das Rundschreiben 05/2026 (WA) stellt die Verwaltungspraxis der Bundesanstalt für Finanzdienstleistungsaufsicht zu ausgewählten übernahmerechtlichen Themen dar. Entscheidungen im Einzelfall können aufgrund besonderer Umstände abweichen. Zivilgerichte können zu einer abweichenden Einschätzung gelangen, an die Auffassung der Aufsicht sind sie nicht gebunden.
Das Rundschreiben richtet sich an Marktteilnehmer, die Verfahren nach dem Wertpapiererwerbs- und Übernahmegesetz (WpÜG) in Verbindung mit den Vorschriften der WpÜG-Angebotsverordnung (WpÜG-AngebotsVO) sowie gegebenenfalls des Börsengesetzes (BörsG) durchführen wollen.
Das Rundschreiben gilt ab dem 18.08.2026. Es ersetzt das Merkblatt zur Auslegung des § 35 Abs. 3 WpÜG durch die Bundesanstalt für Finanzdienstleistungsaufsicht und die Auslegungsentscheidung zum „Rückerwerb eigener Aktien nach dem WpÜG“. Es umfasst auch die Informationen, die ein Artikel im Journal der Aufsicht (Ausgabe 07/2014) zu Stellungnahmen gemäß § 27 WpÜG enthält.
Auf die Einführung folgen Abschnitte zum Angebotsverfahren, zur Angebotsgegenleistung und zum Mindestpreis, zu den Entscheidungen gemäß § 36 bzw. § 37 WpÜG, zum Kontrollerwerb, zur Befreiungswirkung des § 35 Abs. 3 WpÜG und zu den Veröffentlichungspflichten der Zielgesellschaft.
Auszug im Wortlaut der BaFin
Ziel
Dieses Rundschreiben stellt die Verwaltungspraxis der Bafin zu ausgewählten übernahmerechtlichen Themen dar. Bitte beachten Sie, dass Entscheidungen im Einzelfall aufgrund besonderer Umstände abweichen können. Weiter lesen
Auch können Zivilgerichte zu einer abweichenden Einschätzung gelangen. Diese sind nicht an die Auffassung der Bafin gebunden.
Für wen
Das Rundschreiben richtet sich an Marktteilnehmer, die Verfahren nach dem Wertpapiererwerbs- und Übernahmegesetz (WpÜG) in Verbindung mit den Vorschriften der WpÜG-Angebotsverordnung (WpÜG-AngebotsVO) sowie ggf. des Börsengesetzes (BörsG) durchführen wollen.
Geltung
Dieses Rundschreiben gilt ab dem 18.08.2026. Es ersetzt das in der Vergangenheit publizierte „Merkblatt - Auslegung des § 35 Abs. 3 WpÜG durch die Bundesanstalt für Finanzdienstleistungsaufsicht“ sowie die Auslegungsentscheidung zum „Rückerwerb eigener Aktien nach dem WpÜG“. Weiter lesen
Darüber hinaus umfasst es auch die im Artikel des Bafin-Journals (Ausgabe 07/2014) zu Stellungnahmen gemäß § 27 WpÜG enthaltenen Informationen.
Gliederung
7 Abschnitte
Einführung
Angebotsverfahren
Angebotsgegenleistung / Mindestpreis
Entscheidungen gemäß § 36 bzw. § 37 WpÜG
Kontrollerwerb
Befreiungswirkung des § 35 Abs. 3 WpÜG
Veröffentlichungspflichten der Zielgesellschaft
Weitere 30 Pilotschulen in Rheinland-Pfalz haben zum Start des neuen Schuljahrs das Pflichtfach Informatik eingeführt. Dieses soll auch Medienkompetenz umfassen.
Die Europäischen Aufsichtsbehörden (EBA, EIOPA und ESMA, zusammen die ESAs) haben eine Erklärung veröffentlicht. Sie fordern einen sektorübergreifenden, risikobasierten und einheitlichen Aufsichtsansatz, um die IKT-Risiken durch Frontier-KI-Modelle zu begrenzen.
Die Konferenz der Informationsfreiheitsbeauftragten in Deutschland (IFK) begrüßt in ihrer Entschließung die Nutzung KI-gestützter Instrumente für die Anonymisierung von Gerichtsentscheidungen.