
Zum Inhalt springen
Kostenloses ErstgesprächErstgespräch

Qvestcon News

Cyber-Resilienz in drei Schritten: Sichern, Erkennen, Wie­der­her­stel­len

Ein Fachbeitrag vom 29.10.2026 stuft einen Cyberangriff als realistisches Betriebs­ri­siko ein. Entscheidend ist demnach, wie schnell ein Unternehmen danach wieder hand­lungs­fä­hig ist. Der Beitrag ordnet die Abwehr in drei Schritte: sichern, erkennen, wie­der­her­stel­len. Er betont, dass Cyber-Resilienz Sache der Geschäfts­füh­rung ist, und verlangt priorisierte Maßnahmen, die zu Budget und Team passen. Für Banken und Versicherer lässt sich daraus eine Arbeits­rei­hen­folge ableiten. Erstens je Geschäfts­pro­zess festhalten, welche Schutz­maß­nah­men bestehen (sichern). Zweitens prüfen, ob ein Angriff überhaupt bemerkt würde (erkennen). Drittens den Wiederanlauf üben und die Dauer dokumentieren (wie­der­her­stel­len). Umgesetzt ist das, wenn für jeden kritischen Prozess alle drei Antworten schriftlich vorliegen und ein Ver­ant­wort­li­cher benannt ist. Das ist Einordnung von Qvestcon. Der Beitrag verweist zudem auf die praktische Bedeutung von NIS2 für betroffene Unternehmen.

Prozesse

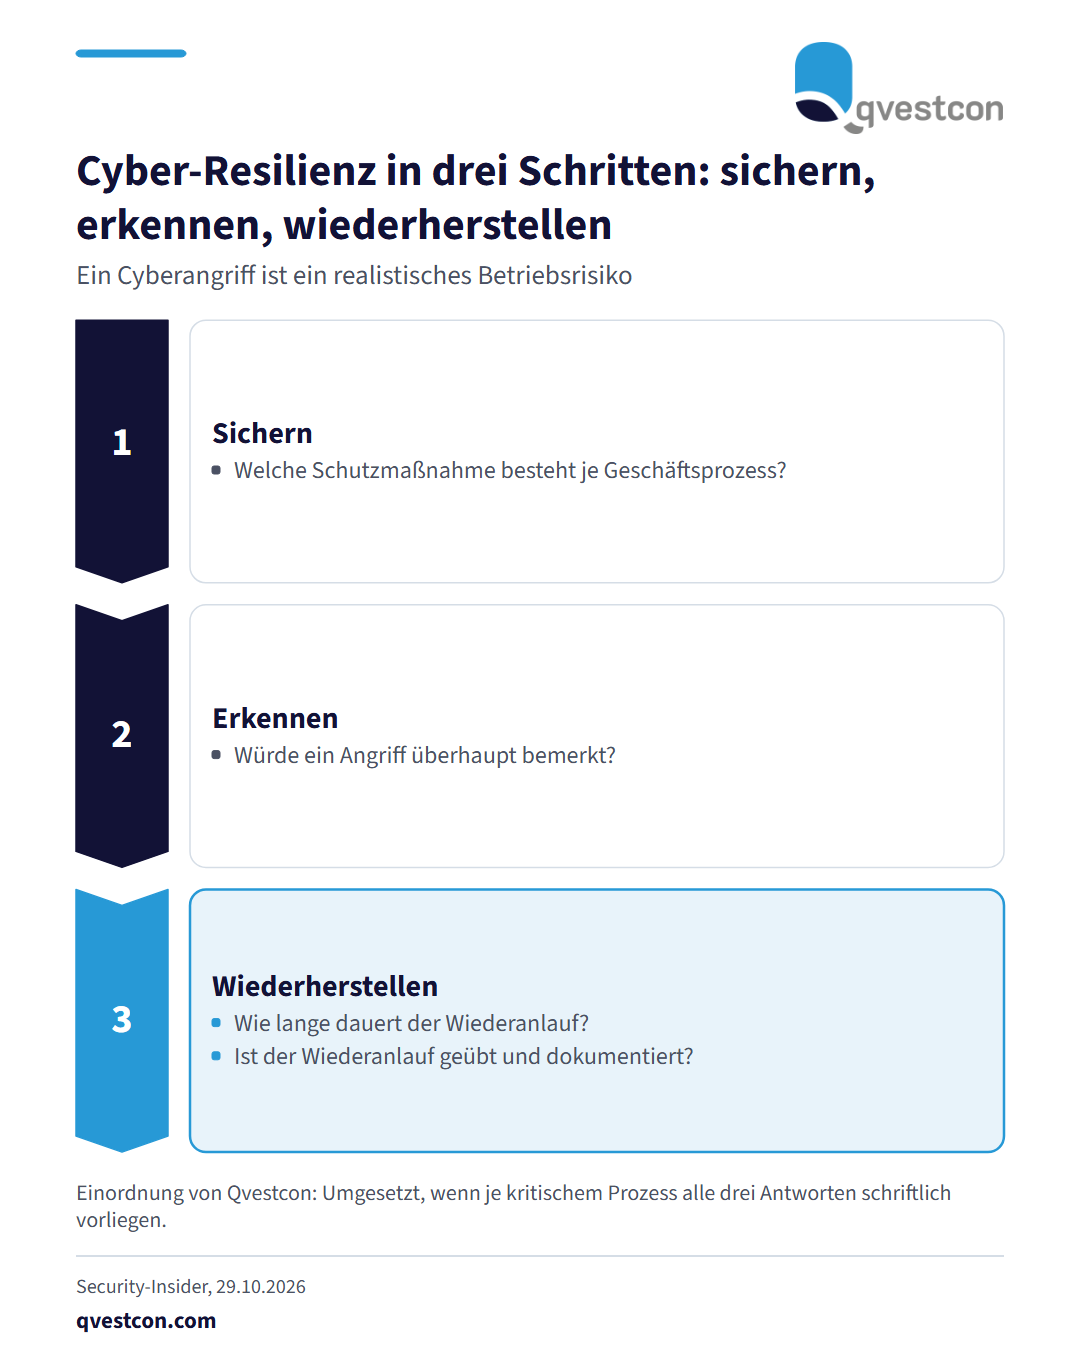
Ablauf in drei Phasen: Sichern, Erkennen, Wiederherstellen. Je Phase eine Prüffrage zu Schutzmaßnahmen, Angriffserkennung und geübtem Wiederanlauf je kritischem Geschäftsprozess.

Ein Fachbeitrag vom 29.10.2026 stuft einen Cyberangriff als realistisches Betriebs­ri­siko ein. Entscheidend ist demnach, wie schnell ein Unternehmen danach wieder hand­lungs­fä­hig ist. Der Beitrag ordnet die Abwehr in drei Schritte: sichern, erkennen, wie­der­her­stel­len. Er betont, dass Cyber-Resilienz Sache der Geschäfts­füh­rung ist, und verlangt priorisierte Maßnahmen, die zu Budget und Team passen. Für Banken und Versicherer lässt sich daraus eine Arbeits­rei­hen­folge ableiten. Erstens je Geschäfts­pro­zess festhalten, welche Schutz­maß­nah­men bestehen (sichern). Zweitens prüfen, ob ein Angriff überhaupt bemerkt würde (erkennen). Drittens den Wiederanlauf üben und die Dauer dokumentieren (wie­der­her­stel­len). Umgesetzt ist das, wenn für jeden kritischen Prozess alle drei Antworten schriftlich vorliegen und ein Ver­ant­wort­li­cher benannt ist. Das ist Einordnung von Qvestcon. Der Beitrag verweist zudem auf die praktische Bedeutung von NIS2 für betroffene Unternehmen.

Ori­gi­nal­quelle: Security-Insider →

Diese Einordnung bezieht sich auf die verlinkte Ori­gi­nal­quelle. Sie ist keine Rechts­be­ra­tung im Einzelfall.

Kostenloses Erstgespräch anfragen →

Weitere Meldungen in Prozesse · alle Qvestcon-News