
Zum Inhalt springen
Kostenloses ErstgesprächErstgespräch

Qvestcon News

Kritische Schwach­stel­len in Citrix NetScaler: Korrigierte Versionen verfügbar

Der Warn- und Infor­ma­ti­ons­dienst des Bundesamts für Sicherheit in der Infor­ma­ti­ons­tech­nik meldet am 28. September 2026 kritische Schwach­stel­len in Citrix NetScaler Application Delivery Controller (ADC) und NetScaler Gateway. Angreifer können diese aus der Ferne ohne Anmeldung ausnutzen. Mögliche Folgen sind die Ausführung beliebigen Programmcodes, Daten­ma­ni­pu­la­tion und der Ausfall von Diensten. Auch das Umgehen von Sicher­heits­maß­nah­men ist möglich. Für die Stan­dard­va­ri­an­ten von NetScaler ADC und Gateway nennt die Warnung die korrigierten Versionen 14.1-73.37 und 13.1-64.23. Frühere Versionen der jeweiligen Versionsreihe sind als betroffen aufgeführt. Für Sicher­heits­ver­ant­wort­li­che in Banken und Ver­si­che­run­gen, die diese Produkte einsetzen, liefert die Warnung konkrete Ver­si­ons­stände für die Prüfung ihrer Systeme. Die möglichen Eingriffe in Daten und die Verfügbarkeit von Diensten sprechen dafür, erforderliche Sicher­heits­up­dates entsprechend zu priorisieren. Eine Betroffenheit einzelner Institute oder eine neue auf­sichts­recht­li­che Pflicht ist damit nicht belegt.

Cyber

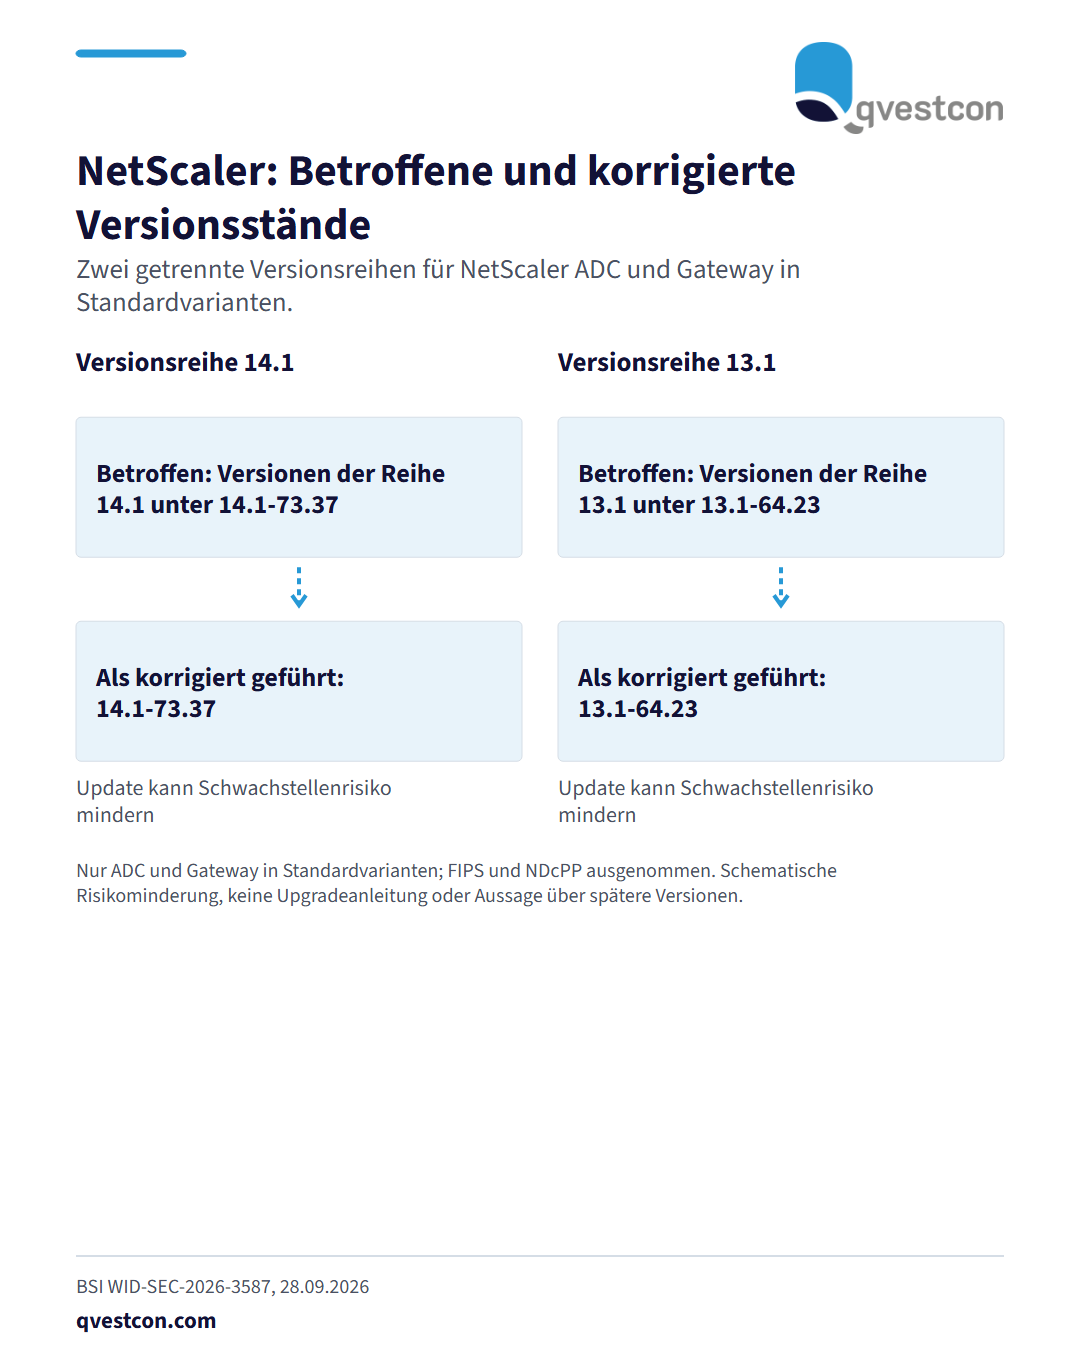
Zwei getrennte Pfade ordnen betroffene und korrigierte Versionsstände zu: In Reihe 14.1 stehen Versionen unter 14.1-73.37 dem korrigierten Stand 14.1-73.37 gegenüber; in Reihe 13.1 Versionen unter 13.1-64.23 dem korrigierten Stand 13.1-64.23. Die Verbindungen zeigen eine mögliche Risikominderung durch Updates.

Der Warn- und Infor­ma­ti­ons­dienst des Bundesamts für Sicherheit in der Infor­ma­ti­ons­tech­nik meldet am 28. September 2026 kritische Schwach­stel­len in Citrix NetScaler Application Delivery Controller (ADC) und NetScaler Gateway. Angreifer können diese aus der Ferne ohne Anmeldung ausnutzen. Mögliche Folgen sind die Ausführung beliebigen Programmcodes, Daten­ma­ni­pu­la­tion und der Ausfall von Diensten. Auch das Umgehen von Sicher­heits­maß­nah­men ist möglich. Für die Stan­dard­va­ri­an­ten von NetScaler ADC und Gateway nennt die Warnung die korrigierten Versionen 14.1-73.37 und 13.1-64.23. Frühere Versionen der jeweiligen Versionsreihe sind als betroffen aufgeführt. Für Sicher­heits­ver­ant­wort­li­che in Banken und Ver­si­che­run­gen, die diese Produkte einsetzen, liefert die Warnung konkrete Ver­si­ons­stände für die Prüfung ihrer Systeme. Die möglichen Eingriffe in Daten und die Verfügbarkeit von Diensten sprechen dafür, erforderliche Sicher­heits­up­dates entsprechend zu priorisieren. Eine Betroffenheit einzelner Institute oder eine neue auf­sichts­recht­li­che Pflicht ist damit nicht belegt.

Ori­gi­nal­quelle: bsi_warnungen →

Diese Einordnung bezieht sich auf die verlinkte Ori­gi­nal­quelle. Sie ist keine Rechts­be­ra­tung im Einzelfall.

Kostenloses Erstgespräch anfragen →

Weitere Meldungen in Cyber · alle Qvestcon-News