Operationelle Risiken und interne Kontrollen in einer Lösung führen
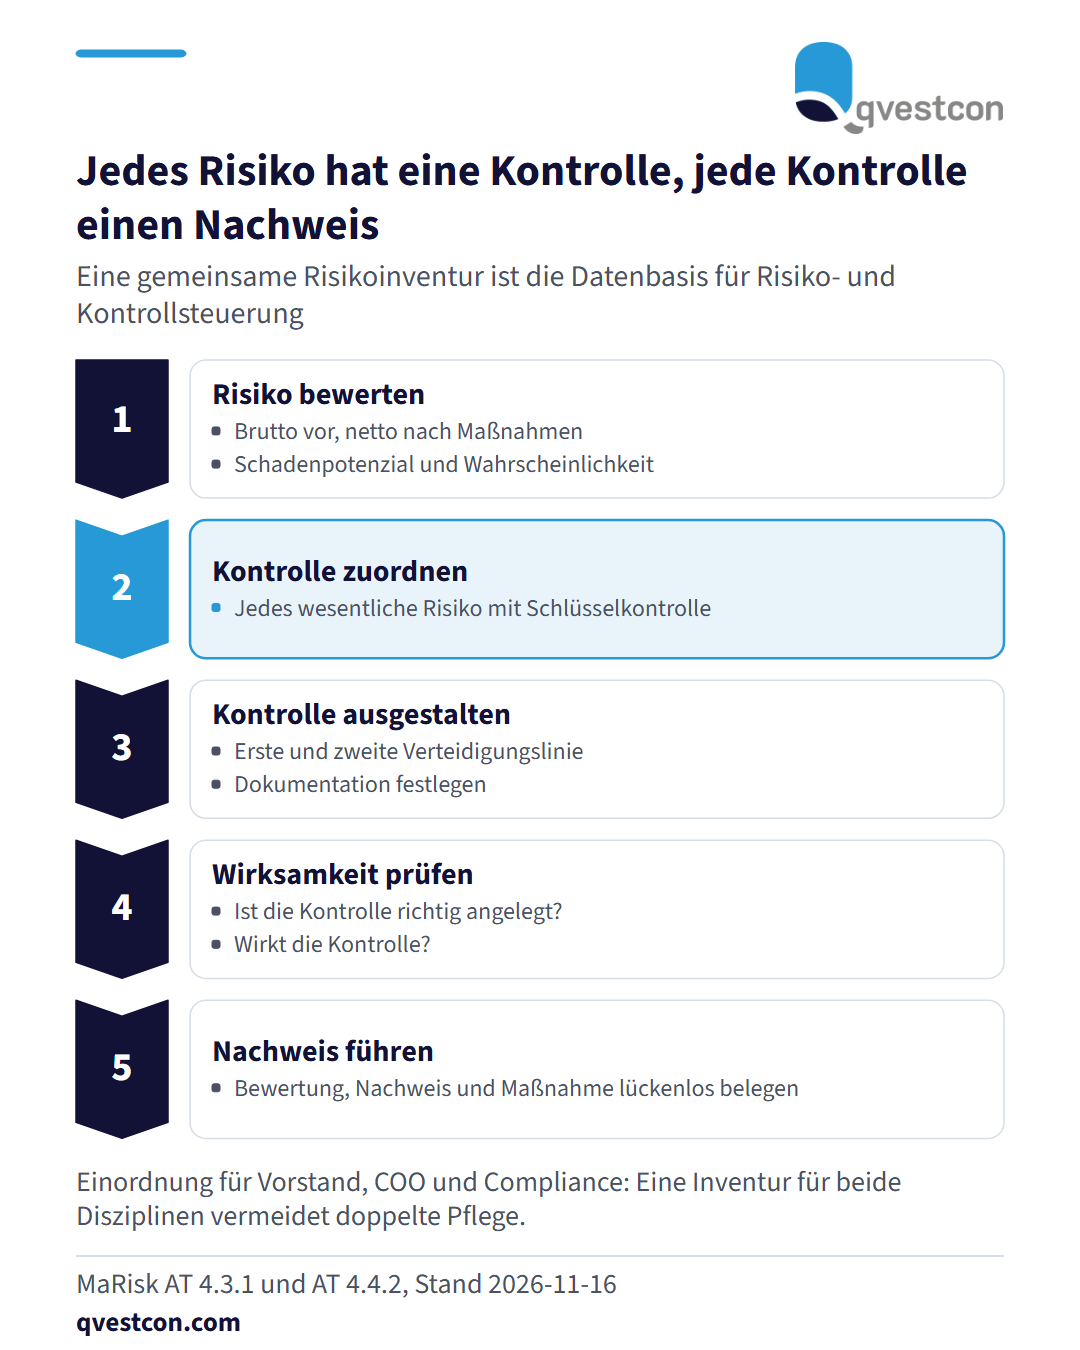
Wer operationelle Risiken (OpRisk) und das interne Kontrollsystem (IKS) getrennt führt, pflegt dieselben Sachverhalte doppelt. Eine gemeinsame Führung beginnt mit der Risikoinventur: Jedes wesentliche Risiko wird als Bruttorisiko vor Maßnahmen und als Nettorisiko nach Maßnahmen bewertet, jeweils nach Schadenpotenzial und Eintrittswahrscheinlichkeit.
Danach folgt die Risiko-Kontroll-Matrix. Sie ordnet jedem wesentlichen Risiko die Schlüsselkontrollen zu, die es mindern. So lässt sich bei jeder Kontrolle sagen, welches Risiko sie abdeckt, und bei jedem Risiko, welche Kontrolle es trägt.
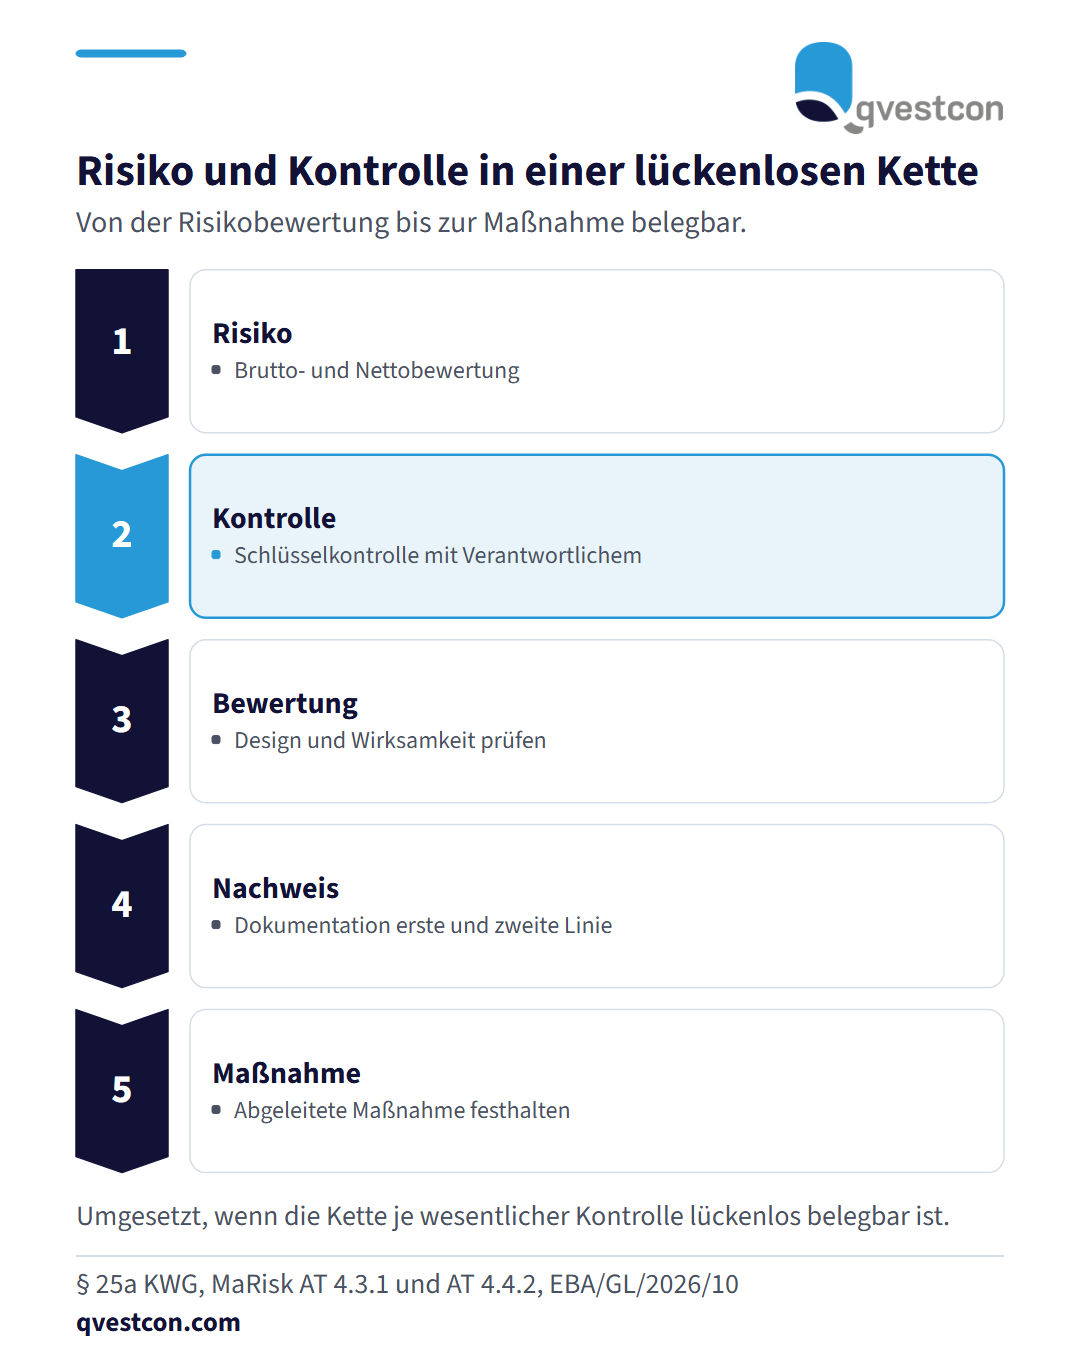
Für die Kontrollen der ersten und zweiten Verteidigungslinie werden Ausgestaltung und Dokumentation festgelegt. Anschließend wird geprüft, ob die Kontrolle richtig angelegt ist (Test of Design) und ob sie wirkt (Test of Effectiveness). Umgesetzt ist das Verfahren, wenn sich die Kette aus Risiko, Kontrolle, Bewertung, Nachweis und Maßnahme lückenlos belegen lässt.
Als Rahmen dienen § 25a KWG, MaRisk AT 4.3.1 und AT 4.4.2 sowie die EBA-Leitlinien zur internen Governance (EBA/GL/2026/10), aufbauend auf COSO, ISO 37301 und IDW PS 980/982. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank lohnt der Einstieg über eine einzige Risikoinventur, weil beide Disziplinen dann dieselbe Datenbasis nutzen.