
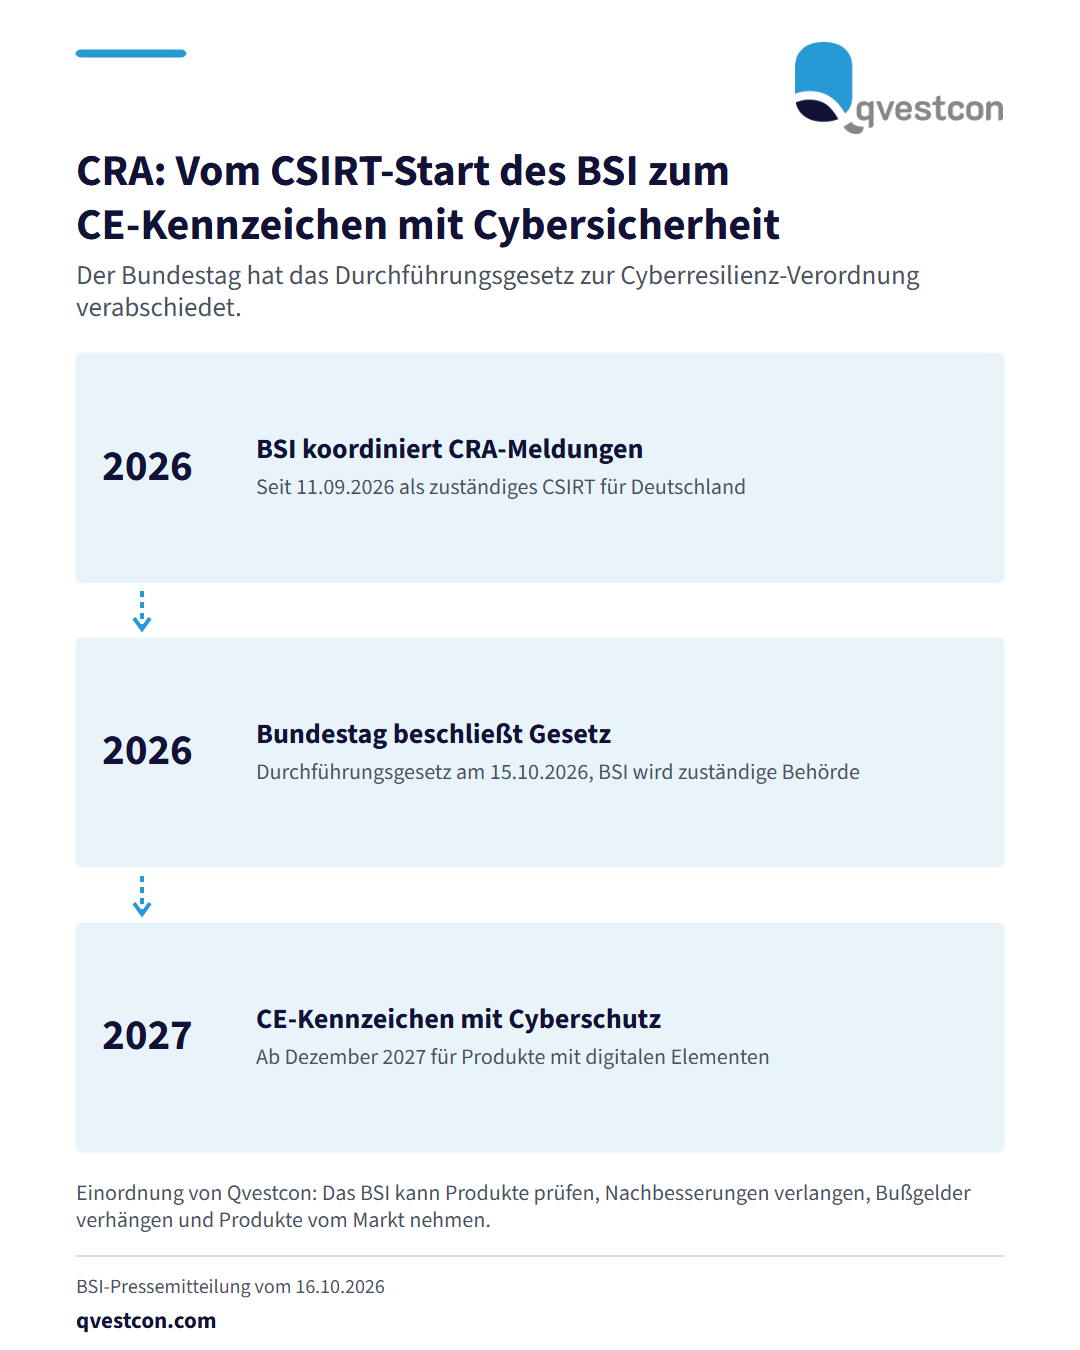
Der Bundestag hat am 15. Oktober 2026 das Durchführungsgesetz zum Cyber Resilience Act (CRA, Cyberresilienz-Verordnung) verabschiedet. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) meldete dies am 16. Oktober 2026. Das CE-Kennzeichen wird ab Dezember 2027 um den Aspekt Cybersicherheit erweitert und auf Produkte mit digitalen Elementen angewendet. Das BSI wird zuständige Behörde. Laut BSI kann es Produkte stichprobenartig oder gezielt prüfen, Nachbesserungen einfordern, Sanktionen und Bußgelder verhängen und Produkte vom Markt nehmen. Als zuständiges CSIRT koordiniert das BSI seit dem 11. September 2026 die CRA-Meldungen für Deutschland. Einordnung von Qvestcon: Banken und Versicherer setzen Produkte mit digitalen Elementen von Dritten ein. Compliance und CISO können bis Dezember 2027 klären, welche dieser Produkte im IKT-Register und im Informationsregister geführt werden, und die Lieferanten nach dem Stand ihrer CRA-Konformität fragen. Die Prüfungsplanung kann diese Lieferantenabfrage als eigenen Punkt aufnehmen.