
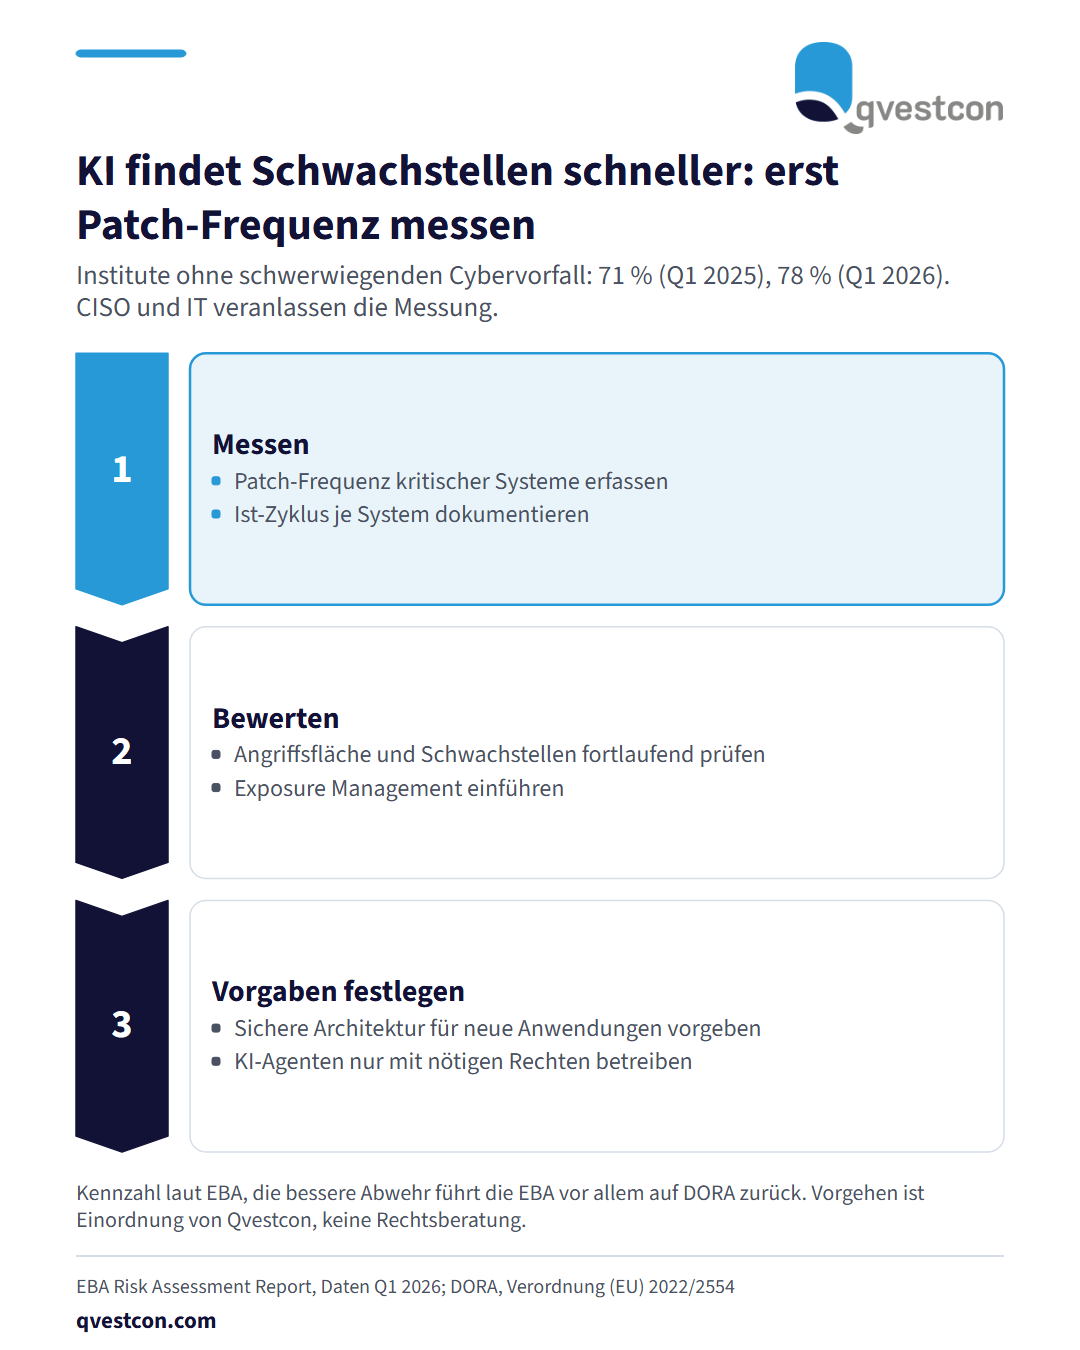
Die Europäische Bankenaufsichtsbehörde (EBA) meldet im aktuellen Risk Assessment Report: Der Anteil der Institute ohne schwerwiegenden Sicherheitsvorfall durch Cyberangriffe stieg von 71 % im ersten Quartal 2025 auf 78 % im ersten Quartal 2026. Die EBA führt die bessere Abwehr vor allem auf den Digital Operational Resilience Act (DORA) zurück. Laut dem Beitrag verschärft sich die Bedrohungslage trotzdem, weil KI-Modelle Schwachstellen in nie dagewesener Menge und Geschwindigkeit finden. Monatelange Patch-Zyklen reichen danach nicht mehr aus. Für die Umsetzung nennt der Beitrag fünf Punkte. Erstens: Systeme bei Bedarf mehrmals pro Woche aktualisieren. Zweitens: ein Exposure Management einführen, das Angriffsfläche und Schwachstellen fortlaufend bewertet. Drittens: Zero Trust in jede neue Anwendung einbauen. Frontend, Backend, Datenbank und Microservices werden getrennt, und jede Kommunikation zwischen ihnen wird authentifiziert und autorisiert. Viertens: KI-Agenten nur mit den Rechten ausstatten, die sie wirklich brauchen. Ein nachgelagerter Agent oder Service darf die Berechtigungen des auftraggebenden nicht automatisch erhalten. Fünftens: sichere Architekturen vorab festlegen, damit Entwicklungsteams für Backend-Anbindung, Authentifizierung und verschlüsselte Datenübertragung feste Vorgaben haben. Das gilt auch für Systeme von Drittanbietern. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank gelingt der Einstieg am besten, wenn CISO und IT zuerst die Patch-Frequenz der kritischen Systeme messen und danach die Vorgaben für neue Anwendungen festlegen.