
Zum Inhalt springen
Kostenloses ErstgesprächErstgespräch

Qvestcon News

KI-Vorfälle: Nur 11 Prozent haben eigene Abläufe

Der TÜV-Verband und das Bundesamt für Sicherheit in der Infor­ma­ti­ons­tech­nik (BSI) haben am 07.10.2026 die Studie „Künstliche Intelligenz und Cyber­si­cher­heit in Unternehmen“ vorgestellt. Befragt wurden mehr als 500 Unternehmen ab 20 Mit­ar­bei­ten­den. 17 Prozent berichten von bestätigten Vorfällen (4 Prozent), Ver­dachts­fäl­len (11 Prozent) oder beidem (2 Prozent), bei denen Künstliche Intelligenz (KI) bei einem Cyberangriff oder Betrugs­ver­such eine Rolle gespielt hat oder gespielt haben könnte. Am häufigsten sind täuschend echte Phishing-Mails (90 Prozent der betroffenen Unternehmen), gefolgt von auto­ma­ti­sier­ten Angriffs­skrip­ten (40 Prozent) und Deepfakes (11 Prozent). Bei der Vorbereitung gibt es Lücken. Unter den Unternehmen mit bestehender oder geplanter KI-Nutzung haben nur 11 Prozent spezielle Abläufe für KI-bezogene Sicher­heits­vor­fälle. 43 Prozent nutzen ihre allgemeinen IT-Sicher­heits­pro­zesse ohne KI-spezifische Ergänzung, 20 Prozent arbeiten daran, 25 Prozent haben keine Regelung. Beim eigenen KI-Einsatz setzen 67 Prozent der KI-nutzenden Unternehmen auf Qua­li­täts­si­che­rung und menschliche Prüfung kritischer Ergebnisse, 64 Prozent beschränken Zugriffs­rechte. Pro­to­kol­lie­rung oder Monitoring der KI-Nutzung gibt es nur bei 40 Prozent. Für Banken und Versicherer ergibt sich daraus ein möglicher Arbeits­auf­trag: Vor­fall­ma­nage­ment und Not­fall­pro­zesse um KI-Szenarien ergänzen, etwa Deepfake-Anrufe mit Zah­lungs­auf­for­de­rung. Zudem können sie KI-Anwendungen klas­si­fi­zie­ren, freigeben und im Betrieb überwachen. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank bewährt es sich, die vorhandenen Prozesse für Infor­ma­ti­ons­si­cher­heit und Vor­fall­be­ar­bei­tung um KI-Szenarien, Zustän­dig­kei­ten und Prüfpunkte zu ergänzen. Die Studie befragt Unternehmen unabhängig von der Branche, sie ist nicht auf Banken und Versicherer beschränkt und keine Auf­sichts­vor­gabe.

Cyber

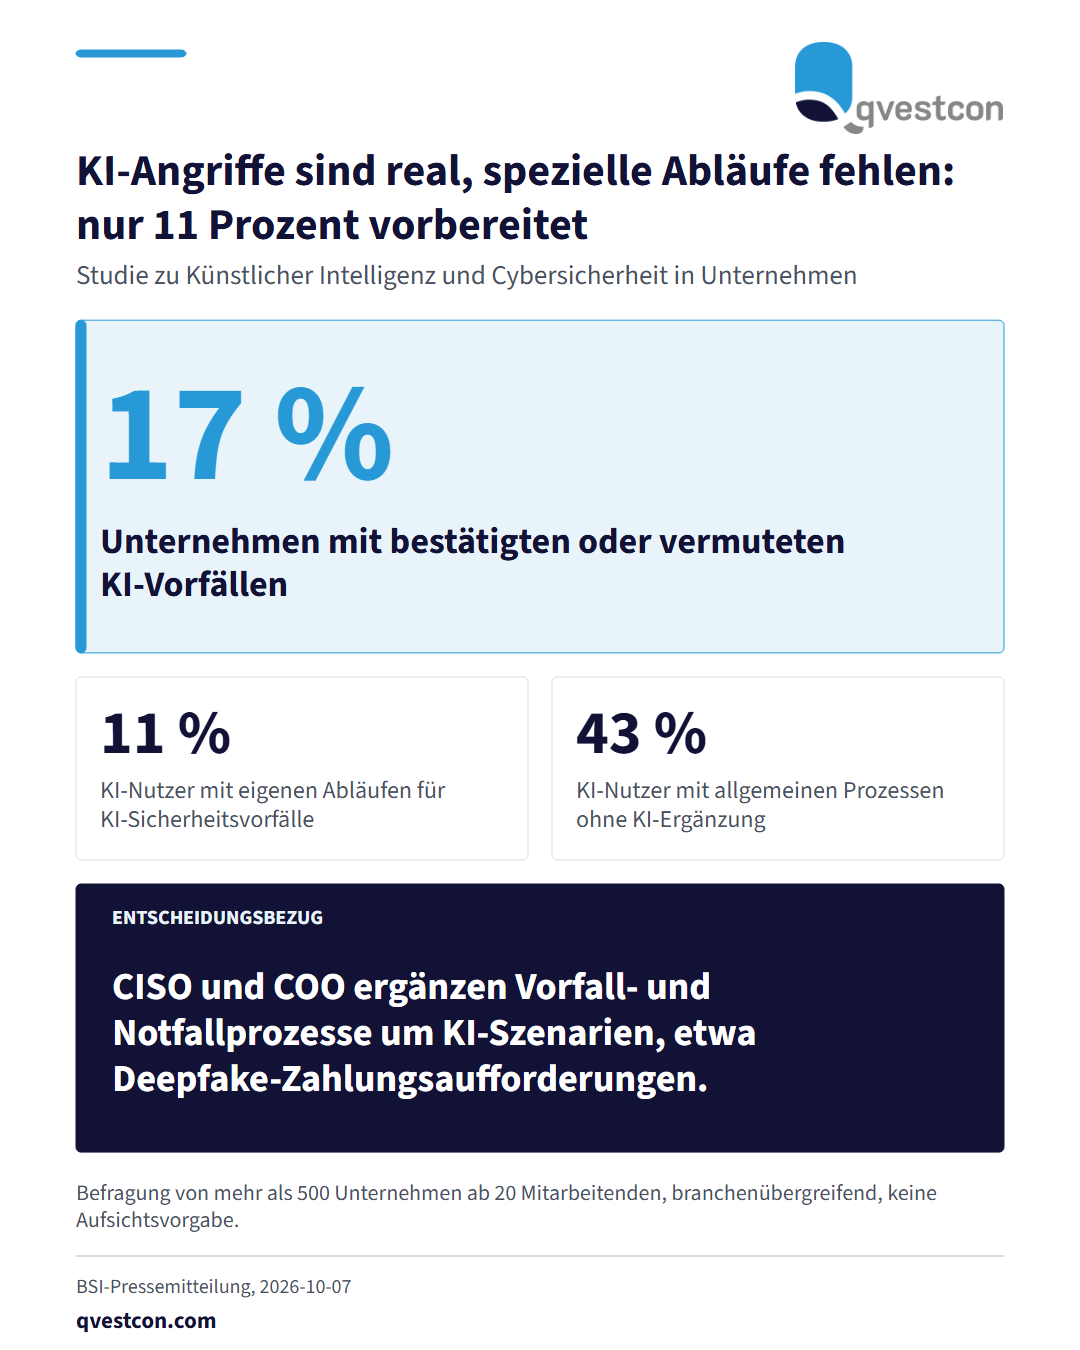
Drei Kernzahlen: 17 Prozent der Unternehmen berichten von bestätigten oder vermuteten KI-bezogenen Vorfällen, 11 Prozent der KI-Nutzer haben eigene Abläufe dafür, 43 Prozent nutzen allgemeine IT-Sicherheitsprozesse ohne KI-Ergänzung.

Der TÜV-Verband und das Bundesamt für Sicherheit in der Infor­ma­ti­ons­tech­nik (BSI) haben am 07.10.2026 die Studie „Künstliche Intelligenz und Cyber­si­cher­heit in Unternehmen“ vorgestellt. Befragt wurden mehr als 500 Unternehmen ab 20 Mit­ar­bei­ten­den. 17 Prozent berichten von bestätigten Vorfällen (4 Prozent), Ver­dachts­fäl­len (11 Prozent) oder beidem (2 Prozent), bei denen Künstliche Intelligenz (KI) bei einem Cyberangriff oder Betrugs­ver­such eine Rolle gespielt hat oder gespielt haben könnte. Am häufigsten sind täuschend echte Phishing-Mails (90 Prozent der betroffenen Unternehmen), gefolgt von auto­ma­ti­sier­ten Angriffs­skrip­ten (40 Prozent) und Deepfakes (11 Prozent). Bei der Vorbereitung gibt es Lücken. Unter den Unternehmen mit bestehender oder geplanter KI-Nutzung haben nur 11 Prozent spezielle Abläufe für KI-bezogene Sicher­heits­vor­fälle. 43 Prozent nutzen ihre allgemeinen IT-Sicher­heits­pro­zesse ohne KI-spezifische Ergänzung, 20 Prozent arbeiten daran, 25 Prozent haben keine Regelung. Beim eigenen KI-Einsatz setzen 67 Prozent der KI-nutzenden Unternehmen auf Qua­li­täts­si­che­rung und menschliche Prüfung kritischer Ergebnisse, 64 Prozent beschränken Zugriffs­rechte. Pro­to­kol­lie­rung oder Monitoring der KI-Nutzung gibt es nur bei 40 Prozent. Für Banken und Versicherer ergibt sich daraus ein möglicher Arbeits­auf­trag: Vor­fall­ma­nage­ment und Not­fall­pro­zesse um KI-Szenarien ergänzen, etwa Deepfake-Anrufe mit Zah­lungs­auf­for­de­rung. Zudem können sie KI-Anwendungen klas­si­fi­zie­ren, freigeben und im Betrieb überwachen. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank bewährt es sich, die vorhandenen Prozesse für Infor­ma­ti­ons­si­cher­heit und Vor­fall­be­ar­bei­tung um KI-Szenarien, Zustän­dig­kei­ten und Prüfpunkte zu ergänzen. Die Studie befragt Unternehmen unabhängig von der Branche, sie ist nicht auf Banken und Versicherer beschränkt und keine Auf­sichts­vor­gabe.

Ori­gi­nal­quelle: Bundesamt für Sicherheit in der Infor­ma­ti­ons­tech­nik (BSI) →

Diese Einordnung bezieht sich auf die verlinkte Ori­gi­nal­quelle. Sie ist keine Rechts­be­ra­tung im Einzelfall.

Kostenloses Erstgespräch anfragen →

Weitere Meldungen in Cyber · alle Qvestcon-News