
Zum Inhalt springen
Kostenloses ErstgesprächErstgespräch

Qvestcon News

Post-Quanten-Kryptografie: Leitlinie nennt Frist 2030

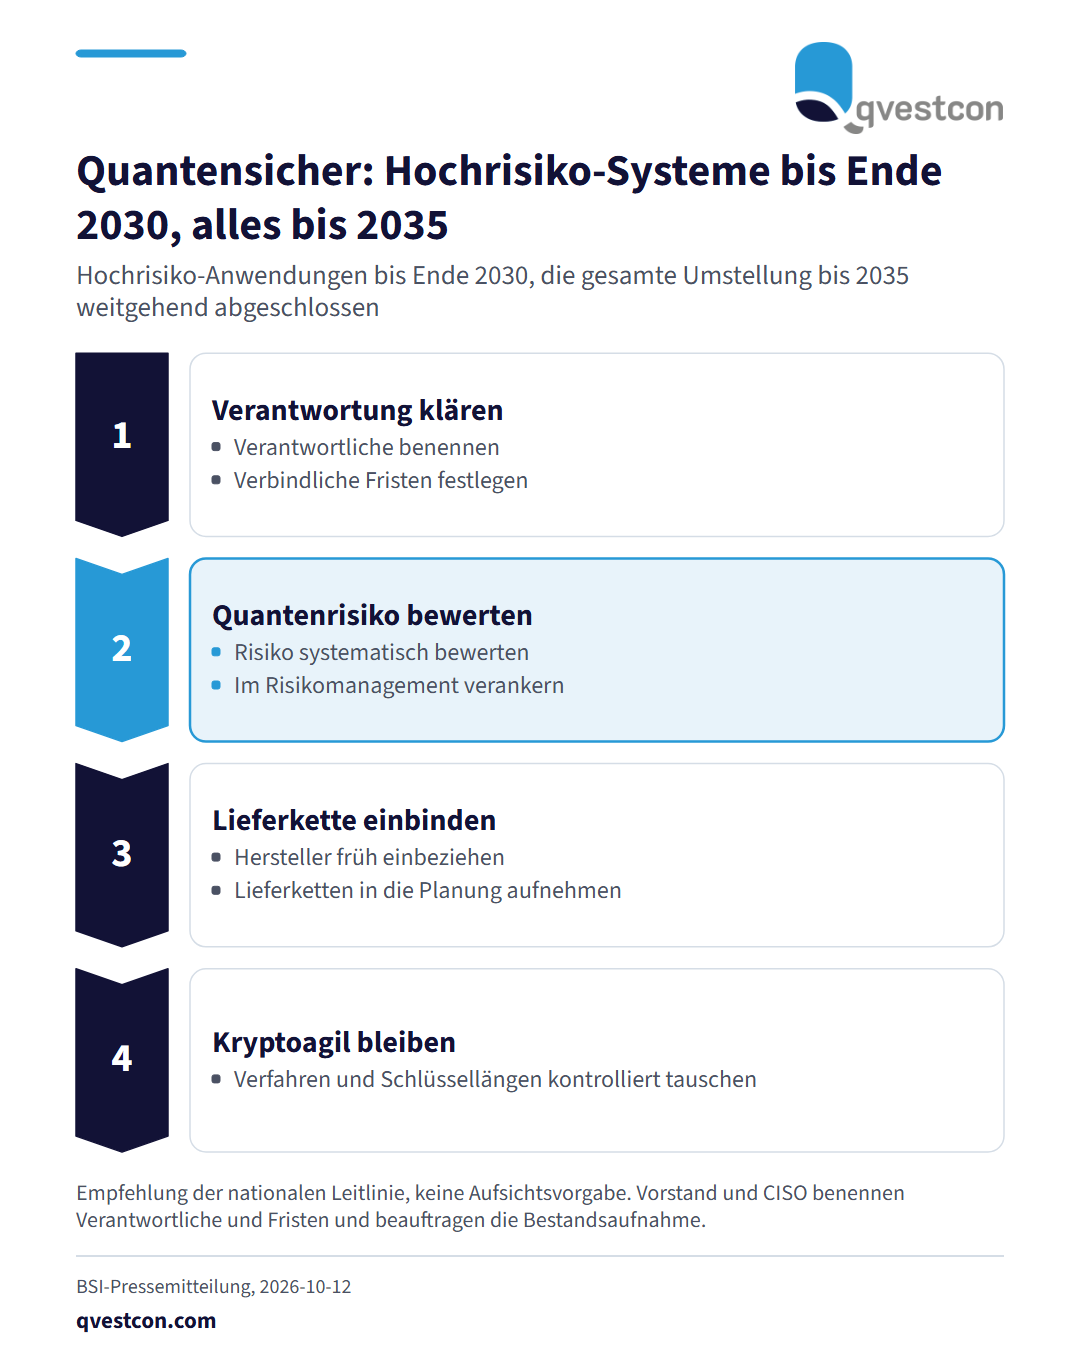
Das Bun­des­in­nen­mi­nis­te­rium (BMI), das Bun­des­di­gi­tal­minis­te­rium (BMDS) und das Bundesamt für Sicherheit in der Infor­ma­ti­ons­tech­nik (BSI) haben am 12.10.2026 die Leitlinie zur Umsetzung der EU-Roadmap für Post-Quanten-Kryptografie (PQC) in Deutschland ver­öf­fent­licht. PQC bezeichnet Verfahren, die auch gegen Angriffe mit Quan­ten­com­pu­tern sicher bleiben sollen. Die Leitlinie richtet sich unter anderem an Unternehmen und Betreiber kritischer Infra­struk­tu­ren. Sie empfiehlt, Anwen­dungs­fälle mit hohem Risiko so früh wie möglich umzustellen. Für diese Systeme soll die Migration spätestens Ende 2030 abgeschlossen sein, die gesamte Umstellung bis 2035 weitgehend. Was Banken und Versicherer jetzt tun können: Zu den empfohlenen Maßnahmen der Leitlinie zählen insbesondere vier Bausteine. Erstens klare Ver­ant­wort­lich­kei­ten und verbindliche Fristen. Zweitens die Berück­sich­ti­gung von PQC entsprechend dem Stand der Technik. Drittens eine systematische Bewertung des Quan­ten­ri­si­kos, die im Risi­ko­ma­nage­ment verankert wird. Viertens die frühe Einbindung von Herstellern und Lieferketten. Hinzu kommt die Kryp­to­agi­li­tät: Laut BSI sollen Sys­tem­ar­chi­tek­tu­ren, Beschaf­fungs­pro­zesse und Risi­ko­ma­nage­ment so gestaltet sein, dass sich kryp­to­gra­fi­sche Verfahren und Einstellungen wie Schlüs­sel­län­gen bei neuen Erkenntnissen zügig und kontrolliert austauschen lassen. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank beginnt die Umsetzung mit einer Übersicht, wo welche kryp­to­gra­fi­schen Verfahren im Einsatz sind und welche Systeme das höchste Risiko tragen. Danach lassen sich Zustän­dig­kei­ten, Fristen und Anforderungen an Dienstleister in bestehende Prozesse für IT-Sicherheit, Sourcing und Risi­ko­ma­nage­ment einbetten. Das schafft zugleich Nachweise für eine spätere Prüfung.

Cyber

Vorgehensmodell in vier Phasen zur Umstellung auf Post-Quanten-Kryptografie: Verantwortung klären, Quantenrisiko bewerten, Lieferkette einbinden, kryptoagil bleiben. Frist für Hochrisiko-Systeme: Ende 2030, gesamte Umstellung: 2035.

Das Bun­des­in­nen­mi­nis­te­rium (BMI), das Bun­des­di­gi­tal­minis­te­rium (BMDS) und das Bundesamt für Sicherheit in der Infor­ma­ti­ons­tech­nik (BSI) haben am 12.10.2026 die Leitlinie zur Umsetzung der EU-Roadmap für Post-Quanten-Kryptografie (PQC) in Deutschland ver­öf­fent­licht. PQC bezeichnet Verfahren, die auch gegen Angriffe mit Quan­ten­com­pu­tern sicher bleiben sollen. Die Leitlinie richtet sich unter anderem an Unternehmen und Betreiber kritischer Infra­struk­tu­ren. Sie empfiehlt, Anwen­dungs­fälle mit hohem Risiko so früh wie möglich umzustellen. Für diese Systeme soll die Migration spätestens Ende 2030 abgeschlossen sein, die gesamte Umstellung bis 2035 weitgehend. Was Banken und Versicherer jetzt tun können: Zu den empfohlenen Maßnahmen der Leitlinie zählen insbesondere vier Bausteine. Erstens klare Ver­ant­wort­lich­kei­ten und verbindliche Fristen. Zweitens die Berück­sich­ti­gung von PQC entsprechend dem Stand der Technik. Drittens eine systematische Bewertung des Quan­ten­ri­si­kos, die im Risi­ko­ma­nage­ment verankert wird. Viertens die frühe Einbindung von Herstellern und Lieferketten. Hinzu kommt die Kryp­to­agi­li­tät: Laut BSI sollen Sys­tem­ar­chi­tek­tu­ren, Beschaf­fungs­pro­zesse und Risi­ko­ma­nage­ment so gestaltet sein, dass sich kryp­to­gra­fi­sche Verfahren und Einstellungen wie Schlüs­sel­län­gen bei neuen Erkenntnissen zügig und kontrolliert austauschen lassen. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank beginnt die Umsetzung mit einer Übersicht, wo welche kryp­to­gra­fi­schen Verfahren im Einsatz sind und welche Systeme das höchste Risiko tragen. Danach lassen sich Zustän­dig­kei­ten, Fristen und Anforderungen an Dienstleister in bestehende Prozesse für IT-Sicherheit, Sourcing und Risi­ko­ma­nage­ment einbetten. Das schafft zugleich Nachweise für eine spätere Prüfung.

Ori­gi­nal­quelle: Bundesamt für Sicherheit in der Infor­ma­ti­ons­tech­nik (BSI) →

Diese Einordnung bezieht sich auf die verlinkte Ori­gi­nal­quelle. Sie ist keine Rechts­be­ra­tung im Einzelfall.

Kostenloses Erstgespräch anfragen →

Weitere Meldungen in Cyber · alle Qvestcon-News