
Zum Inhalt springen
Kostenloses ErstgesprächErstgespräch

Qvestcon News

Red Hat Enterprise Linux: BSI warnt, Risiko hoch

Das BSI CERT-Bund warnt in der Meldung WID-SEC-2026-3883 vor mehreren Schwach­stel­len in Red Hat Enterprise Linux, betroffen sind die Pakete goose, environment-modules und tornado. Die Erst­ver­öf­fent­li­chung erfolgte am 12. Oktober 2026, die vierte Revision am 15. Oktober 2026. Das BSI stuft das Risiko als hoch ein, die Schwach­stel­len sind laut Meldung aus der Ferne ausnutzbar. Laut Meldung kann ein Angreifer Sicher­heits­maß­nah­men umgehen, vertrauliche Informationen offenlegen, beliebigen Code ausführen oder Denial-of-Service-Zustände herbeiführen. Die Meldung führt sechs CVE-Kennungen auf (CVE-2026-63127, CVE-2026-63128, CVE-2026-72718, CVE-2026-93599, CVE-2026-85013 und CVE-2026-103262) und nennt Red Hat Enterprise Linux 9 und 10 sowie Updates von Rocky Linux und Oracle Linux. Einordnung von Qvestcon: Wer Red Hat Enterprise Linux im Betrieb hat, prüft zuerst im Sys­tem­in­ven­tar, welche Server betroffen sind, spielt die in der Meldung verlinkten Her­stel­ler­up­dates (Red Hat Security Advisory, zum Beispiel RHSA-2026:80764) nach Dringlichkeit ein und dokumentiert Datum und Ergebnis je System. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank zahlt sich ein aktuelles Sys­tem­in­ven­tar mit Ver­ant­wort­li­chen aus, weil sich die Betroffenheit dann in Stunden statt Tagen klärt.

Cyber

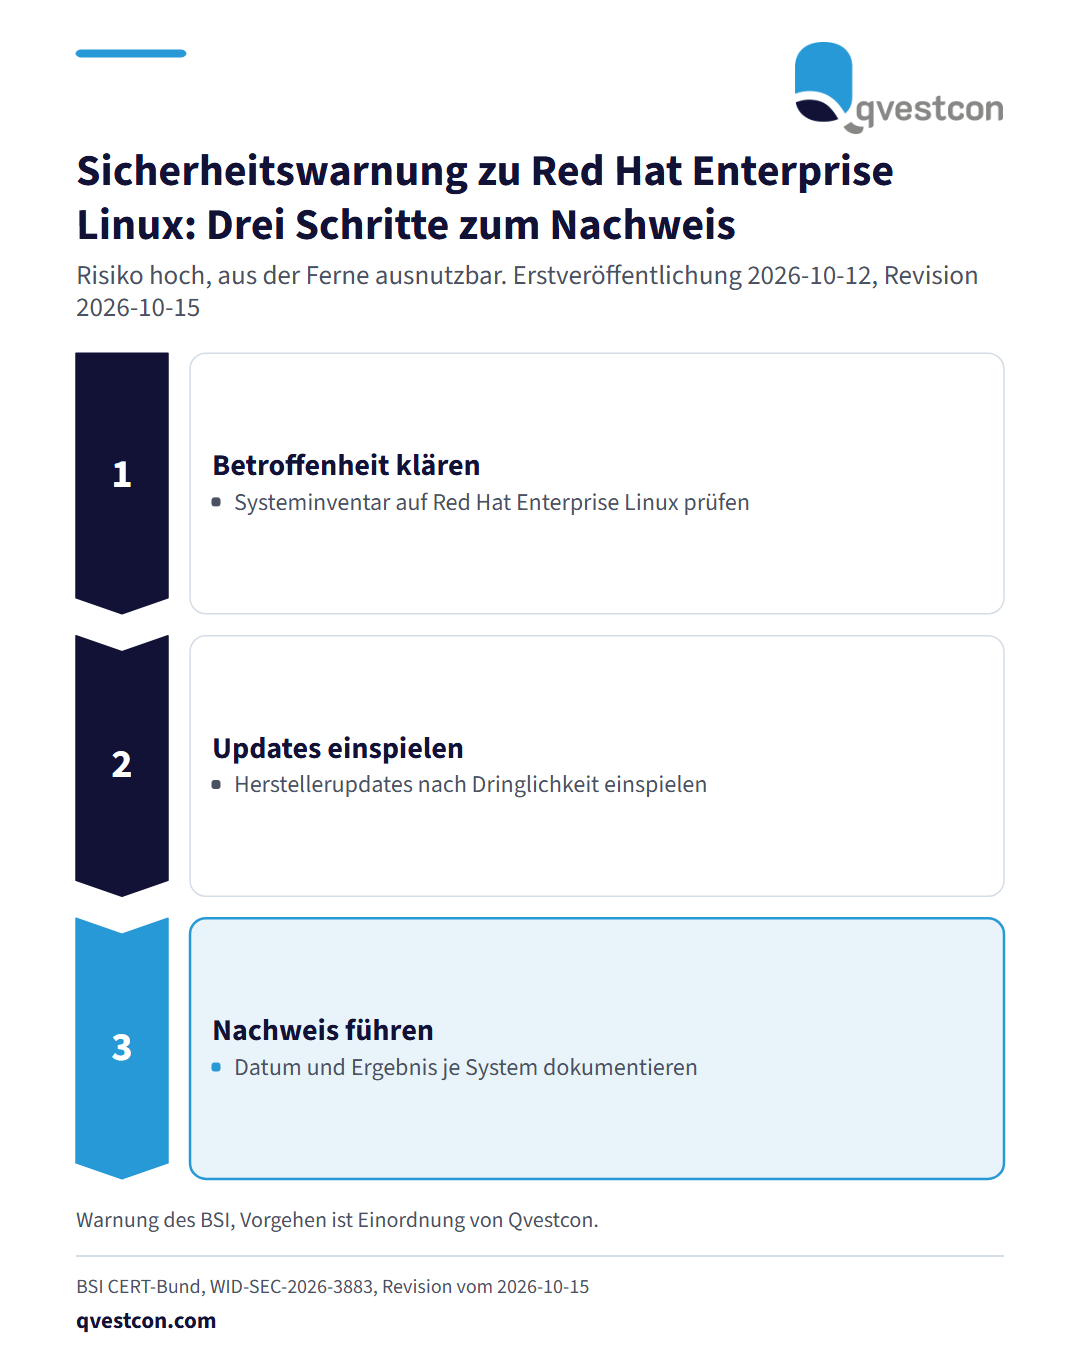
Dreistufiges Vorgehen: Betroffene Server im Systeminventar finden, Herstellerupdates nach Dringlichkeit einspielen, Datum und Ergebnis je System dokumentieren.

Das BSI CERT-Bund warnt in der Meldung WID-SEC-2026-3883 vor mehreren Schwach­stel­len in Red Hat Enterprise Linux, betroffen sind die Pakete goose, environment-modules und tornado. Die Erst­ver­öf­fent­li­chung erfolgte am 12. Oktober 2026, die vierte Revision am 15. Oktober 2026. Das BSI stuft das Risiko als hoch ein, die Schwach­stel­len sind laut Meldung aus der Ferne ausnutzbar. Laut Meldung kann ein Angreifer Sicher­heits­maß­nah­men umgehen, vertrauliche Informationen offenlegen, beliebigen Code ausführen oder Denial-of-Service-Zustände herbeiführen. Die Meldung führt sechs CVE-Kennungen auf (CVE-2026-63127, CVE-2026-63128, CVE-2026-72718, CVE-2026-93599, CVE-2026-85013 und CVE-2026-103262) und nennt Red Hat Enterprise Linux 9 und 10 sowie Updates von Rocky Linux und Oracle Linux. Einordnung von Qvestcon: Wer Red Hat Enterprise Linux im Betrieb hat, prüft zuerst im Sys­tem­in­ven­tar, welche Server betroffen sind, spielt die in der Meldung verlinkten Her­stel­ler­up­dates (Red Hat Security Advisory, zum Beispiel RHSA-2026:80764) nach Dringlichkeit ein und dokumentiert Datum und Ergebnis je System. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank zahlt sich ein aktuelles Sys­tem­in­ven­tar mit Ver­ant­wort­li­chen aus, weil sich die Betroffenheit dann in Stunden statt Tagen klärt.

Ori­gi­nal­quelle: BSI CERT-Bund →

Diese Einordnung bezieht sich auf die verlinkte Ori­gi­nal­quelle. Sie ist keine Rechts­be­ra­tung im Einzelfall.

Kostenloses Erstgespräch anfragen →

Weitere Meldungen in Cyber · alle Qvestcon-News