
Zum Inhalt springen
Kostenloses ErstgesprächErstgespräch

Qvestcon News

BeyondTrust Remote Support: Schwachstelle wird ausgenutzt

Das BSI CERT-Bund warnt am 16. Oktober 2026 vor einer kritischen Schwachstelle in BeyondTrust Remote Support (WID-SEC-2026-4001). Ein entfernter, anonymer Angreifer kann Sicher­heits­vor­keh­run­gen umgehen. Die Schwachstelle CVE-2026-102764 wird laut Meldung bereits aktiv ausgenutzt. Betroffen sind Versionen bis ein­schließ­lich 26.2.3. Das BSI stuft das Risiko als kritisch ein und verweist auf das Security Advisory BT26-05 des Herstellers vom 15. Oktober 2026. Einordnung von Qvestcon: Fern­war­tungs­werk­zeuge geben Dienst­leis­tern Zugriff auf Systeme von Banken und Versicherern. COO und CISO klären deshalb zuerst, ob das Produkt im eigenen Haus oder bei einem IKT-Dienstleister (Informations- und Kom­mu­ni­ka­ti­ons­tech­nik) im Einsatz ist und welche Version läuft. Danach prüfen sie, ob der Einsatz im Infor­ma­ti­ons­re­gis­ter nach DORA (Digital Operational Resilience Act) abgebildet ist und wer beim Dienstleister für die Umsetzung der Her­stel­ler­hin­weise zuständig ist. Die Compliance dokumentiert Feststellung und Maßnahme für die Prü­fungs­pla­nung.

Cyber

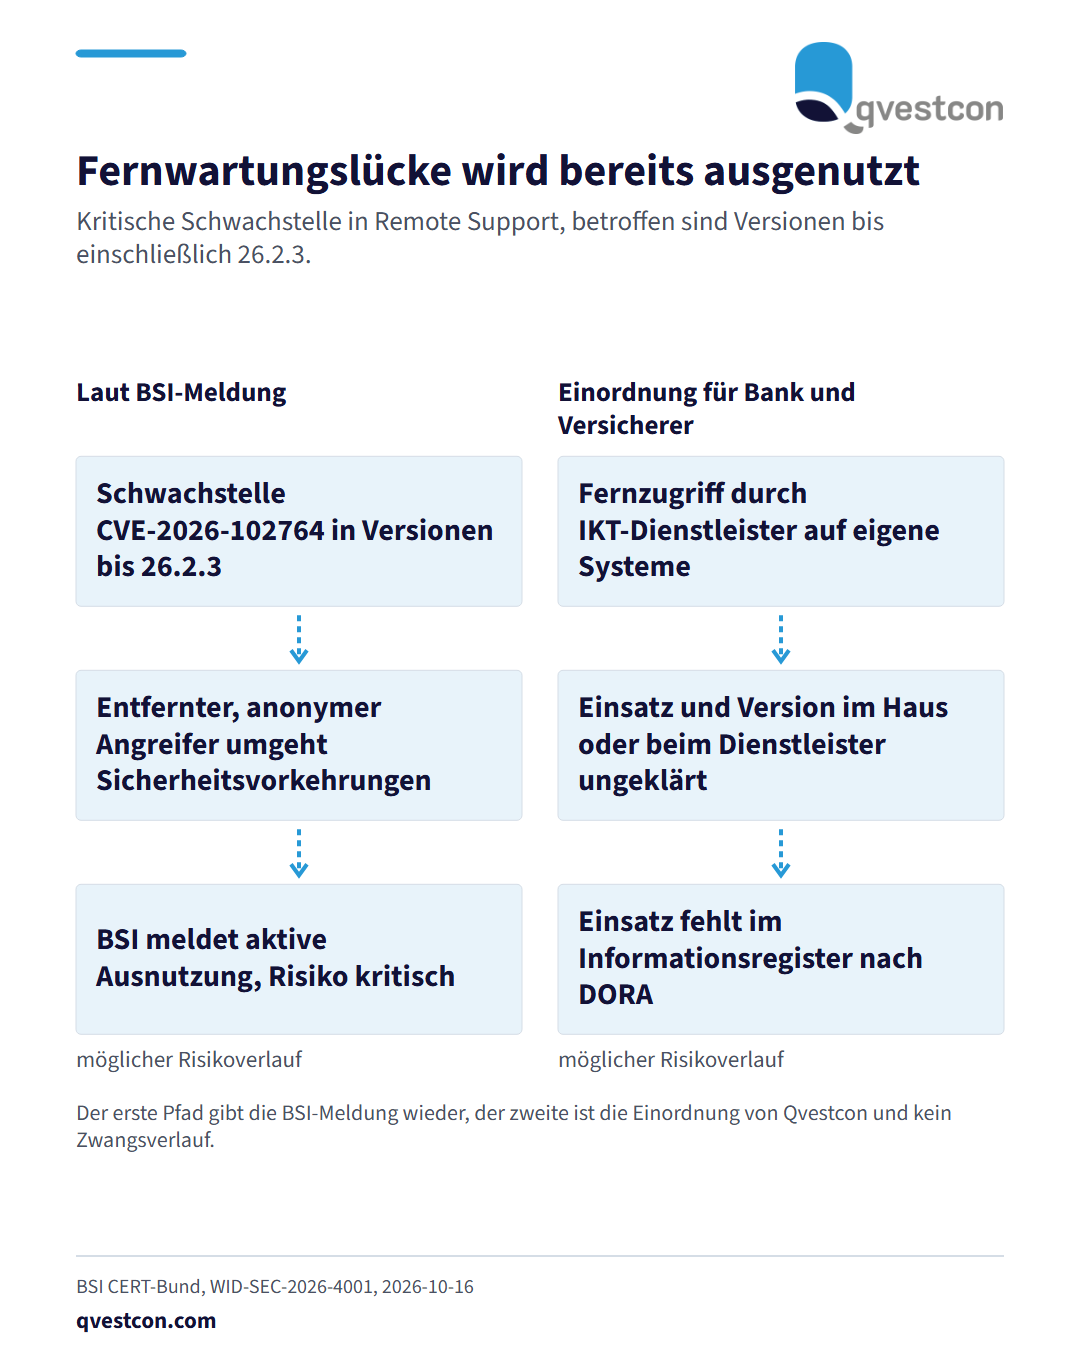
Zwei getrennte Risikopfade. Erster Pfad: Schwachstelle in Versionen bis 26.2.3, Umgehen von Sicherheitsvorkehrungen durch einen anonymen Angreifer, aktive Ausnutzung laut BSI. Zweiter Pfad: Fernzugriff durch Dienstleister, unklarer Einsatzstand, fehlende Abbildung im DORA-Informationsregister.

Das BSI CERT-Bund warnt am 16. Oktober 2026 vor einer kritischen Schwachstelle in BeyondTrust Remote Support (WID-SEC-2026-4001). Ein entfernter, anonymer Angreifer kann Sicher­heits­vor­keh­run­gen umgehen. Die Schwachstelle CVE-2026-102764 wird laut Meldung bereits aktiv ausgenutzt. Betroffen sind Versionen bis ein­schließ­lich 26.2.3. Das BSI stuft das Risiko als kritisch ein und verweist auf das Security Advisory BT26-05 des Herstellers vom 15. Oktober 2026. Einordnung von Qvestcon: Fern­war­tungs­werk­zeuge geben Dienst­leis­tern Zugriff auf Systeme von Banken und Versicherern. COO und CISO klären deshalb zuerst, ob das Produkt im eigenen Haus oder bei einem IKT-Dienstleister (Informations- und Kom­mu­ni­ka­ti­ons­tech­nik) im Einsatz ist und welche Version läuft. Danach prüfen sie, ob der Einsatz im Infor­ma­ti­ons­re­gis­ter nach DORA (Digital Operational Resilience Act) abgebildet ist und wer beim Dienstleister für die Umsetzung der Her­stel­ler­hin­weise zuständig ist. Die Compliance dokumentiert Feststellung und Maßnahme für die Prü­fungs­pla­nung.

Ori­gi­nal­quelle: BSI CERT-Bund →

Diese Einordnung bezieht sich auf die verlinkte Ori­gi­nal­quelle. Sie ist keine Rechts­be­ra­tung im Einzelfall.

Kostenloses Erstgespräch anfragen →

Weitere Meldungen in Cyber · alle Qvestcon-News