
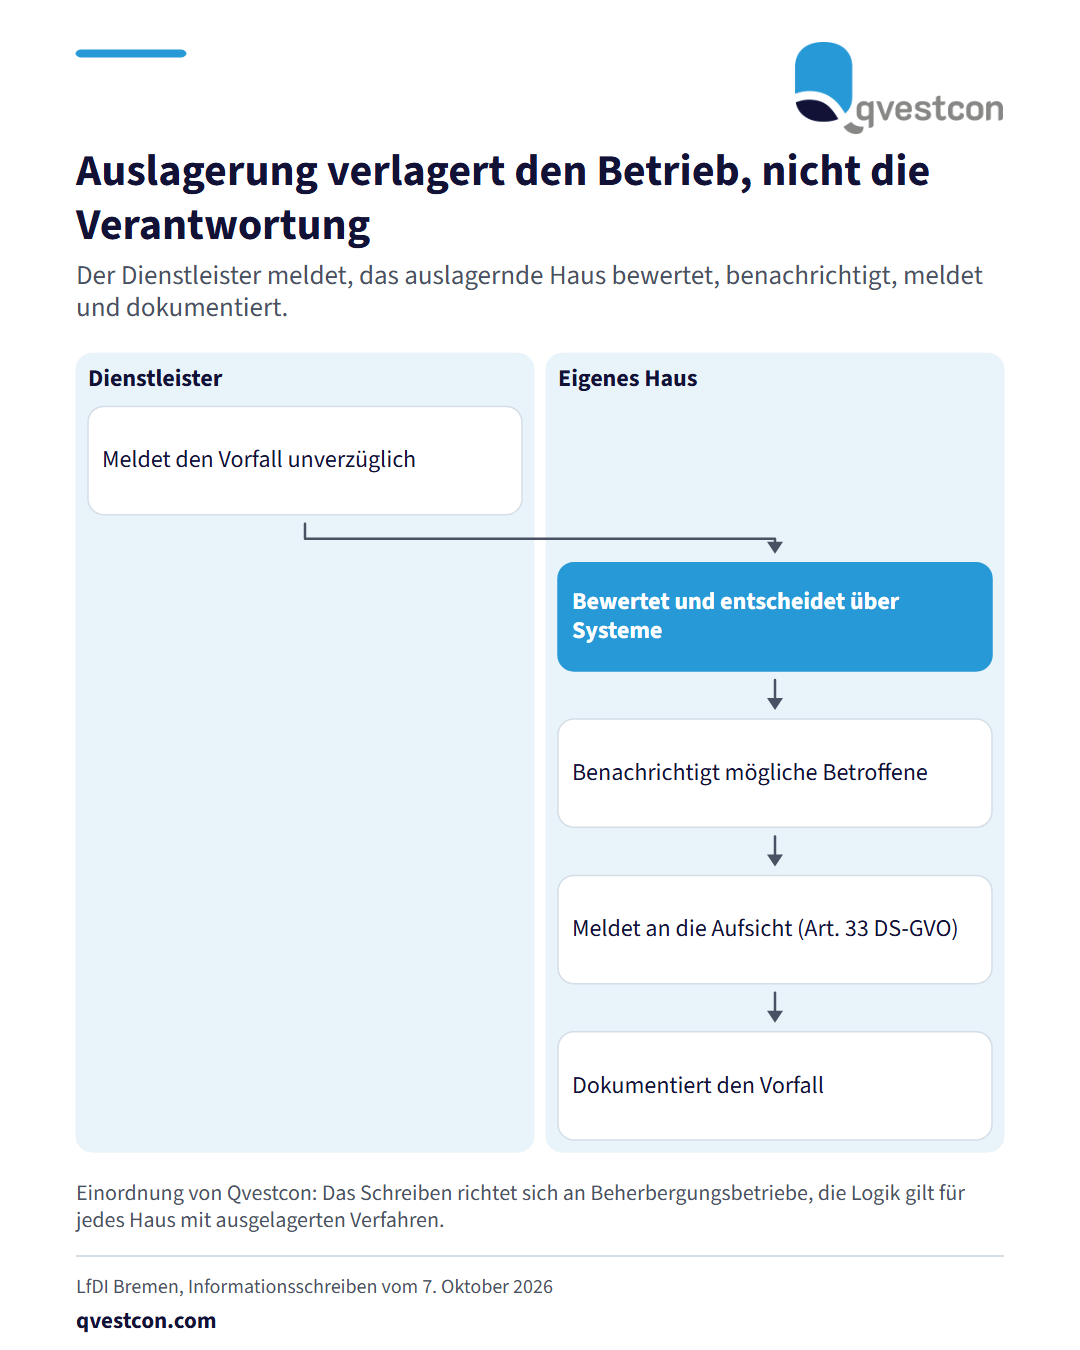
Der Landesbeauftragte für Datenschutz und Informationsfreiheit Bremen (LfDI Bremen) hat in einem Informationsschreiben vom 7. Oktober 2026 einen Cyberangriff auf einen großen Buchungsdienstleister behandelt. Laut Schreiben sind dabei erneut Buchungsdaten von Gästen abgeflossen. Laut LfDI Bremen bleiben Betriebe auch bei externen Dienstleistern gemäß Datenschutz-Grundverordnung (DS-GVO) für die Daten ihrer Gäste verantwortlich. Die Behörde beobachtet nach eigener Angabe, dass erfolgreiche Cyberangriffe auf externe IT-Dienstleister zunehmen. Das Schreiben richtet sich an Hotels, Campingplätze und andere Übernachtungsbetriebe. Einordnung von Qvestcon: Der Gedanke lässt sich auf Häuser übertragen, die Verfahren auslagern, also auch auf Banken und Versicherer. Die Quelle selbst trifft dazu keine Aussage. Was das Schreiben nennt: Dienstleister müssen Betriebe über Vorfälle unverzüglich informieren, und Betriebe sollen eingehende Nachrichten ihrer Dienstleister beachten. Wer von einer Datenpanne erfährt, soll nach dem Schreiben alle möglicherweise betroffenen Gäste benachrichtigen, nicht nur diejenigen, die schon betrügerische Nachrichten erhalten haben. Hinzu kommen laut Schreiben die Meldung an die zuständige Datenschutzaufsichtsbehörde (Online-Formular nach Art. 33 DS-GVO), eine benannte Ansprechperson für die Gäste und die Dokumentation des Vorfalls. Als Maßnahmen nennt die Behörde: Passwörter aller Konten mit Bezug zum betroffenen Dienstleister ändern, angeschlossene Systeme prüfen, technische Protokolle auf ungewöhnliche Anmeldeversuche und Systemzugriffe kontrollieren, den Stand des Backup-Systems prüfen, Zwei-Faktor-Authentifizierung für alle Systeme einrichten und einen Notfallplan bereithalten. Dazu gehört die Klärung, wer im Angriffsfall erreichbar ist und über die Abschaltung von Systemen entscheidet. Einordnung von Qvestcon für Banken und Versicherer: Übertragen auf ausgelagerte IT-Dienste heißt das, den Meldeweg vom Dienstleister bis zur Entscheidung im eigenen Haus vorab festzulegen. Dazu gehören je Dienstleister eine benannte Kontaktstelle auf beiden Seiten, eine fertige Vorlage für die Benachrichtigung Betroffener und eine Zuordnung zu den Einträgen im IKT-Register oder Informationsregister, damit im Vorfall sofort erkennbar ist, welche Prozesse und Daten betroffen sind. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank hat sich bewährt, den Ablauf einmal durchzuspielen und das Ergebnis als Nachweis für die Prüfungsplanung abzulegen.