
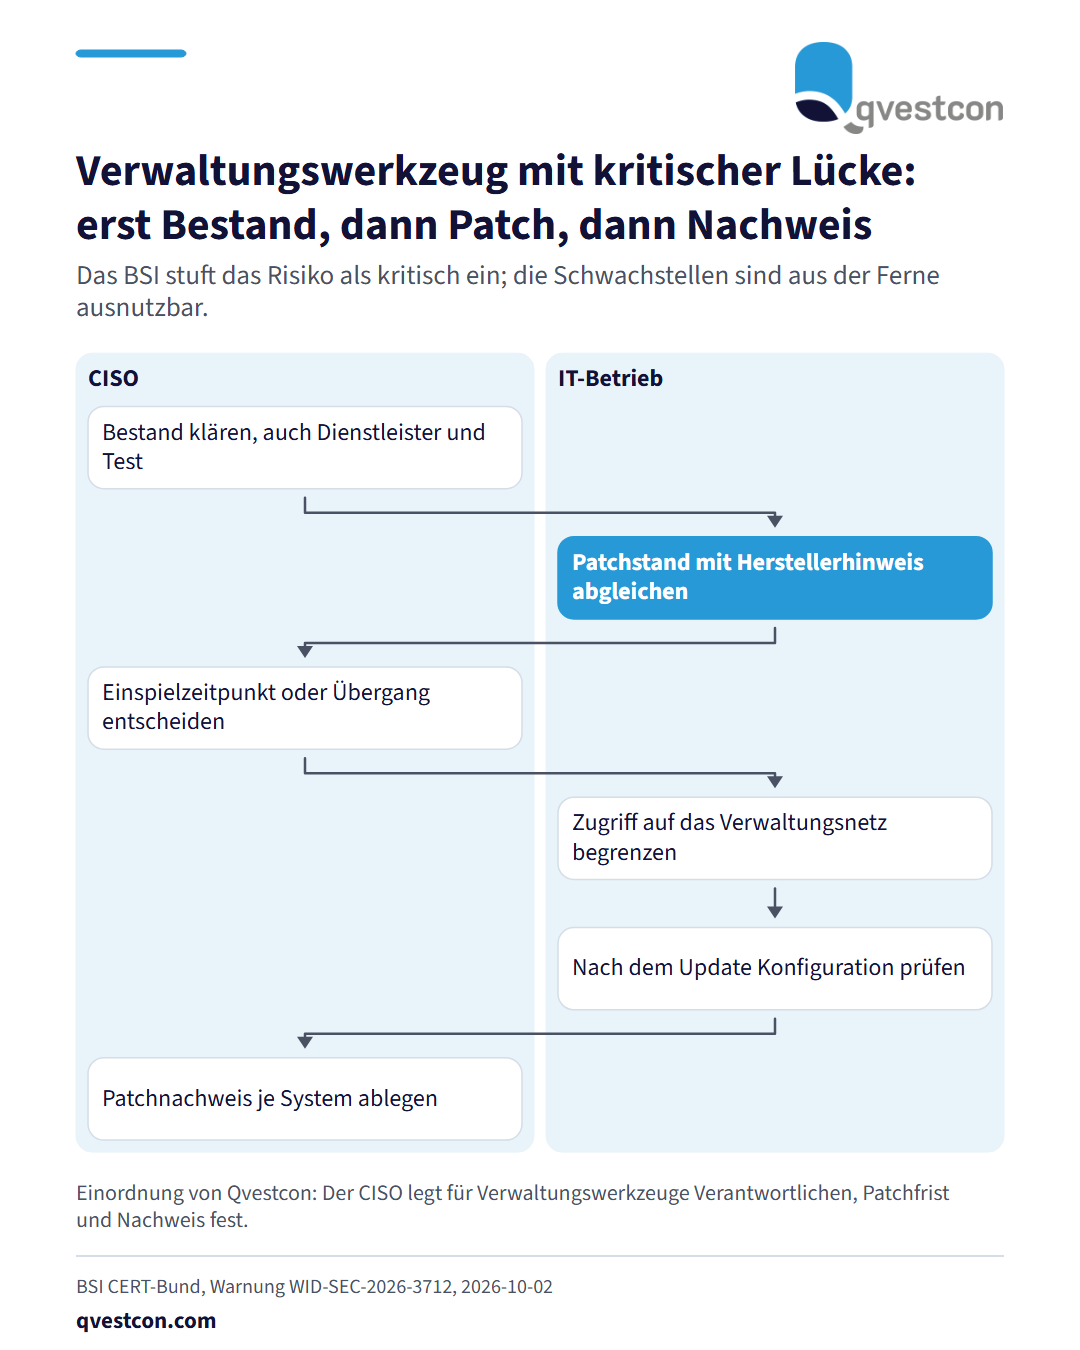
Das Bundesamt für Sicherheit in der Informationstechnik (BSI) hat über sein CERT-Bund (Computer Emergency Response Team des Bundes) am 2. Oktober 2026 die Warnung WID-SEC-2026-3712 zu Foreman veröffentlicht und das Risiko als kritisch eingestuft. Foreman ist ein Open-Source-Werkzeug, das den Lebenszyklus von Servern automatisiert, von der Bereitstellung über das Konfigurationsmanagement bis zur Überwachung. Laut Warnung kann ein Angreifer die Schwachstellen aus der Ferne ausnutzen, um beliebigen Programmcode auszuführen, Sicherheitsmaßnahmen zu umgehen, Daten zu manipulieren und vertrauliche Informationen offenzulegen. Die Warnung nennt sieben CVE-Kennungen (Common Vulnerabilities and Exposures, einheitliche Schwachstellennummern): CVE-2026-96658, CVE-2026-96659, CVE-2026-12423, CVE-2026-12540, CVE-2026-12541, CVE-2026-12542 und CVE-2026-12544. Am 5. Oktober 2026 nahm das BSI Updates von Red Hat auf (Red Hat Security Advisory RHSA-2026:74505 vom 2. Oktober 2026). Die Warnung führt zusätzlich Red Hat Enterprise Linux als Produktbezug auf. Einordnung von Qvestcon, so können Banken und Versicherer vorgehen: 1. Bestand klären. Wo läuft Foreman, auch bei Dienstleistern sowie in Test- und Entwicklungsumgebungen? Ist es im IKT-Register beziehungsweise Informationsregister geführt und hat einen benannten Verantwortlichen? 2. Patchstand prüfen. Die installierte Version wird mit dem Red-Hat-Hinweis RHSA-2026:74505 und den Herstellerangaben abgeglichen. Die Entscheidung über Einspielzeitpunkt oder Übergangsmaßnahme wird dokumentiert. 3. Erreichbarkeit begrenzen. Da die Warnung die Schwachstellen als aus der Ferne ausnutzbar beschreibt, kann es sinnvoll sein, den Verwaltungszugang nur aus dem Verwaltungsnetz zu erlauben. 4. Nach dem Update kontrollieren. Prüfen Sie, ob Konfigurationen, Benutzer und Berechtigungen unverändert sind. 5. Umsetzung nachweisen. Erkennbar ist sie an einer aktuellen Bestandsliste, einem Patchnachweis je System und einem abgeschlossenen Ticket. Ein Werkzeug, das Server bereitstellt und konfiguriert, besitzt weitreichende Rechte. Ein Missbrauch kann deshalb auf viele Systeme zugleich wirken. Bei unseren Kunden aus Versicherung und Bank hat sich bewährt, solche Verwaltungswerkzeuge im Register ausdrücklich zu führen und dort mit Verantwortlichem, Patchfrist und Nachweis zu hinterlegen. Markus Junge und Qvestcon unterstützen mit einem prüfungsfesten Prozessmodell für Konzerne aus Versicherungen und Banken: multimandantenfähig, mit VAG-konformer Spartentrennung, aus 25 Jahren praktischer Betriebserfahrung.