
Zum Inhalt springen
Kostenloses ErstgesprächErstgespräch

Qvestcon News

SonicWall SMA1000: CVE-2026-102255 wird ausgenutzt

Das BSI CERT-Bund meldet am 7. Oktober 2026 mehrere kritische Schwach­stel­len im Secure Access Gateway SonicWall SMA1000 (WID-SEC-2026-3757). Ein Angreifer kann Sicher­heits­vor­keh­run­gen umgehen, Daten manipulieren oder offenlegen und beliebigen Code ausführen. Revision 3 der Meldung führt CVE-2026-102255 als ausgenutzt. Betroffen sind die Modelle 6210, 7210 und 8200v. Das BSI führt die Versionen 12.4.3-03670 und 12.5.0-03082 als behoben auf. Der Hersteller beschreibt die Lücken im Security Advisory SNWLID-2026-0017 vom 6. Oktober 2026. Einordnung von Qvestcon: Über solche Gateways greifen Beschäftigte und Dienstleister auf Unter­neh­mens­res­sour­cen zu. CISO und COO prüfen, ob das Gateway bei Bank oder Versicherer oder bei einem IKT-Dienstleister betrieben wird, und halten den Stand der Aktua­li­sie­rung fest. Die Compliance ordnet den Vorgang im Infor­ma­ti­ons­re­gis­ter nach DORA (Digital Operational Resilience Act) ein.

Cyber

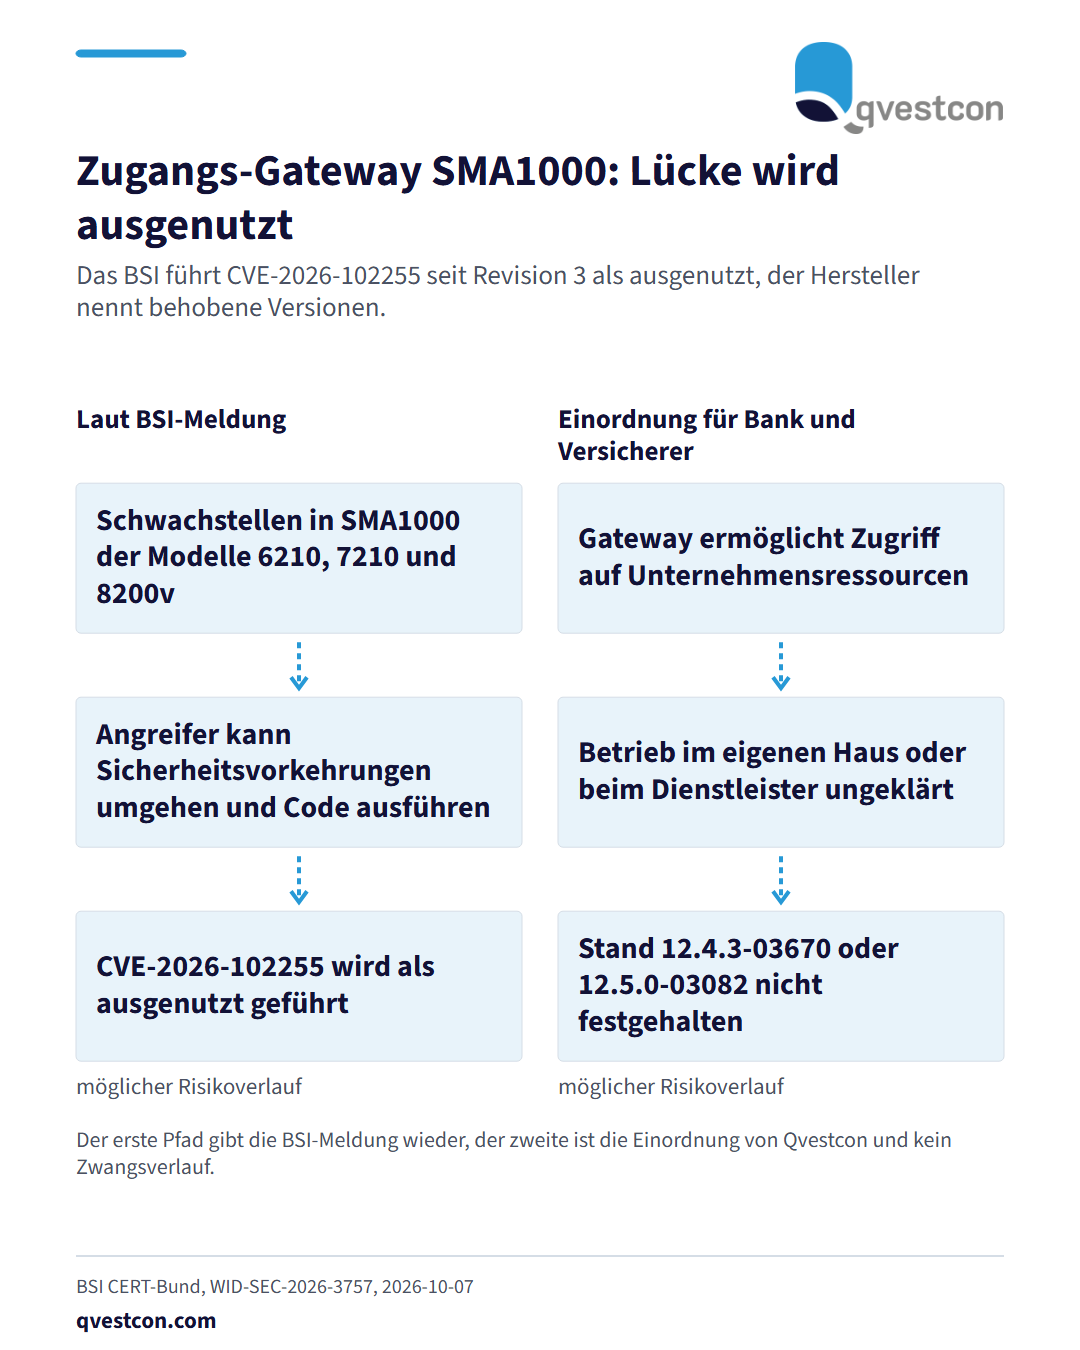
Zwei getrennte Risikopfade. Erster Pfad: Schwachstellen in den Modellen 6210, 7210 und 8200v, Umgehen von Sicherheitsvorkehrungen und Codeausführung, CVE-2026-102255 als ausgenutzt geführt. Zweiter Pfad: Gateway für Unternehmenszugriff, offener Betreiber, Prüfung des Aktualisierungsstands.

Das BSI CERT-Bund meldet am 7. Oktober 2026 mehrere kritische Schwach­stel­len im Secure Access Gateway SonicWall SMA1000 (WID-SEC-2026-3757). Ein Angreifer kann Sicher­heits­vor­keh­run­gen umgehen, Daten manipulieren oder offenlegen und beliebigen Code ausführen. Revision 3 der Meldung führt CVE-2026-102255 als ausgenutzt. Betroffen sind die Modelle 6210, 7210 und 8200v. Das BSI führt die Versionen 12.4.3-03670 und 12.5.0-03082 als behoben auf. Der Hersteller beschreibt die Lücken im Security Advisory SNWLID-2026-0017 vom 6. Oktober 2026. Einordnung von Qvestcon: Über solche Gateways greifen Beschäftigte und Dienstleister auf Unter­neh­mens­res­sour­cen zu. CISO und COO prüfen, ob das Gateway bei Bank oder Versicherer oder bei einem IKT-Dienstleister betrieben wird, und halten den Stand der Aktua­li­sie­rung fest. Die Compliance ordnet den Vorgang im Infor­ma­ti­ons­re­gis­ter nach DORA (Digital Operational Resilience Act) ein.

Ori­gi­nal­quelle: BSI CERT-Bund →

Diese Einordnung bezieht sich auf die verlinkte Ori­gi­nal­quelle. Sie ist keine Rechts­be­ra­tung im Einzelfall.

Kostenloses Erstgespräch anfragen →

Weitere Meldungen in Cyber · alle Qvestcon-News