
DatenschutzVeröffentlicht am
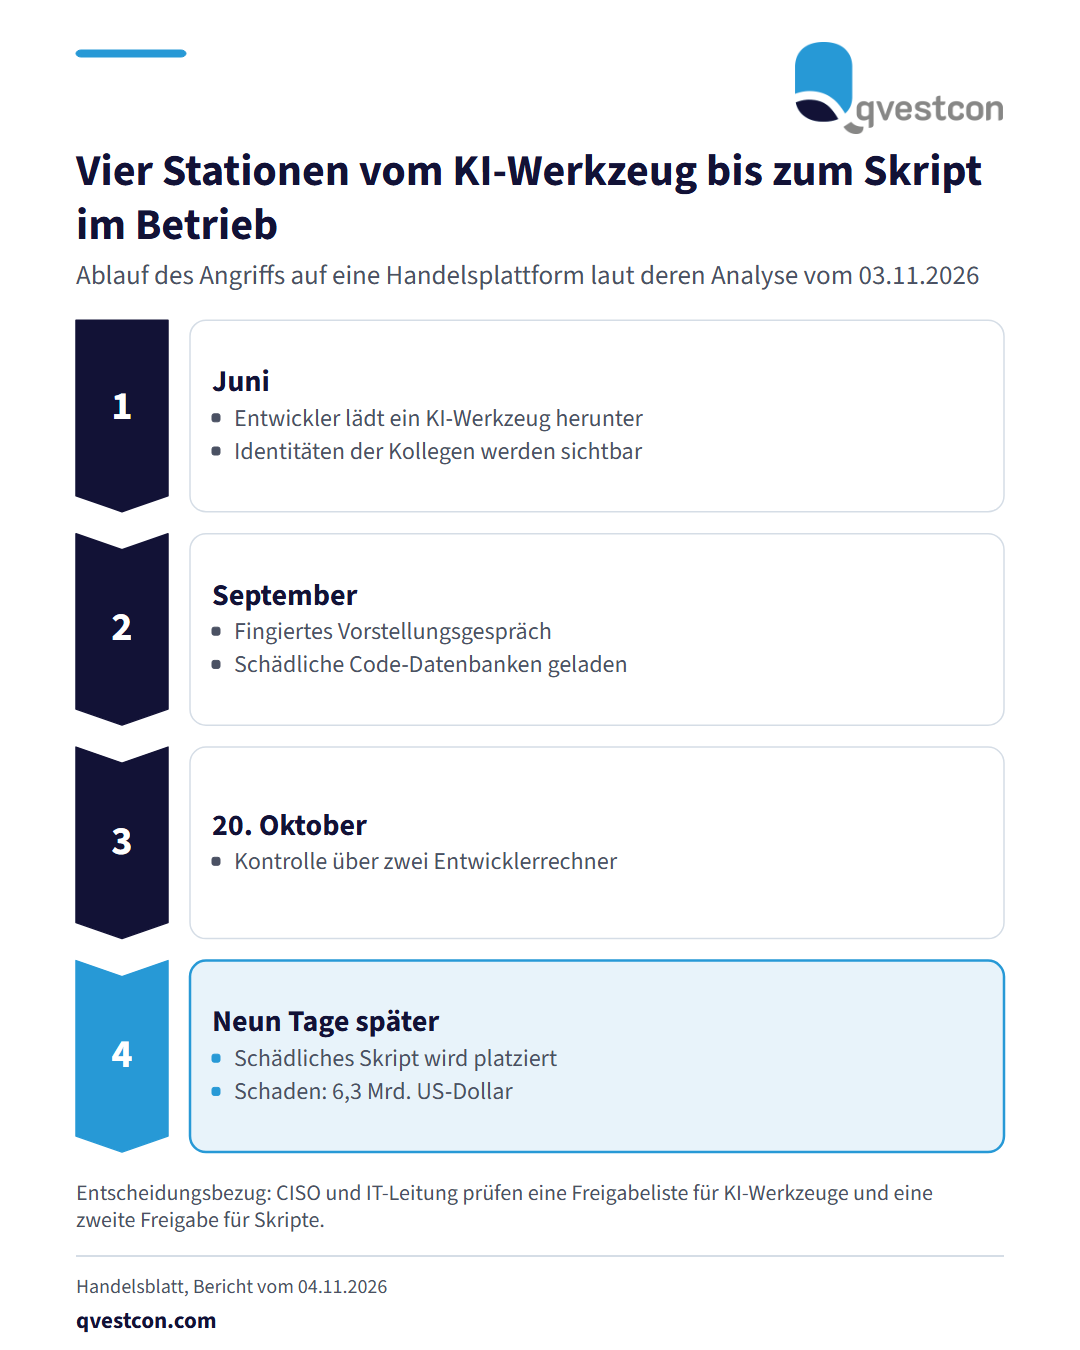
Beim Diebstahl von Kryptowerten über 6,3 Milliarden US-Dollar bei der Handelsplattform Binance begann der Angriff nach deren Analyse vom 3. November 2026 schon im Juni. Das berichtet das Handelsblatt am 4. November 2026. Der Weg dorthin ist für jedes Haus mit eigener Softwareentwicklung lehrreich, auch für Banken und Versicherer. Die US-Bundespolizei FBI und private Analysefirmen machen nach dem Bericht staatlich gelenkte Hacker aus Nordkorea verantwortlich. Der Ablauf laut Binance: Im Juni lud ein Entwickler des Wallet-Teams ein KI-Werkzeug herunter. Binance bemerkte das und änderte die Passwörter. Die Angreifer kannten danach aber die Identität dieses Mitarbeiters und mehrerer Kollegen. Im September lud ein zweiter Entwickler bei einem virtuellen Vorstellungsgespräch mit dem Vorstandschef eines fiktiven Unternehmens schädliche Code-Datenbanken auf seinen Computer. Am 20. Oktober übernahmen die Angreifer über seinen Computer und ein KI-Werkzeug die Kontrolle über das IT-System von ihm und einem Kollegen. Neun Tage später platzierten sie mit dessen Computer und gestohlenen Passwörtern des ersten Entwicklers ein schädliches Skript, das die Attacke ausführte. Praktische Schritte für CISO, IT-Leitung und Personalbereich: 1. Führen Sie eine Freigabeliste für KI-Werkzeuge auf Entwicklerrechnern. Was nicht freigegeben ist, wird nicht installiert. 2. Verbieten Sie, Code aus Bewerbungsgesprächen oder Testaufgaben auf Arbeitsgeräten auszuführen. Dienstgeräte und private Bewerbungen bleiben getrennt. 3. Prüfen Sie nach jedem Vorfall mit einem KI-Werkzeug nicht nur die Passwörter. Klären Sie, welche Identitäten und Kontakte dem Angreifer sichtbar wurden, und warnen Sie diese Personen gezielt. 4. Trennen Sie Rechte so, dass ein übernommener Rechner allein kein Skript in den Produktivbetrieb bringen kann. Skripte für kritische Systeme brauchen eine zweite, unabhängige Freigabe. 5. Schulen Sie Entwickler mit genau diesem Ablauf. Ein Fall mit echten Daten bleibt besser im Gedächtnis als eine allgemeine Warnung. Die Schritte sind Einordnung von Qvestcon und keine Aussage der Quelle. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank scheitert die Umsetzung selten an der Technik, sondern daran, dass die Freigabeliste und die Trennung der Rechte nicht in die Prüfungsplanung aufgenommen werden. Qvestcon und Markus Junge unterstützen dabei mit einem prüfungsfesten Prozessmodell für Konzerne aus Versicherungen und Banken: multimandantenfähig, mit VAG-konformer Spartentrennung, aus 25 Jahren praktischer Betriebserfahrung.