
DORAVeröffentlicht am
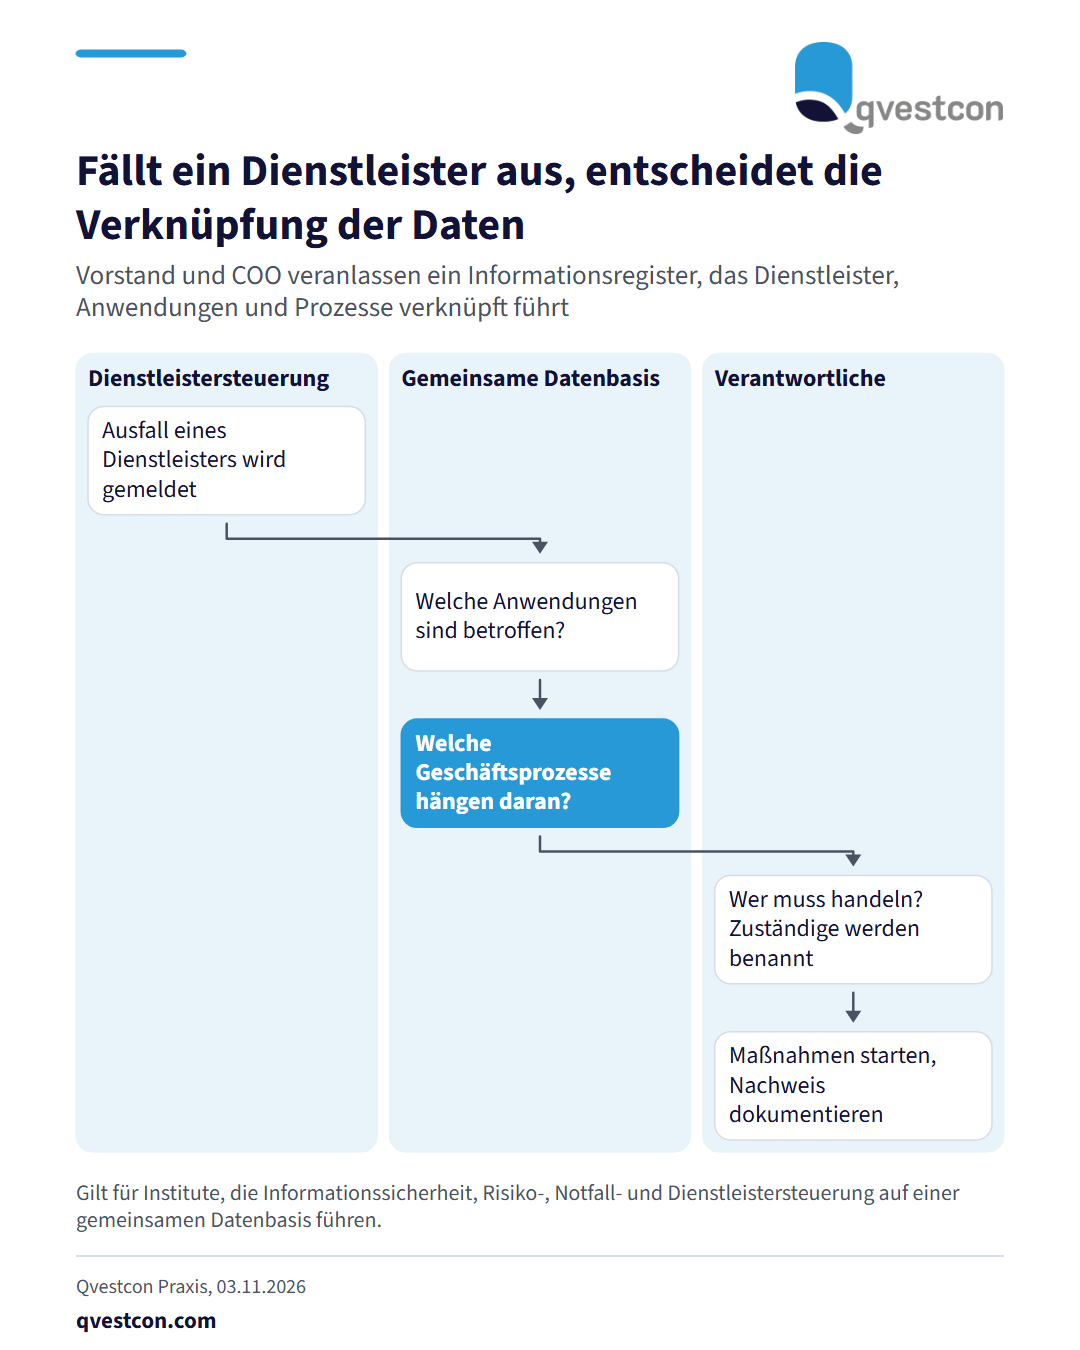
Fällt ein Dienstleister aus, braucht ein Institut schnell drei Antworten: Welche Anwendungen sind betroffen? Welche Geschäftsprozesse hängen daran? Wer muss handeln? Das gelingt nur mit einem verknüpften Gesamtbild aus Prozessen, Anwendungen, Infrastruktur, Verträgen und Dienstleistern. So gehen Sie vor: 1. Verknüpfen Sie jeden Dienstleister mit seinen Verträgen, Anwendungen und Geschäftsprozessen. Das Informationsregister nach DORA (Digital Operational Resilience Act, EU-Verordnung zur digitalen Betriebsstabilität) ist der natürliche Ausgangspunkt. 2. Stellen Sie Informationssicherheit, Risikomanagement, Notfallmanagement und Dienstleistersteuerung auf eine gemeinsame Datenbasis. Das vermeidet die mehrfache Pflege derselben Informationen und erleichtert die Abstimmung zwischen den Bereichen. 3. Übersetzen Sie die Anforderungen aus DORA und MaRisk (Mindestanforderungen an das Risikomanagement) in konkrete Abläufe. Legen Sie je Anforderung fest, wer verantwortlich ist und welcher Nachweis die Umsetzung belegt. 4. Spielen Sie den Ausfall eines einzelnen Dienstleisters durch. Beantwortet das Register die drei Fragen ohne Rückfrage in den Fachbereichen, ist die Verknüpfung tragfähig. Fehlt eine Antwort, zeigt sich die Lücke genau an dieser Stelle. Anforderungen aus ISO 27001 und BSI IT-Grundschutz lassen sich in derselben Struktur bearbeiten. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank liegen die nötigen Daten oft vor. Sie stehen aber in getrennten Listen der einzelnen Fachbereiche. #Banken #Versicherer #Finanzdienstleister #Prüfungsplanung #Qvestcon #MarkusJunge #DORA #Informationsregister