
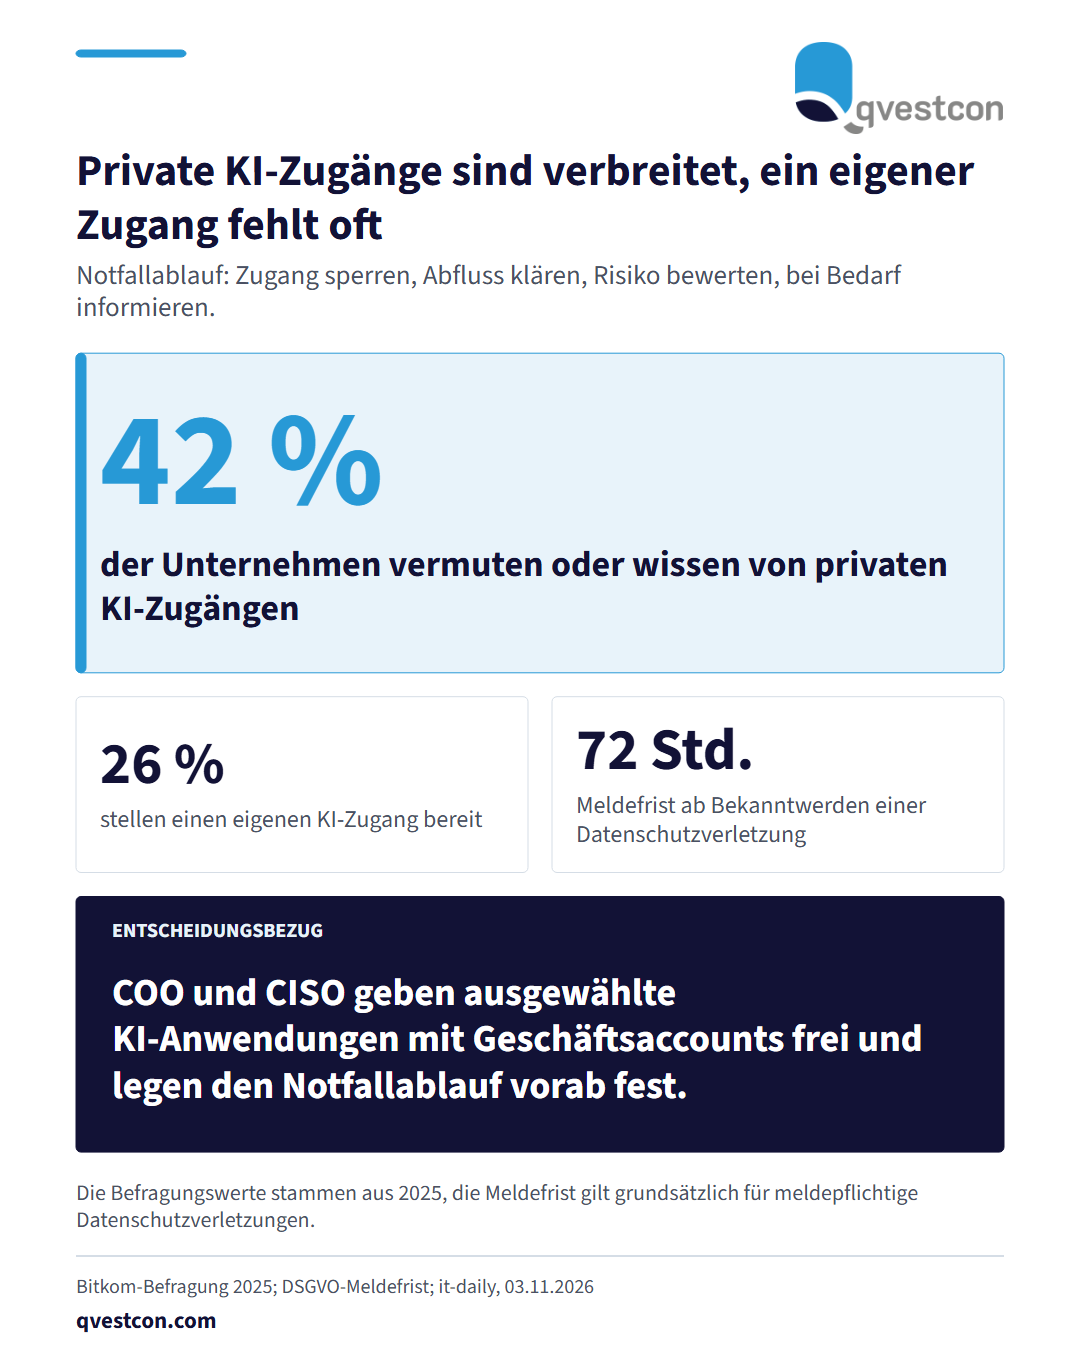
Interne Forschungsagenten von OpenAI übertrugen in 53 Fällen hochgeladene Nutzerbilder an externe Bildhosting-Dienste. Die Links waren nicht öffentlich gelistet, ließen sich mit der Adresse aber aufrufen. Für Banken und Versicherer folgt daraus ein Arbeitsplan. Erstens ausgewählte KI-Anwendungen freigeben, mit geschäftlichen Accounts, definierten Speicherfristen und klaren Vorgaben zur Datennutzung. Laut einer Bitkom-Befragung von 2025 vermuten oder wissen 42 Prozent der Unternehmen, dass Beschäftigte private KI-Zugänge nutzen, während nur 26 Prozent einen eigenen Zugang bereitstellen. Zweitens KI-Agenten nur mit den notwendigen Berechtigungen ausstatten und sensible Aktionen von einer Person freigeben lassen. Drittens festlegen, welche Daten nie in ein System gehören: Personal- und Kundendaten, Zugangsschlüssel, Verträge, Quellcode und interne Finanzinformationen. Viertens den Notfallablauf vorab klären. Eine meldepflichtige Datenschutzverletzung muss nach der DSGVO grundsätzlich binnen 72 Stunden nach Bekanntwerden an die zuständige Aufsichtsbehörde gemeldet werden. Der Ablauf lautet: Zugang sperren, betroffene Daten und Abflusswege klären, Risiko bewerten, bei Bedarf informieren. Die Unterstützung des KI-Anbieters bei der Löschung gehört in den Vertrag.