
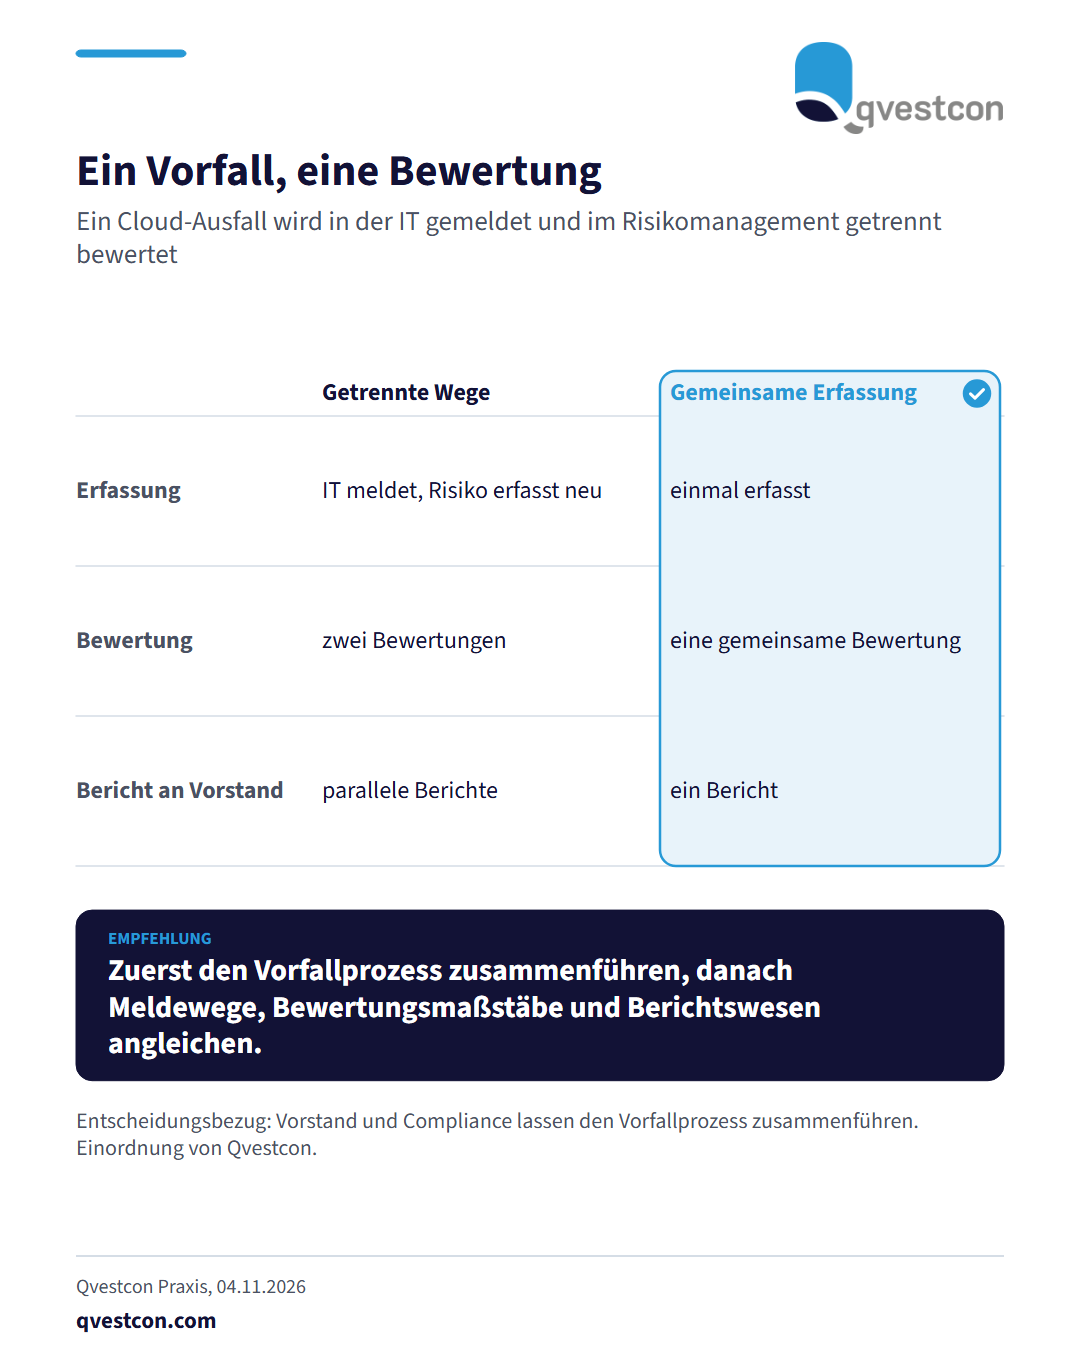
Die europäische Bankenaufsichtsbehörde EBA verlangt von Banken, die Vorgaben der Verordnung über die digitale operationale Resilienz (DORA) und das Management operationeller Risiken enger zu verzahnen. Nach der EBA-Leitlinie sollen Institute parallele Berichte vermeiden und eine einheitliche Risikosicht samt gemeinsamer Steuerung schaffen. Reporting, Validierung, Revision und Daten-Governance werden zu Kernelementen des Rahmenwerks für operationelle Risiken. Ein Beispiel zeigt das Problem: Eine Bank erlebt einen schwerwiegenden Cloud-Ausfall, die IT meldet den Vorfall nach DORA, und das Team für operationelle Risiken bewertet die Auswirkungen getrennt. Es fehlt die gemeinsame Sicht. Als Vorgehen bietet sich an: Erstens einen Vorfall nur einmal erfassen und für beide Zwecke nutzen. Zweitens Meldewege und Bewertungsmaßstäbe von IT und Risikomanagement angleichen. Drittens ein gemeinsames Berichtswesen für Vorstand und Aufsicht aufbauen. Umgesetzt ist das, wenn für denselben Vorfall nur noch eine Bewertung vorliegt. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank hat sich bewährt, zuerst den Vorfallprozess zusammenzuführen, bevor Berichte und Kennzahlen angepasst werden. Das ist die Einordnung von Qvestcon.