
Zum Inhalt springen
Kostenloses ErstgesprächErstgespräch

Qvestcon News

Fernzugriffe auf Steue­rungs­tech­nik in drei Schritten sichern

In der Nacht auf den 2. November stellten Angreifer in Dutzenden belgischen Supermärkten die Kühl- und Gefrier­an­la­gen aus der Ferne auf Abtaumodus mit einer Soll­tem­pe­ra­tur von 50 Grad Celsius. Eine einzige Filiale verlor Ware im Wert von rund 100.000 €. Der Autor eines Gastbeitrags verweist auf frühere Fälle in Wasserwerken, bei einer Pipeline und in einem Heizkraftwerk und sieht dieselbe Ursache: fehlende zweite Faktoren, Stan­dard­pass­wör­ter und nie deaktivierte War­tungs­zu­gänge. Er kommt von einem Anbieter für Iden­ti­täts­ma­nage­ment; die Einordnung ist seine Sicht. Die drei vor­ge­schla­ge­nen Schritte lassen sich auf Gebäu­de­tech­nik, Rechenzentren und Filialen von Banken und Versicherern übertragen. Erstens: Erfassen Sie alle Fernzugriffe auf Steue­rungs­tech­nik, darunter Hersteller-Clouds, Fern­war­tungs­kon­ten und alte War­tungs­ver­träge. Zweitens: Schalten Sie vor jeden Fernzugriff eine Iden­ti­täts­schicht mit Multi-Faktor-Authen­ti­fi­zie­rung, rol­len­ba­sier­ten Rechten, Sit­zungs­pro­to­koll und zeitlich begrenztem Zugang. Drittens: Behandeln Sie die NIS2-Richtlinie (EU-Richtlinie zur Netz- und Infor­ma­ti­ons­si­cher­heit) als Vorgabe für die Architektur und nicht als Doku­men­ta­ti­ons­übung. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank beginnt die Bestands­auf­nahme am schnellsten mit den War­tungs­ver­trä­gen der Facility-Dienstleister.

Weitere

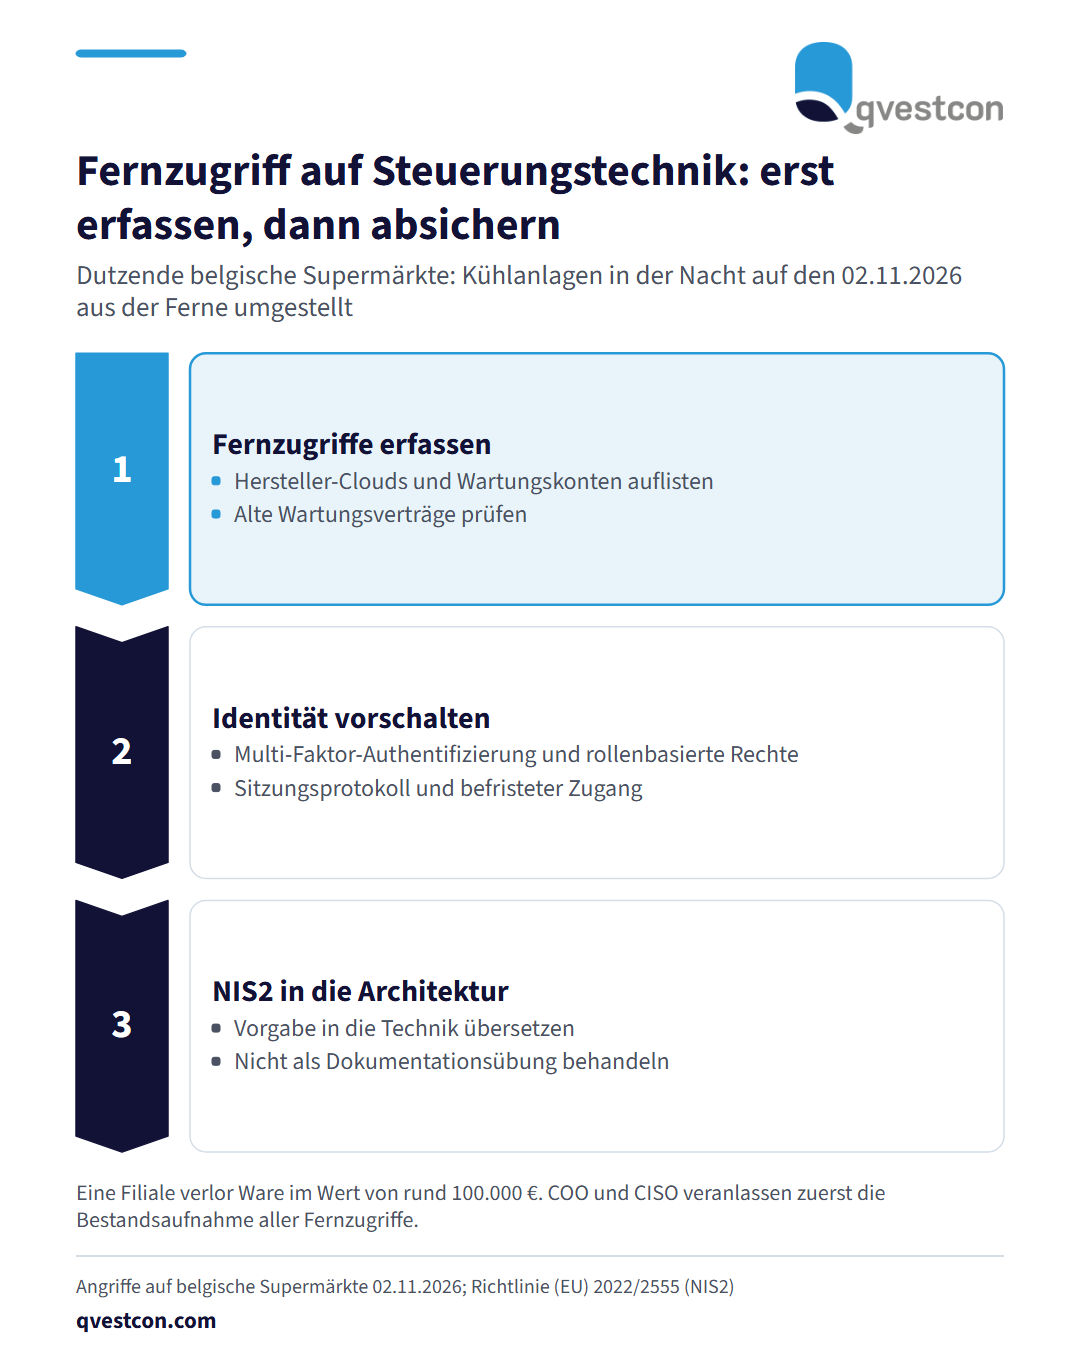
Vorgehensmodell in drei Phasen: Fernzugriffe erfassen, Identitätsschicht vorschalten, NIS2 als Architekturvorgabe verankern.

In der Nacht auf den 2. November stellten Angreifer in Dutzenden belgischen Supermärkten die Kühl- und Gefrier­an­la­gen aus der Ferne auf Abtaumodus mit einer Soll­tem­pe­ra­tur von 50 Grad Celsius. Eine einzige Filiale verlor Ware im Wert von rund 100.000 €. Der Autor eines Gastbeitrags verweist auf frühere Fälle in Wasserwerken, bei einer Pipeline und in einem Heizkraftwerk und sieht dieselbe Ursache: fehlende zweite Faktoren, Stan­dard­pass­wör­ter und nie deaktivierte War­tungs­zu­gänge. Er kommt von einem Anbieter für Iden­ti­täts­ma­nage­ment; die Einordnung ist seine Sicht. Die drei vor­ge­schla­ge­nen Schritte lassen sich auf Gebäu­de­tech­nik, Rechenzentren und Filialen von Banken und Versicherern übertragen. Erstens: Erfassen Sie alle Fernzugriffe auf Steue­rungs­tech­nik, darunter Hersteller-Clouds, Fern­war­tungs­kon­ten und alte War­tungs­ver­träge. Zweitens: Schalten Sie vor jeden Fernzugriff eine Iden­ti­täts­schicht mit Multi-Faktor-Authen­ti­fi­zie­rung, rol­len­ba­sier­ten Rechten, Sit­zungs­pro­to­koll und zeitlich begrenztem Zugang. Drittens: Behandeln Sie die NIS2-Richtlinie (EU-Richtlinie zur Netz- und Infor­ma­ti­ons­si­cher­heit) als Vorgabe für die Architektur und nicht als Doku­men­ta­ti­ons­übung. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank beginnt die Bestands­auf­nahme am schnellsten mit den War­tungs­ver­trä­gen der Facility-Dienstleister.

Ori­gi­nal­quelle: it-daily →

Teilen

Diese Einordnung bezieht sich auf die verlinkte Ori­gi­nal­quelle. Sie ist keine Rechts­be­ra­tung im Einzelfall.

Kostenloses Erstgespräch anfragen →

Weitere Meldungen in Weitere · alle Qvestcon-News