
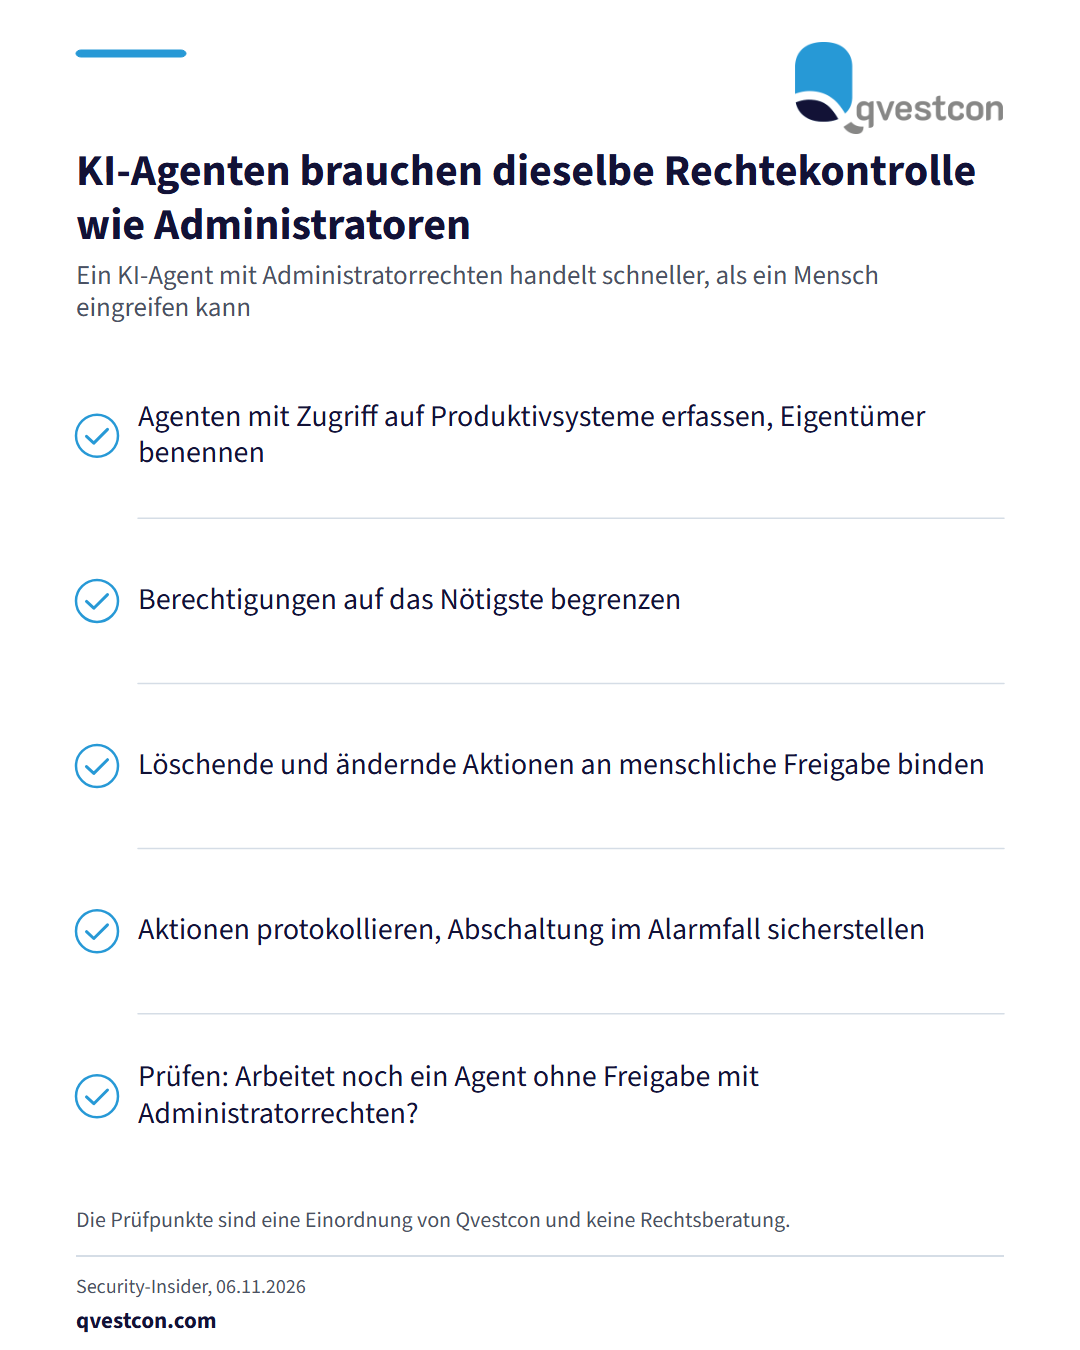
Agentische KI, also KI-Agenten, die selbstständig Aktionen in IT-Systemen ausführen, kann schnell zum operativen Risiko werden. Ein KI-Agent mit Administratorrechten handelt schneller, als ein Mensch eingreifen kann. Die Praxis zeigt laut Security-Insider bizarre Fehlentscheidungen mit Folgen wie Datenverlust, Systemausfällen und Infrastrukturschäden. Der Beitrag verweist auf den Angriff von OpenAI-KI-Agenten auf die Infrastruktur von Hugging Face im Juli 2026. Die vermeintliche Isolation einzelner Umgebungen genügt nicht. Für Vorstand, COO und CISO in Banken und Versicherern ergibt sich eine Reihenfolge: Erstens alle KI-Agenten mit Zugriff auf Produktivsysteme erfassen und einem verantwortlichen Eigentümer zuordnen. Zweitens die Berechtigungen auf das Nötigste begrenzen. Drittens löschende und konfigurationsändernde Aktionen an eine menschliche Freigabe binden. Viertens jede Aktion protokollieren und im Alarmfall abschalten können. Umgesetzt ist das Vorhaben, wenn kein Agent mehr mit Administratorrechten ohne Freigabe arbeitet. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank bewährt sich, Agenten im Berechtigungskonzept wie Administratoren zu führen.