
Zum Inhalt springen
Kostenloses ErstgesprächErstgespräch

Qvestcon News

Cyber­si­cher­heit ist Organpflicht: Was zu tun ist

Seit dem 6. Dezember 2025 gilt in Deutschland das NIS2-Umset­zungs­ge­setz. Es verankert Cyber­si­cher­heit im BSI-Gesetz (BSIG) als Lei­tungs­pflicht. Nach § 38 Abs. 1 BSIG liegen Umsetzung und Überwachung der Risi­ko­ma­nage­ment­maß­nah­men bei der Geschäfts­lei­tung. Für Banken und Versicherer ist zusätzlich das Verhältnis der BSIG-Pflichten zur europäischen Verordnung über die digitale operationale Resilienz im Finanzsektor (DORA) zu klären. Praktische Reihenfolge: 1. IT-Risikoanalyse: Welche Systeme sind für den Betrieb unverzichtbar, welche Daten besonders schutzwürdig, welche Dienstleister kritisch? Daraus ergeben sich die Schutz­prio­ri­tä­ten. 2. Berichtswesen: Regelmäßige, aus­sa­ge­kräf­tige Cyber-Risiko-Berichte an die Geschäfts­lei­tung. Erkennbar ist die Umsetzung daran, dass der Bericht Ent­schei­dun­gen auslöst und nicht nur abgelegt wird. 3. Dienstleister: Die Auswahl- und Über­wa­chungs­ver­ant­wor­tung bleibt bei der Geschäfts­lei­tung, auch wenn Prozesse ausgelagert sind. Verträge sollten Sicher­heits­stan­dards, Meldewege, Unter­stüt­zungs­leis­tun­gen und Daten­si­che­rung regeln. 4. Vorfallplan: Ein Incident Response Plan legt technische Sofort­maß­nah­men, Prioritäten, Kommunikation mit Behörden, Kunden und Geschäfts­part­nern fest. Für erhebliche Sicher­heits­vor­fälle sieht § 32 BSIG eine frühe Meldung binnen 24 Stunden und eine weitere binnen 72 Stunden nach Kennt­nis­er­lan­gung vor. Zustän­dig­kei­ten und Meldewege müssen daher vor dem Vorfall feststehen. 5. Nachweis und Schulung: Maßnahmen und ihre Wirk­sam­keits­kon­trolle werden dokumentiert. § 38 Abs. 3 BSIG verpflichtet Geschäfts­lei­tun­gen erfasster Einrichtungen zu regelmäßigen Schulungen. Ein Teil­nah­me­zer­ti­fi­kat belegt zunächst nur den Besuch. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank hat sich bewährt, diese fünf Schritte in einem prü­fungs­fes­ten Prozessmodell zusam­men­zu­füh­ren. Qvestcon und Markus Junge unterstützen mit einem prü­fungs­fes­ten Prozessmodell für Konzerne aus Ver­si­che­run­gen und Banken: mul­ti­man­dan­ten­fä­hig, mit VAG-konformer Spar­ten­tren­nung, aus 25 Jahren praktischer Betriebs­er­fah­rung.

DORA

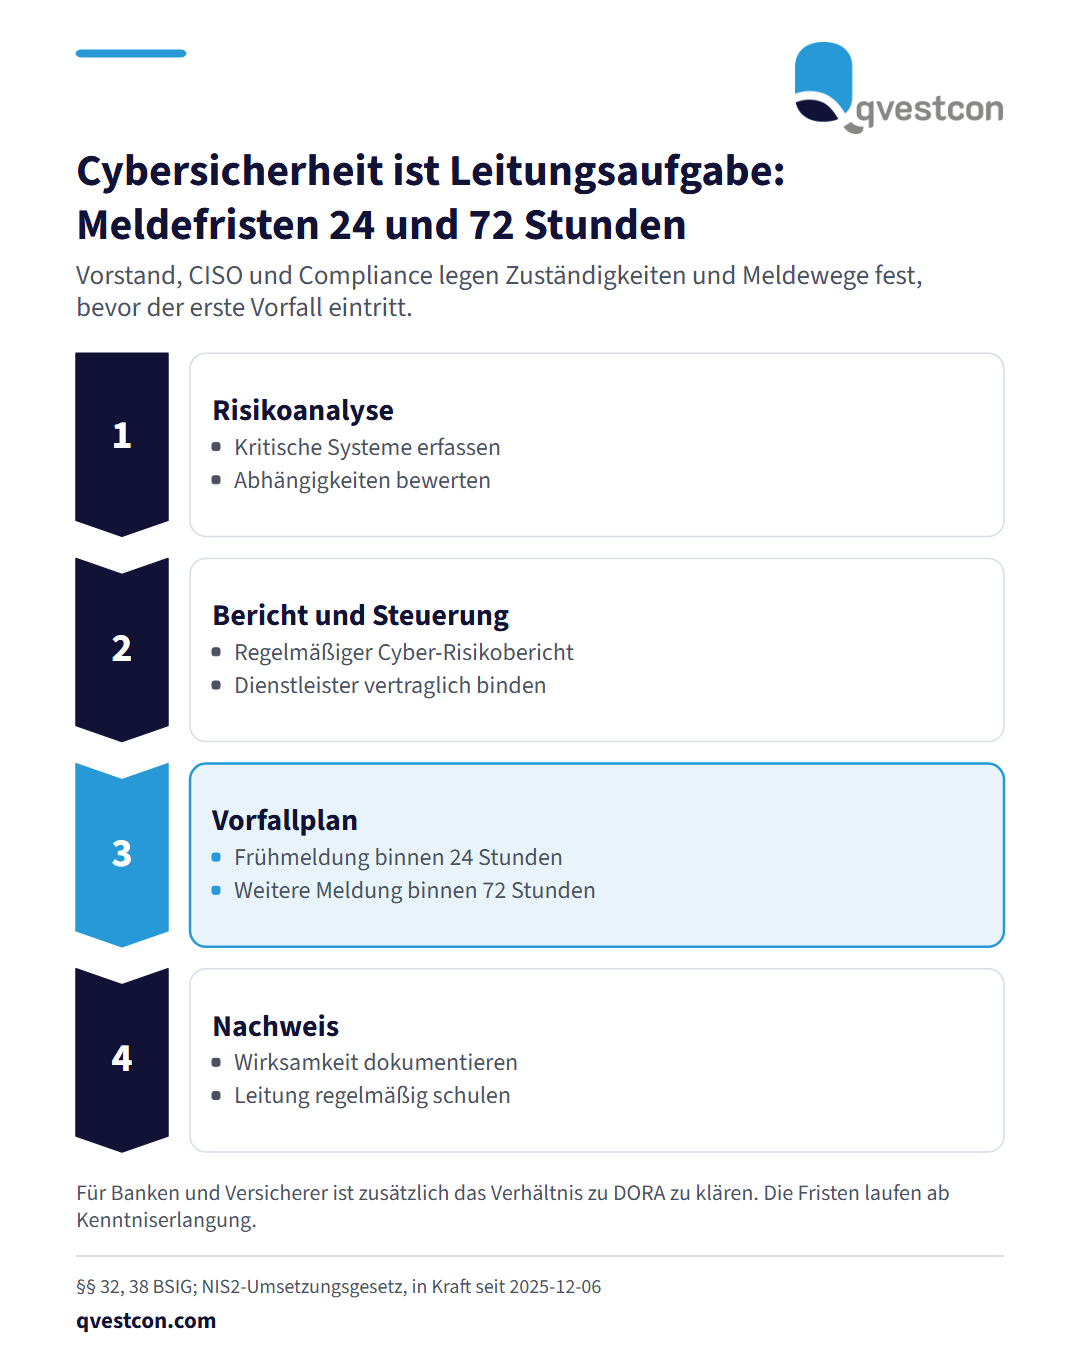
Vorgehensmodell in vier Schritten: Risikoanalyse, Bericht und Steuerung, Vorfallplan mit Frühmeldung binnen 24 Stunden und weiterer Meldung binnen 72 Stunden, Nachweis.

Seit dem 6. Dezember 2025 gilt in Deutschland das NIS2-Umset­zungs­ge­setz. Es verankert Cyber­si­cher­heit im BSI-Gesetz (BSIG) als Lei­tungs­pflicht. Nach § 38 Abs. 1 BSIG liegen Umsetzung und Überwachung der Risi­ko­ma­nage­ment­maß­nah­men bei der Geschäfts­lei­tung. Für Banken und Versicherer ist zusätzlich das Verhältnis der BSIG-Pflichten zur europäischen Verordnung über die digitale operationale Resilienz im Finanzsektor (DORA) zu klären. Praktische Reihenfolge: 1. IT-Risikoanalyse: Welche Systeme sind für den Betrieb unverzichtbar, welche Daten besonders schutzwürdig, welche Dienstleister kritisch? Daraus ergeben sich die Schutz­prio­ri­tä­ten. 2. Berichtswesen: Regelmäßige, aus­sa­ge­kräf­tige Cyber-Risiko-Berichte an die Geschäfts­lei­tung. Erkennbar ist die Umsetzung daran, dass der Bericht Ent­schei­dun­gen auslöst und nicht nur abgelegt wird. 3. Dienstleister: Die Auswahl- und Über­wa­chungs­ver­ant­wor­tung bleibt bei der Geschäfts­lei­tung, auch wenn Prozesse ausgelagert sind. Verträge sollten Sicher­heits­stan­dards, Meldewege, Unter­stüt­zungs­leis­tun­gen und Daten­si­che­rung regeln. 4. Vorfallplan: Ein Incident Response Plan legt technische Sofort­maß­nah­men, Prioritäten, Kommunikation mit Behörden, Kunden und Geschäfts­part­nern fest. Für erhebliche Sicher­heits­vor­fälle sieht § 32 BSIG eine frühe Meldung binnen 24 Stunden und eine weitere binnen 72 Stunden nach Kennt­nis­er­lan­gung vor. Zustän­dig­kei­ten und Meldewege müssen daher vor dem Vorfall feststehen. 5. Nachweis und Schulung: Maßnahmen und ihre Wirk­sam­keits­kon­trolle werden dokumentiert. § 38 Abs. 3 BSIG verpflichtet Geschäfts­lei­tun­gen erfasster Einrichtungen zu regelmäßigen Schulungen. Ein Teil­nah­me­zer­ti­fi­kat belegt zunächst nur den Besuch. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank hat sich bewährt, diese fünf Schritte in einem prü­fungs­fes­ten Prozessmodell zusam­men­zu­füh­ren. Qvestcon und Markus Junge unterstützen mit einem prü­fungs­fes­ten Prozessmodell für Konzerne aus Ver­si­che­run­gen und Banken: mul­ti­man­dan­ten­fä­hig, mit VAG-konformer Spar­ten­tren­nung, aus 25 Jahren praktischer Betriebs­er­fah­rung.

Ori­gi­nal­quelle: it-daily →

Diese Einordnung bezieht sich auf die verlinkte Ori­gi­nal­quelle. Sie ist keine Rechts­be­ra­tung im Einzelfall.

Kostenloses Erstgespräch anfragen →

Weitere Meldungen in DORA · alle Qvestcon-News