
Zum Inhalt springen
Kostenloses ErstgesprächErstgespräch

Qvestcon News

Wann haften Vorstände persönlich bei Cyberrisiken?

Cyberrisiken entwickeln sich für Unternehmen zunehmend zu exis­ten­zi­el­len Bedrohungen. Cyber­si­cher­heit und digitale Resilienz zählen deshalb zu den gesetzlichen Organ­pflich­ten von Geschäfts­füh­rern und Vorständen. Bei Pflicht­ver­let­zun­gen können Organ­mit­glie­der persönlich haften. Für Banken, Versicherer und Finanz­dienst­leis­ter folgt daraus ein praktischer Ablauf. Erstens lässt sich der Vorstand den Stand der Cyberabwehr regelmäßig von CISO und IT berichten. Zweitens werden Zustän­dig­kei­ten für IT, Infor­ma­ti­ons­si­cher­heit und Compliance schriftlich festgelegt. Drittens wird jede Entscheidung zu Cyberrisiken mit Beschluss und benanntem Ver­ant­wort­li­chen dokumentiert. Umgesetzt ist das, wenn der Vorstand zu jedem offenen Cyberrisiko den Ver­ant­wort­li­chen und den Beschluss nennen kann. Bei der Umstellung auf Post-Quanten-Kryptografie, also Ver­schlüs­se­lung, die auch Quan­ten­com­pu­tern standhalten soll, bestimmen die Fristen von BSI und EU, der Schutzbedarf der Daten und die Produktzyklen der Anbieter den Takt. Prüfen Sie dafür zuerst, welche Daten langfristig vertraulich bleiben müssen.

Cyber

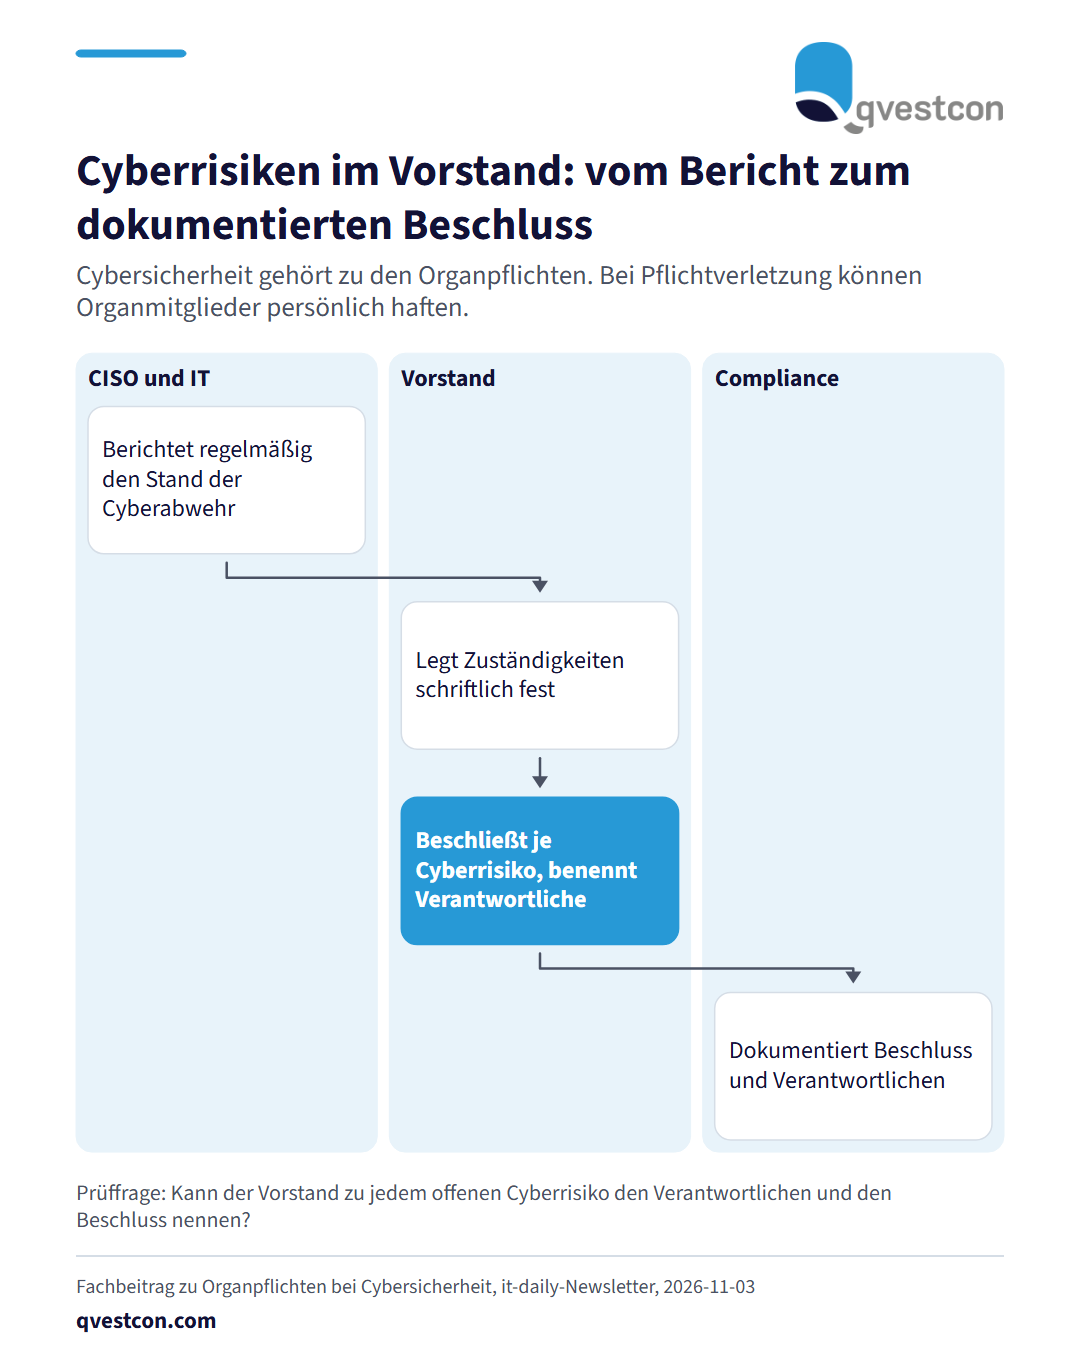
Ablaufdiagramm mit drei Rollen: CISO und IT berichten den Stand der Cyberabwehr, der Vorstand legt Zuständigkeiten fest und beschließt je Cyberrisiko, Compliance dokumentiert Beschluss und Verantwortlichen.

Cyberrisiken entwickeln sich für Unternehmen zunehmend zu exis­ten­zi­el­len Bedrohungen. Cyber­si­cher­heit und digitale Resilienz zählen deshalb zu den gesetzlichen Organ­pflich­ten von Geschäfts­füh­rern und Vorständen. Bei Pflicht­ver­let­zun­gen können Organ­mit­glie­der persönlich haften. Für Banken, Versicherer und Finanz­dienst­leis­ter folgt daraus ein praktischer Ablauf. Erstens lässt sich der Vorstand den Stand der Cyberabwehr regelmäßig von CISO und IT berichten. Zweitens werden Zustän­dig­kei­ten für IT, Infor­ma­ti­ons­si­cher­heit und Compliance schriftlich festgelegt. Drittens wird jede Entscheidung zu Cyberrisiken mit Beschluss und benanntem Ver­ant­wort­li­chen dokumentiert. Umgesetzt ist das, wenn der Vorstand zu jedem offenen Cyberrisiko den Ver­ant­wort­li­chen und den Beschluss nennen kann. Bei der Umstellung auf Post-Quanten-Kryptografie, also Ver­schlüs­se­lung, die auch Quan­ten­com­pu­tern standhalten soll, bestimmen die Fristen von BSI und EU, der Schutzbedarf der Daten und die Produktzyklen der Anbieter den Takt. Prüfen Sie dafür zuerst, welche Daten langfristig vertraulich bleiben müssen.

Ori­gi­nal­quelle: newsletter_it-daily →

Diese Einordnung bezieht sich auf die verlinkte Ori­gi­nal­quelle. Sie ist keine Rechts­be­ra­tung im Einzelfall.

Kostenloses Erstgespräch anfragen →

Weitere Meldungen in Cyber · alle Qvestcon-News