
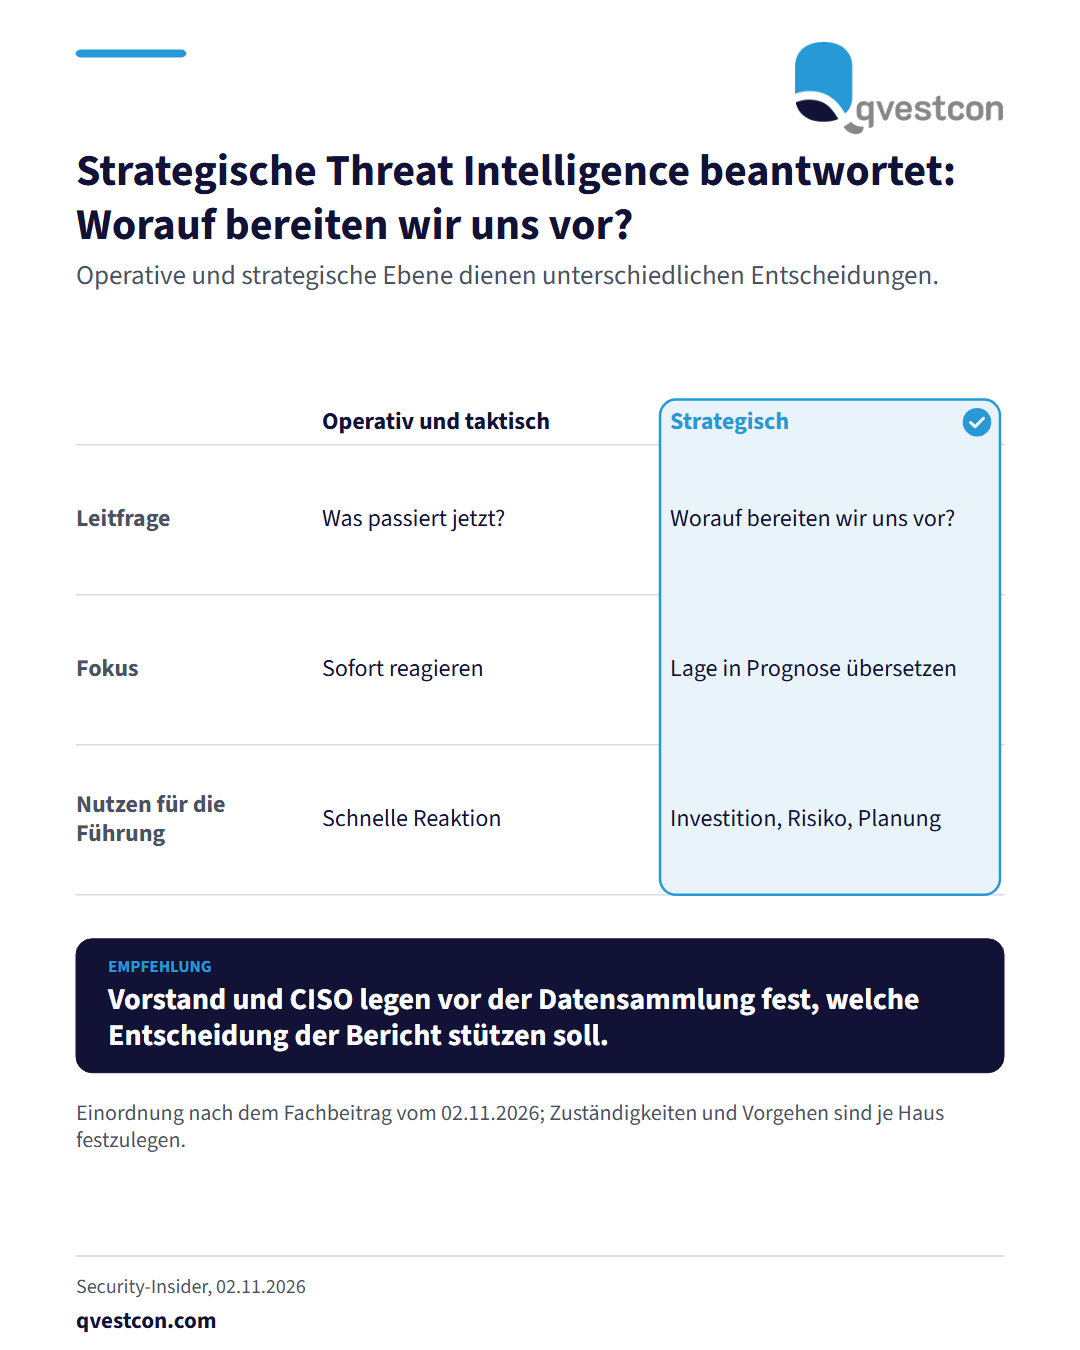
Strategische Threat Intelligence beantwortet die Frage, worauf sich ein Haus vorbereiten muss. Operative und taktische Threat Intelligence erkennen dagegen unmittelbare Bedrohungen und lösen die Reaktion aus. Für Vorstand, CISO und Compliance in Banken und Versicherern zählt die strategische Ebene bei drei Entscheidungen: langfristige Sicherheitsinvestitionen, Ressourcenplanung und Risikoentscheidungen. Rohdaten reichen dafür nicht aus. Fakten und Indikatoren werden erst wertvoll, wenn Recherche und Analyse sie aus mehreren Quellen einordnen. Zu diesen Quellen zählen offen zugängliche Informationen (OSINT), kommerzielle Feeds und weitere Informationsquellen. So gehen Sie vor: 1. Legen Sie fest, welche Entscheidung die Bedrohungslage im nächsten Planungszyklus stützen soll. 2. Prüfen Sie, ob Ihre heutigen Berichte Daten, Analyse und Kontext zusammenführen oder nur Indikatoren auflisten. 3. Ordnen Sie jedem Bericht einen Empfänger zu, der damit eine Investition oder ein Risiko bewertet. Bei unseren Kunden aus Versicherung und Bank hat sich bewährt, die Entscheidungsfrage vor der Datensammlung festzulegen. Qvestcon und Markus Junge unterstützen Häuser dabei, solche Berichtswege in die laufende Prüfungsplanung einzubinden.