
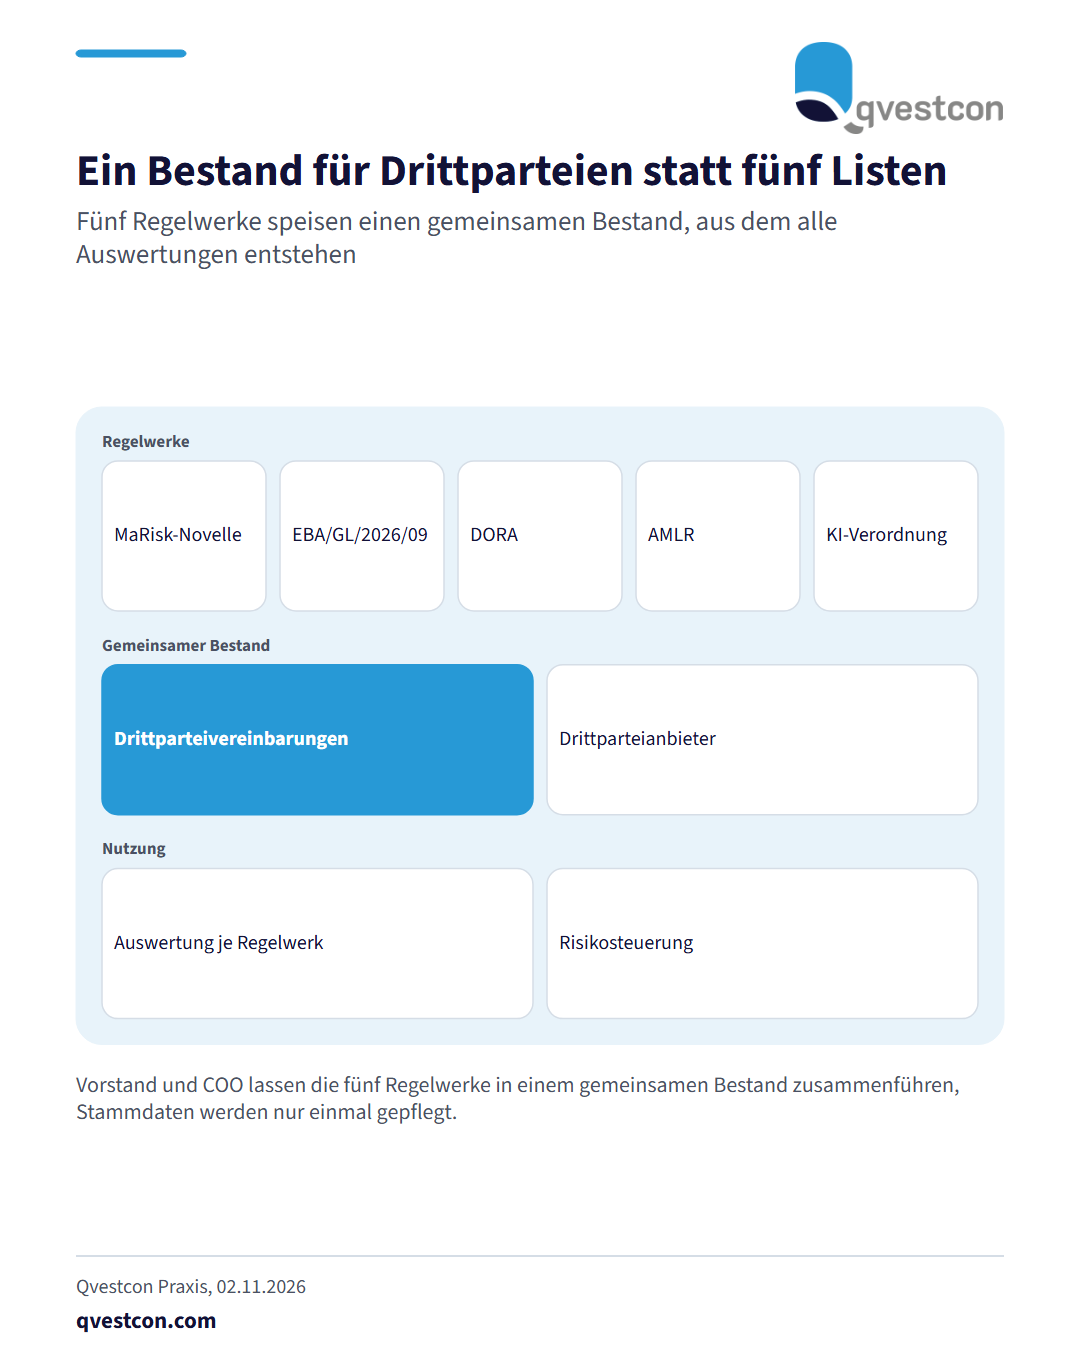
Anforderungen an das Management von Drittparteien kommen aus vielen Regelwerken: der MaRisk-Novelle, EBA/GL/2026/09, DORA, der EU-Geldwäscheverordnung (AMLR) und der KI-Verordnung. Wer jedes Regelwerk getrennt umsetzt, pflegt schnell mehrere Listen mit denselben Daten. Der praktische Weg ist ein gemeinsamer Bestand für Drittparteivereinbarungen und Drittparteianbieter. Vorgehen in vier Schritten: Erstens listen Risikomanagement und Compliance alle Regelwerke mit Drittparteibezug auf. Zweitens werden die geforderten Datenfelder zusammengeführt, sodass Stammdaten eines Dienstleisters nur einmal gepflegt werden. Drittens verknüpft das Haus jeden Vertrag mit dem zugehörigen Anbieter. Viertens werden alle Auswertungen je Regelwerk aus diesem einen Bestand gezogen. Umgesetzt ist das, wenn eine Änderung am Vertrag oder am Anbieter in jeder Auswertung sichtbar wird, ohne dass eine zweite Liste nachgeführt werden muss. Damit lassen sich Risiken über Vertrags- und Lieferantenlandschaft früh erkennen und steuern. Eingebettet in ein ganzheitliches Management nichtfinanzieller Risiken entsteht ein Baustein, den Vorstand, COO und Compliance gemeinsam nutzen. Bei unseren Kunden aus Versicherung und Bank hat sich bewährt, mit dem Regelwerk zu beginnen, das die meisten Datenfelder verlangt.