
Zum Inhalt springen
Kostenloses ErstgesprächErstgespräch

Qvestcon News

Notfallplan erproben: Cyber-Resilienz statt nur Schutz

Technischer Schutz allein reicht nicht, wenn der Notfall nie geübt wurde. Laut Bitkom-Studie „Wirt­schafts­schutz 2025“ stieg der Anteil des IT-Sicher­heits­bud­gets am gesamten IT-Budget von neun Prozent im Jahr 2022 auf 18 Prozent im Jahr 2025. Trotzdem verfügen nur sechs von zehn befragten Unternehmen über ein Not­fall­ma­nage­ment für Daten­dieb­stahl, Sabotage oder Indus­trie­spio­nage. Ein Versicherer weist in einem Fachbeitrag vom 1. September 2026 darauf hin, dass die hohen Schäden nicht im Lösegeld liegen. Nach dem Bun­des­la­ge­bild Cybercrime 2025 des Bun­des­kri­mi­nal­amts zahlen nur 7 Prozent der von Ransomware betroffenen Unternehmen überhaupt Lösegeld. Die Kosten entstehen durch wochenlange Betriebs­un­ter­bre­chun­gen, den Wiederanlauf, Repu­ta­ti­ons­schä­den und rechtliche Aus­ein­an­der­set­zun­gen. Daraus folgen vier praktische Schritte. Erstens: den doku­men­tier­ten Cyber Incident Response Plan in einer rea­li­täts­na­hen Krisenübung durchspielen. Zweitens: vorab festlegen, welche Systeme zuerst wie­der­her­ge­stellt werden und wie Kunden und Behörden informiert werden. Drittens: die Wie­der­her­stel­lung aus Backups tatsächlich testen. Viertens: Dienstleister und Lieferkette in das Risi­ko­ma­nage­ment einbeziehen. Der Beitrag verweist auf NIS2: Sicher­heits­maß­nah­men müssen nicht nur vorhanden sein, sondern nach­voll­zieh­bar dokumentiert und regelmäßig überprüft werden. Bei unseren Kunden aus Versicherung und Bank hat sich bewährt, Übung und Dokumentation in einem Zug zu erledigen. Das Ergebnis der Übung dient dann zugleich als Nachweis für die Prüfung.

Cyber

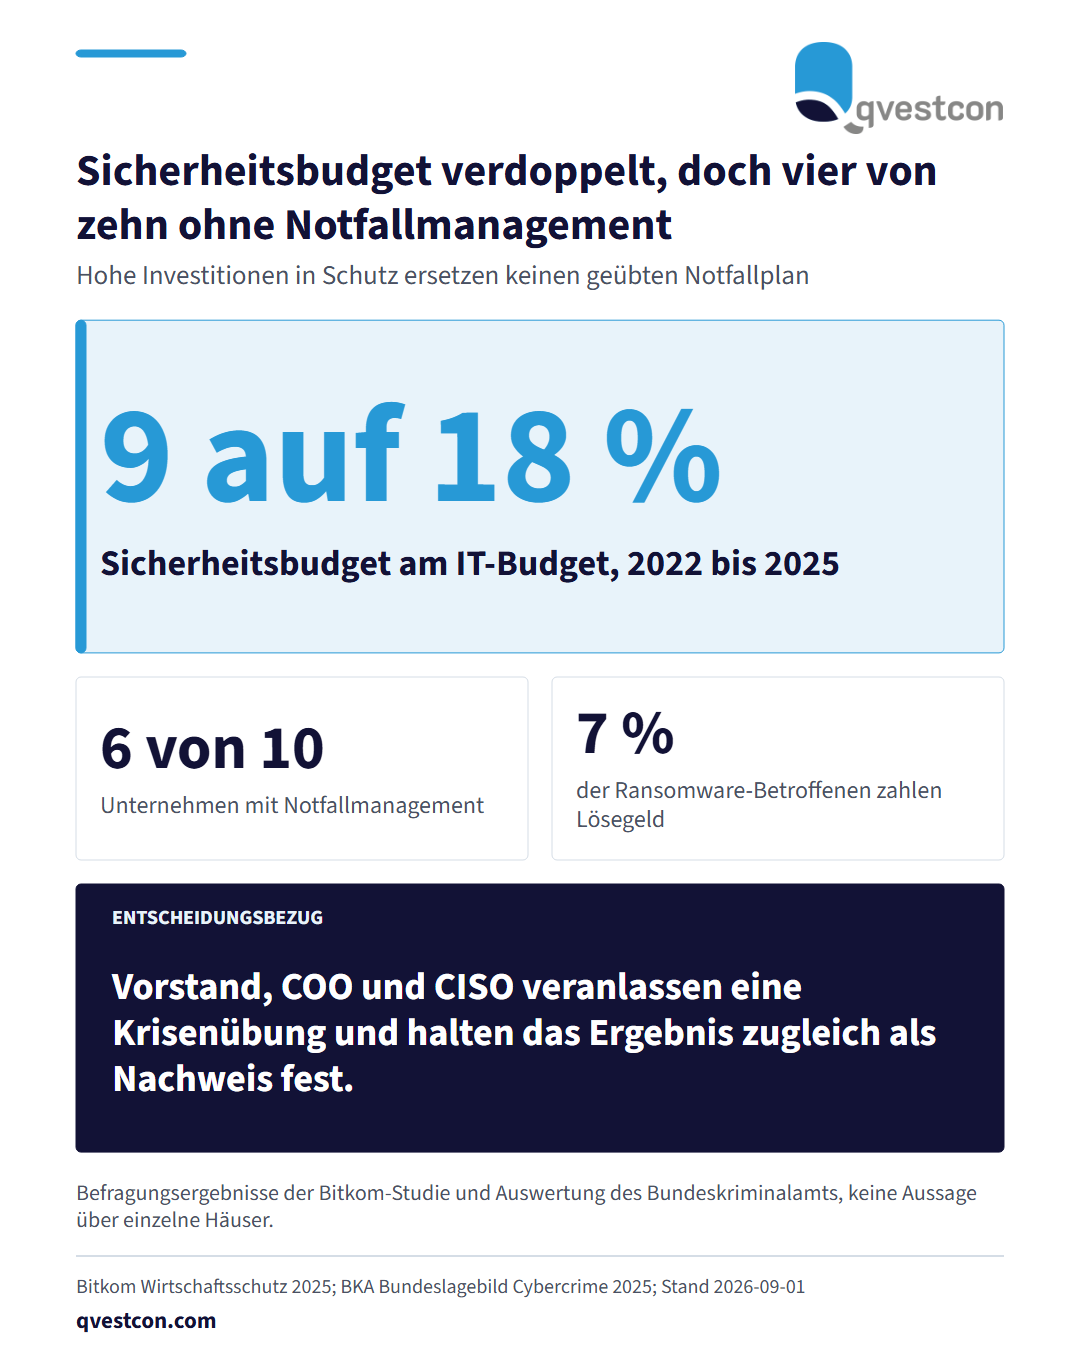
Drei Kernzahlen: Der Anteil des IT-Sicherheitsbudgets am IT-Budget stieg von 9 auf 18 Prozent. Nur 6 von 10 Unternehmen haben ein Notfallmanagement. Nur 7 Prozent der von Ransomware Betroffenen zahlen Lösegeld.

Technischer Schutz allein reicht nicht, wenn der Notfall nie geübt wurde. Laut Bitkom-Studie „Wirt­schafts­schutz 2025“ stieg der Anteil des IT-Sicher­heits­bud­gets am gesamten IT-Budget von neun Prozent im Jahr 2022 auf 18 Prozent im Jahr 2025. Trotzdem verfügen nur sechs von zehn befragten Unternehmen über ein Not­fall­ma­nage­ment für Daten­dieb­stahl, Sabotage oder Indus­trie­spio­nage. Ein Versicherer weist in einem Fachbeitrag vom 1. September 2026 darauf hin, dass die hohen Schäden nicht im Lösegeld liegen. Nach dem Bun­des­la­ge­bild Cybercrime 2025 des Bun­des­kri­mi­nal­amts zahlen nur 7 Prozent der von Ransomware betroffenen Unternehmen überhaupt Lösegeld. Die Kosten entstehen durch wochenlange Betriebs­un­ter­bre­chun­gen, den Wiederanlauf, Repu­ta­ti­ons­schä­den und rechtliche Aus­ein­an­der­set­zun­gen. Daraus folgen vier praktische Schritte. Erstens: den doku­men­tier­ten Cyber Incident Response Plan in einer rea­li­täts­na­hen Krisenübung durchspielen. Zweitens: vorab festlegen, welche Systeme zuerst wie­der­her­ge­stellt werden und wie Kunden und Behörden informiert werden. Drittens: die Wie­der­her­stel­lung aus Backups tatsächlich testen. Viertens: Dienstleister und Lieferkette in das Risi­ko­ma­nage­ment einbeziehen. Der Beitrag verweist auf NIS2: Sicher­heits­maß­nah­men müssen nicht nur vorhanden sein, sondern nach­voll­zieh­bar dokumentiert und regelmäßig überprüft werden. Bei unseren Kunden aus Versicherung und Bank hat sich bewährt, Übung und Dokumentation in einem Zug zu erledigen. Das Ergebnis der Übung dient dann zugleich als Nachweis für die Prüfung.

Ori­gi­nal­quelle: AXA XL, Fast Fast Forward →

Meldung teilen

Der Text enthält Titel, Kurzfassung, Quelle und den Link zu dieser Seite. Erst mit Ihrem Klick öffnet sich der gewählte Dienst; diese Seite sendet nichts an Dritte.

Diese Einordnung bezieht sich auf die verlinkte Ori­gi­nal­quelle. Sie ist keine Rechts­be­ra­tung im Einzelfall.

Kostenloses Erstgespräch anfragen →

Weitere Meldungen in Cyber · alle Qvestcon-News