
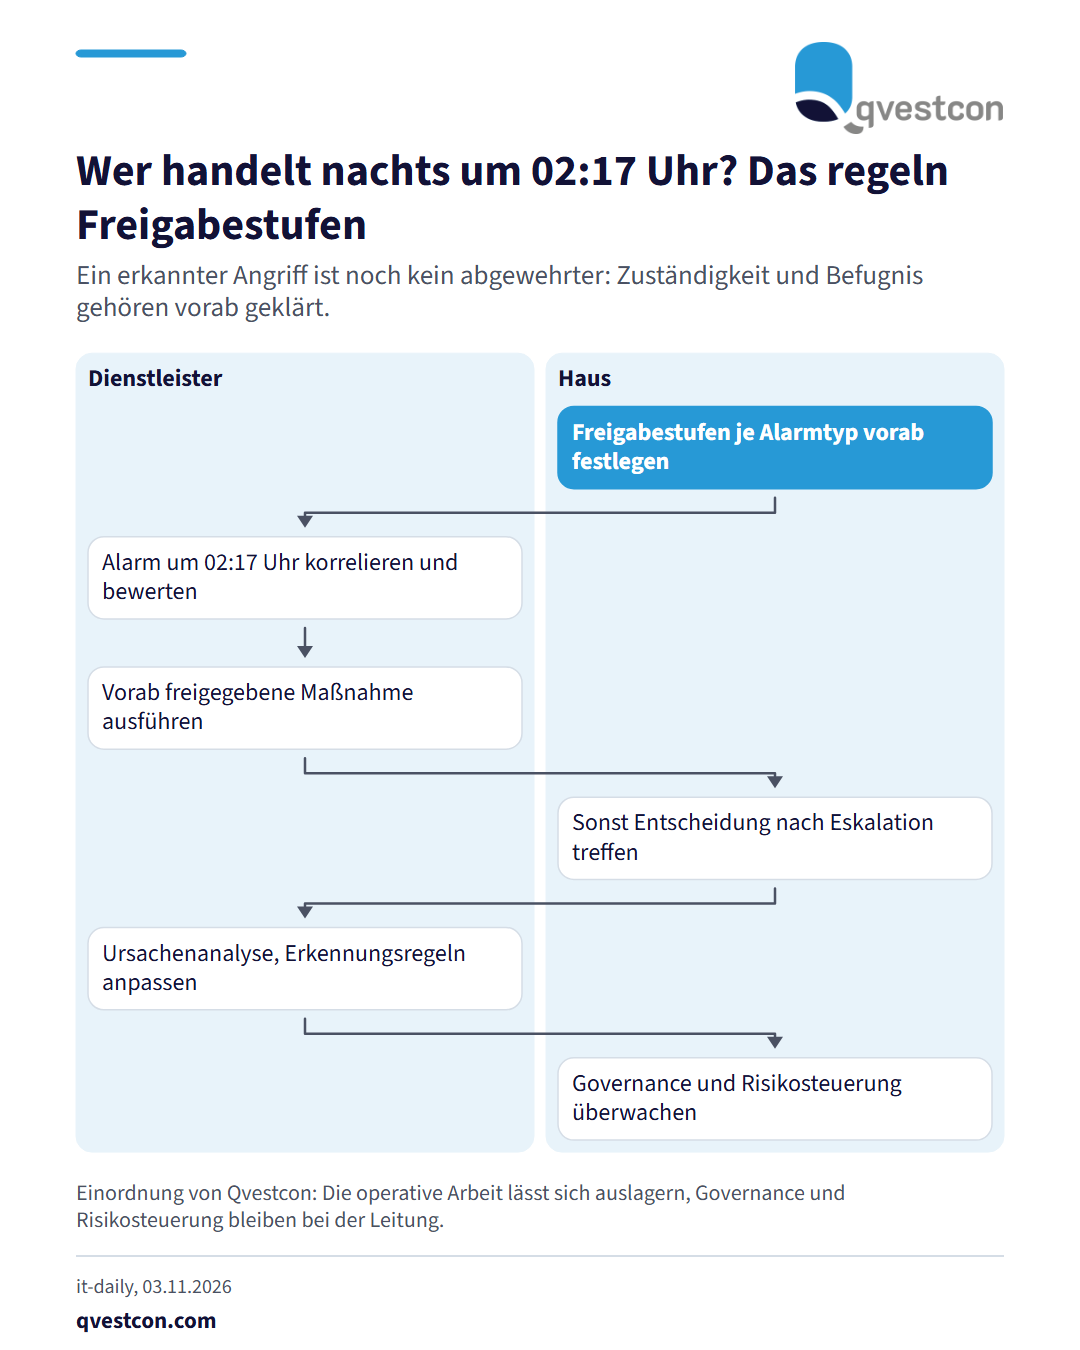
Ob ein Dienstleister MDR (Managed Detection and Response) oder Managed SOC (Security Operations Center) anbietet, sagt wenig über die Leistung. Die Bezeichnungen werden am Markt nicht einheitlich verwendet. Entscheidend ist die Verantwortungskette vom Alarm bis zur Nachbereitung. Banken und Versicherer sollten dazu vor Vertragsschluss fünf Dinge schriftlich klären. Erstens: Welche Systeme, Identitäten und Datenquellen werden überwacht und korreliert? Zweitens: Was geschieht tatsächlich rund um die Uhr, nur Monitoring und Alarmierung oder auch Analyse und Reaktion? Drittens: Wer bewertet und priorisiert einen Vorfall? Viertens: Welche Maßnahmen darf der Dienstleister ohne Rückfrage ausführen, etwa ein Konto sperren oder einen Endpoint isolieren? Fünftens: Was ist ausdrücklich ausgeschlossen? Die Quelle verweist darauf, dass das NIST empfiehlt, Rollen, Befugnisse und Kommunikationswege zu dokumentieren und Dritte vorab für bestimmte Maßnahmen zu autorisieren. Die operative Arbeit lässt sich auslagern. Governance und Risikosteuerung bleiben im Haus: Nach der NIS2-Systematik müssen Leitungsorgane Cybersecurity-Maßnahmen billigen und ihre Umsetzung überwachen. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank hat sich bewährt, die Freigabestufen als Anlage zum Dienstleistungsvertrag zu führen. Woran Sie die Umsetzung erkennen: Für jeden Alarmtyp steht fest, wer um 02:17 Uhr entscheidet und wer handelt. Die Ursachenanalyse und die Anpassung der Erkennungsregeln nach dem Vorfall sind Teil des Leistungsumfangs. Ein Erstgespräch mit Qvestcon und Markus Junge kann helfen, diese Zuständigkeiten für Ihr Haus zu ordnen.