
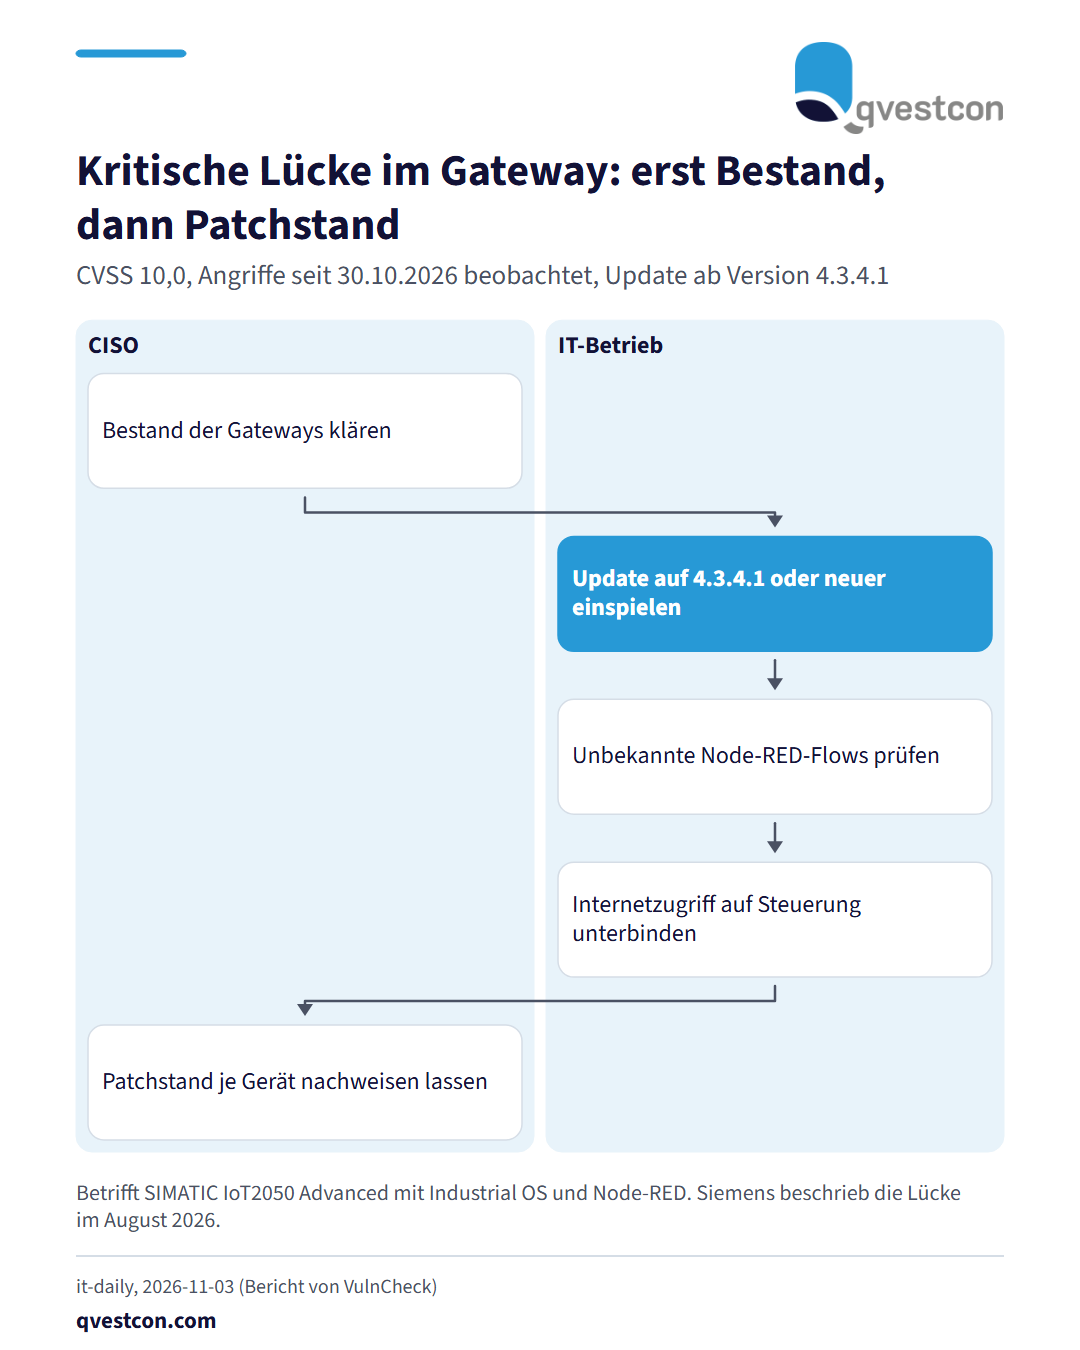
Angreifer nutzen eine kritische Sicherheitslücke in Industrie-Gateways vom Typ Siemens SIMATIC IoT2050 Advanced aus. Das berichtet VulnCheck, das seit dem 30. Oktober Angriffsversuche beobachtet. Die Lücke CVE-2026-58115 hat den höchsten CVSS-Wert von 10,0. Betroffen sind Geräte mit dem Betriebssystem Industrial OS und installiertem Node-RED, dessen HTTP-Schnittstelle keine Authentifizierung verlangt. Behoben ist die Lücke ab Version 4.3.4.1. Siemens hatte sie bereits im August 2026 beschrieben. Praktische Schritte für IT und CISO: 1. Bestand prüfen: Gibt es solche Gateways im eigenen Haus oder bei Dienstleistern? 2. Geräte auf Version 4.3.4.1 oder neuer aktualisieren. 3. Prüfen, ob unbekannte Node-RED-Flows angelegt wurden. Eine Hintertür bleibt laut VulnCheck auch nach einem Neustart erhalten. 4. Node-RED deinstallieren oder absichern, wie Siemens es empfiehlt, zum Beispiel mit HTTPS und Anmeldung. 5. Direkte Zugriffe aus dem Internet auf Steuerungssysteme unterbinden, wie es das BSI im Oktober empfohlen hat. Umgesetzt ist das, wenn der Bestand dokumentiert ist und jedes Gerät den Patchstand 4.3.4.1 oder höher nachweist.