
Zum Inhalt springen
Kostenloses ErstgesprächErstgespräch

Qvestcon News

Schützt MFA allein den Iden­ti­täts­le­bens­zy­klus?

Starke Passwörter und Mehrfaktor-Authen­ti­fi­zie­rung (MFA) allein reichen nicht aus. Das legt ein Whitepaper zum Iden­ti­täts­le­bens­zy­klus dar. Angreifer suchen den Einstieg oft an einer anderen Stelle als der Anmeldung: bei der Kon­to­er­stel­lung, während einer aktiven Sitzung oder beim Zurücksetzen eines Passworts. Wer MFA eingeführt hat, sollte deshalb den gesamten Lebenszyklus einer Identität prüfen. Praktischer Ablauf: Erstens die vier Stationen Kon­to­er­stel­lung, Anmeldung, Sitzung und Passwort-Rücksetzung als Prozess beschreiben. Zweitens je Station festhalten, wer sie verantwortet und welche Kontrolle greift. Drittens Stationen ohne Kontrolle in die Maß­nah­men­pla­nung des Infor­ma­ti­ons­si­cher­heits-Manage­ment­sys­tems (ISMS) übernehmen. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank zeigt sich die Lücke meist an den Übergängen zwischen den Stationen. Hinweis: Die Quelle ist ein gesponsertes Whitepaper, Anbietername und Produkt bleiben hier unerwähnt.

Weitere

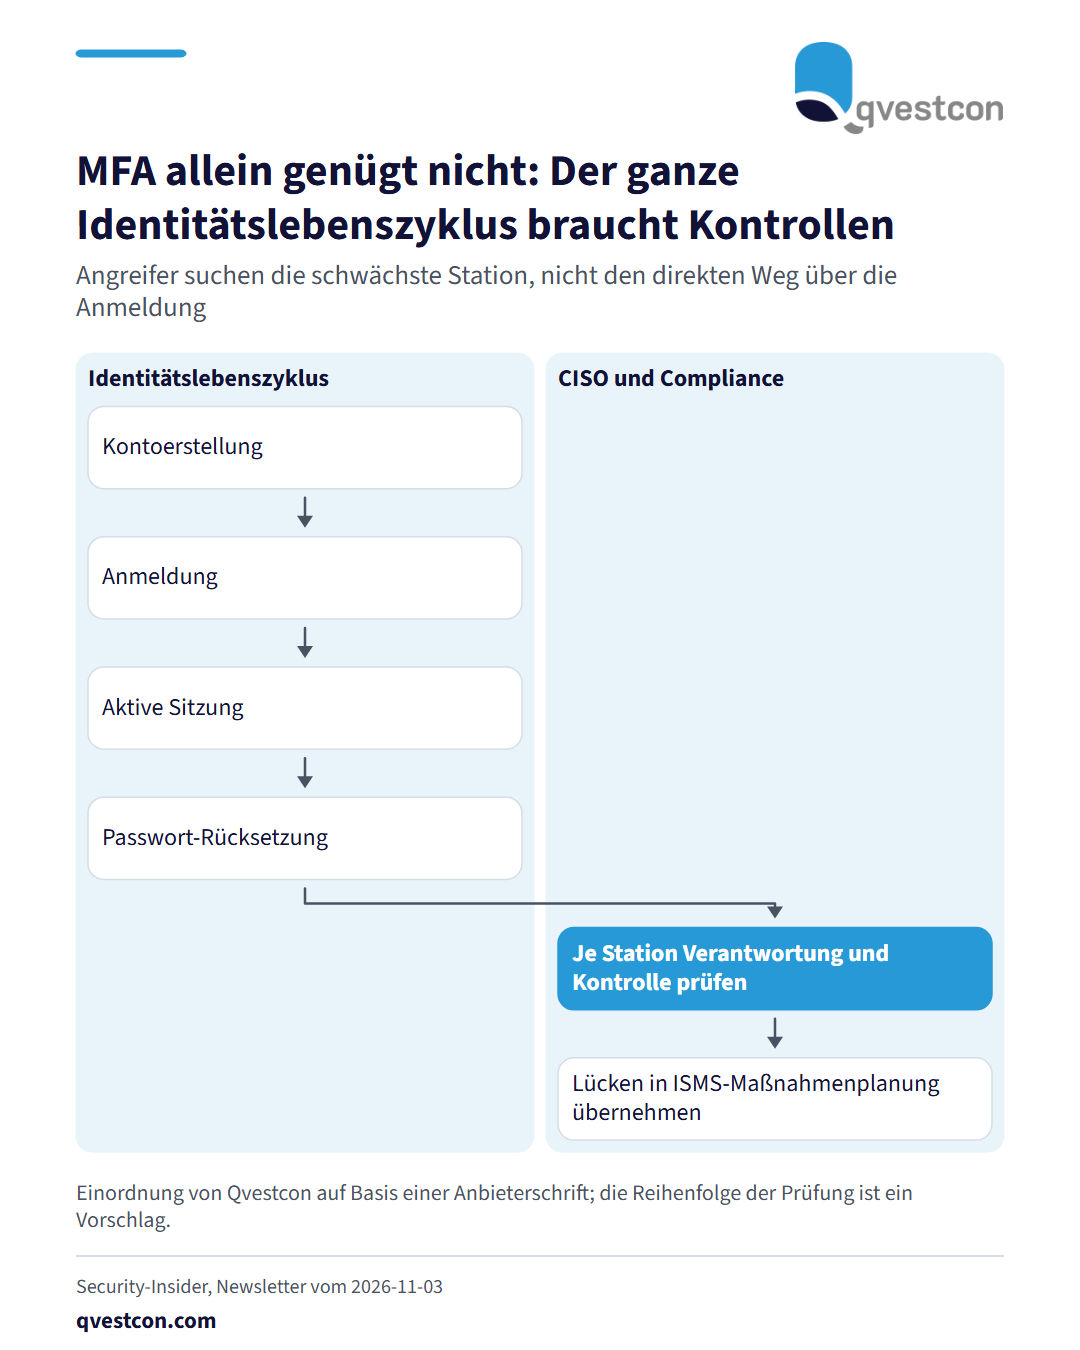
Ablaufgrafik mit zwei Bahnen. Oben die vier Stationen Kontoerstellung, Anmeldung, Sitzung und Passwort-Rücksetzung. Unten die Prüfung von Verantwortung und Kontrolle je Station und die Übernahme von Lücken in die ISMS-Maßnahmenplanung.

Starke Passwörter und Mehrfaktor-Authen­ti­fi­zie­rung (MFA) allein reichen nicht aus. Das legt ein Whitepaper zum Iden­ti­täts­le­bens­zy­klus dar. Angreifer suchen den Einstieg oft an einer anderen Stelle als der Anmeldung: bei der Kon­to­er­stel­lung, während einer aktiven Sitzung oder beim Zurücksetzen eines Passworts. Wer MFA eingeführt hat, sollte deshalb den gesamten Lebenszyklus einer Identität prüfen. Praktischer Ablauf: Erstens die vier Stationen Kon­to­er­stel­lung, Anmeldung, Sitzung und Passwort-Rücksetzung als Prozess beschreiben. Zweitens je Station festhalten, wer sie verantwortet und welche Kontrolle greift. Drittens Stationen ohne Kontrolle in die Maß­nah­men­pla­nung des Infor­ma­ti­ons­si­cher­heits-Manage­ment­sys­tems (ISMS) übernehmen. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank zeigt sich die Lücke meist an den Übergängen zwischen den Stationen. Hinweis: Die Quelle ist ein gesponsertes Whitepaper, Anbietername und Produkt bleiben hier unerwähnt.

Ori­gi­nal­quelle: Security-Insider →

Diese Einordnung bezieht sich auf die verlinkte Ori­gi­nal­quelle. Sie ist keine Rechts­be­ra­tung im Einzelfall.

Kostenloses Erstgespräch anfragen →

Weitere Meldungen in Weitere · alle Qvestcon-News