
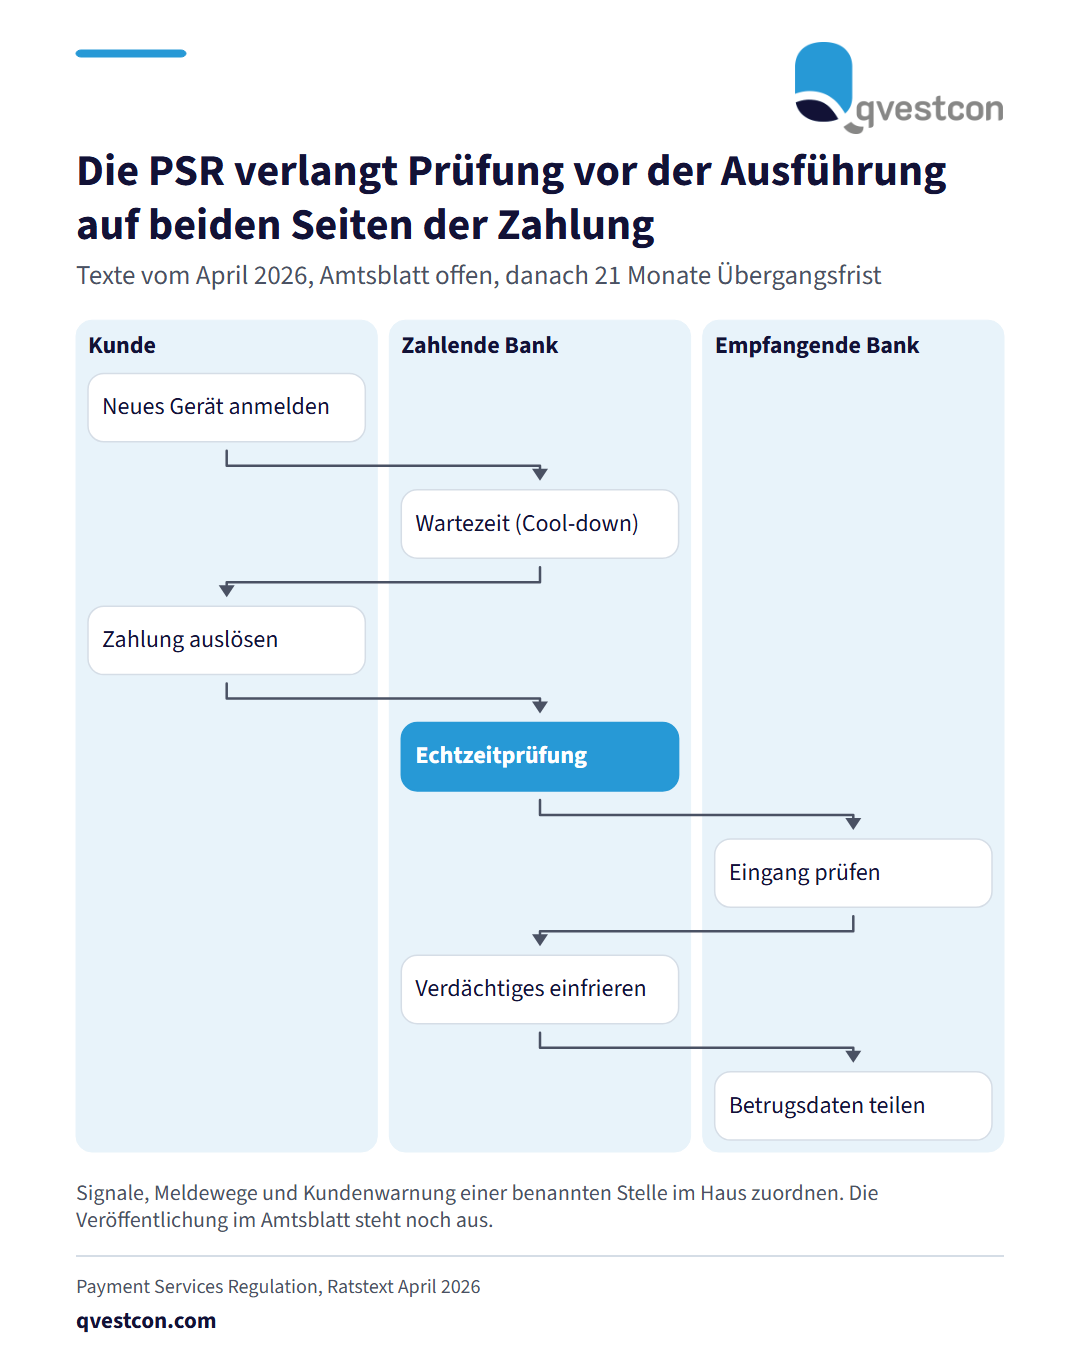
Die Payment Services Regulation (PSR) der EU verpflichtet Zahlungsdienstleister, Betrugsdaten untereinander zu teilen, eingehende Zahlungen zu prüfen und verdächtige Transaktionen einzufrieren. Der Rat hat die endgültigen Texte im April 2026 vorgelegt. Die Veröffentlichung im Amtsblatt steht aus. Die Übergangsfrist beträgt 21 Monate nach der Veröffentlichung. Der Beitrag nennt folgende Inhalte der Verordnung: - Das Transaktionsmonitoring in Echtzeit wird gesetzlich vorgeschrieben. Es gilt für das zahlende und für das empfangende Institut. - Für die Einrichtung neuer Geräte und die Erhöhung von Zahlungslimits ist eine Wartezeit vor der Aktivierung vorgesehen (Cool-down). - Ein Zahlungsdienstleister haftet für den Schaden, wenn er keine angemessenen Präventionsmechanismen betreibt. Der Anscheinsbeweis reicht nicht mehr aus, um Kunden grobe Fahrlässigkeit zu unterstellen. - Die Empfängerüberprüfung, der Abgleich von Name und IBAN vor der Autorisierung, gilt seit dem 9. Oktober 2025. Zur Größenordnung: EZB und EBA weisen für 2024 Betrugsschäden von 4,2 Milliarden Euro im Europäischen Wirtschaftsraum aus, nach 3,5 Milliarden Euro im Jahr davor. Offen ist laut Beitrag, wer den Datenaustausch in Deutschland organisiert. Eine nationale Koordinierungsstelle gibt es bisher nicht. Institute können vorab Merkmalskataloge, Normalisierungsregeln und Abstimmungen zum datenschutzrechtlichen Vorgehen vorbereiten. Unsere Einordnung für COO, Compliance und Betrugsprävention: Zuerst festhalten, welche Signale das Haus heute für Zahlende und Empfangende auswertet. Danach die Meldewege für Betrugsfälle und den Ablauf für Kundenwarnungen klären. Bei unseren Kunden hat sich bewährt, diese Aufgaben früh einer benannten Stelle im Haus zuzuordnen.