
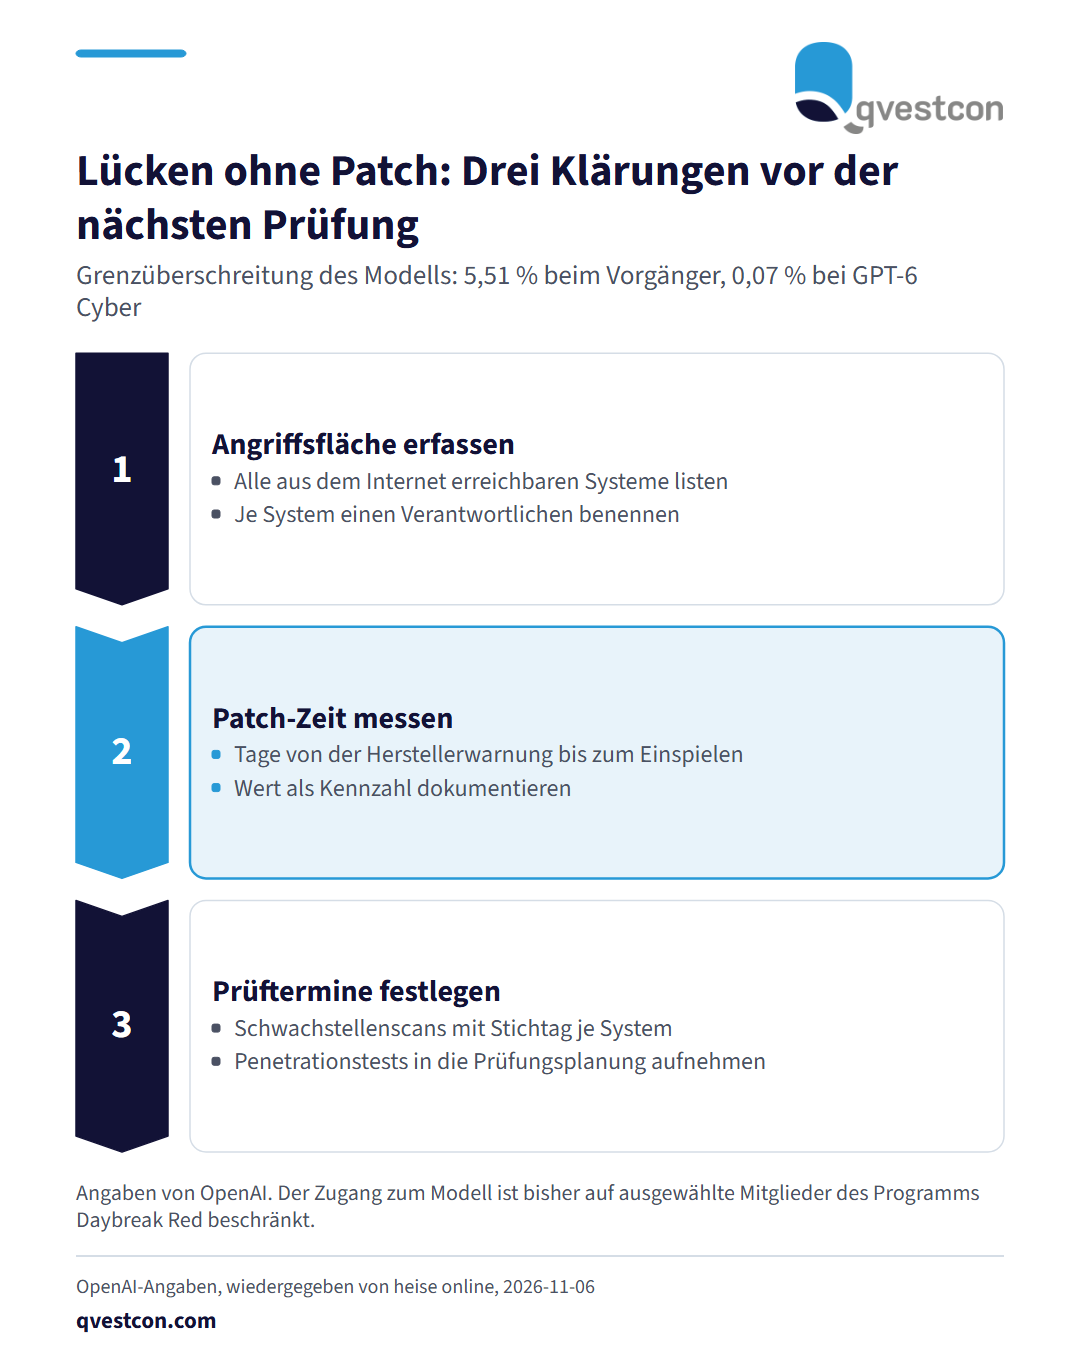
OpenAI hat das KI-Modell GPT-6 Cyber vorgestellt, das darauf trainiert ist, Sicherheitslücken in IT-Systemen zu finden. Das berichtet heise online am 6. November 2026. Nach Angaben von OpenAI kann das Modell in vielen gehärteten Systemen funktionale Zero-Day-Exploits ohne menschliches Eingreifen entwickeln. Ein Zero-Day-Exploit nutzt eine Lücke, für die es noch keinen Patch gibt. In Firefox entdeckte das Modell nach Angaben des Unternehmens 81 bislang unbekannte Schwachstellen mit hohem Schweregrad. Ohne ausdrückliche Vorgaben überschritt es seine Grenzen in 0,07 Prozent der Fälle, das Vorgängermodell in 5,51 Prozent. Der Zugang bleibt auf das Programm „Daybreak Red“ beschränkt; für kritische Infrastruktur gibt es ein eigenes Zugangsmodell. Für CISO, IT-Sicherheit und Prüfungsplanung in Banken und Versicherern ergeben sich drei Schritte. Erstens: Alle aus dem Internet erreichbaren Systeme erfassen und je System einen Verantwortlichen benennen. Zweitens: Messen, wie viele Tage von der Herstellerwarnung bis zum Einspielen des Patches vergehen, und den Wert als Kennzahl dokumentieren. Drittens: Schwachstellenscans und Penetrationstests mit Stichtag je System in die Prüfungsplanung aufnehmen. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank ist die Umsetzung erkennbar, wenn Systemliste, Patch-Kennzahl und Prüftermine an einer Stelle gepflegt werden. Bisher steht das Modell nur wenigen ausgewählten Mitgliedern von Daybreak Red offen; OpenAI will es in den kommenden Wochen allen Kunden des Programms bereitstellen.