
Zum Inhalt springen
Kostenloses ErstgesprächErstgespräch

Qvestcon News

Post-Quanten-Kryptografie: BSI nennt Fristen für RSA und ECC

Das Bundesamt für Sicherheit in der Infor­ma­ti­ons­tech­nik (BSI) nennt in der Technischen Richtlinie TR-02102-1 erstmals Ablaufdaten. Der alleinige Einsatz klassischer Schlüs­se­lei­ni­gung mit RSA oder ECC wird nur noch bis Ende 2031 empfohlen, bei sehr hohem Schutzbedarf bis Ende 2030. Klassische Signa­tur­ver­fah­ren haben Zeit bis Ende 2035. Der EU-Fahrplan sieht vor, dass die Mit­glied­staa­ten bis Ende 2026 mit der Umstellung beginnen und Anwendungen mit hohem Risiko bis Ende 2030 abgesichert sind. Das Aus­wahl­ver­fah­ren des ame­ri­ka­ni­schen Stan­dar­di­sie­rungs­in­sti­tuts NIST (neun Kandidaten in der dritten Runde seit dem 14. Mai 2026) ändert daran nichts, denn die tragenden Standards ML-DSA und SLH-DSA liegen seit August 2024 vor. Für die Praxis ergeben sich drei Schritte. Erstens ein Inventar aller eingesetzten Verfahren mit der Stelle, die für die Erneuerung zuständig ist. Zweitens eine Reihenfolge nach der Schutzdauer der Daten, denn Bestände mit zehnjähriger Ver­trau­lich­keit kommen zuerst. Drittens Zusagen zu quan­ten­si­che­ren Updates in Verträgen mit Laufzeiten über 2030 hinaus. Ein Inventar braucht in mittleren Orga­ni­sa­tio­nen mehrere Quartale. Bei unseren Kunden aus Versicherung und Bank hat sich bewährt, die Bestands­auf­nahme früh im Budget zu verankern und Zer­ti­fi­kats­er­neue­run­gen zu auto­ma­ti­sie­ren. Die maximale Laufzeit von TLS-Zertifikaten sinkt seit März 2026 auf 200 Tage und ab März 2029 auf 47 Tage.

Cyber

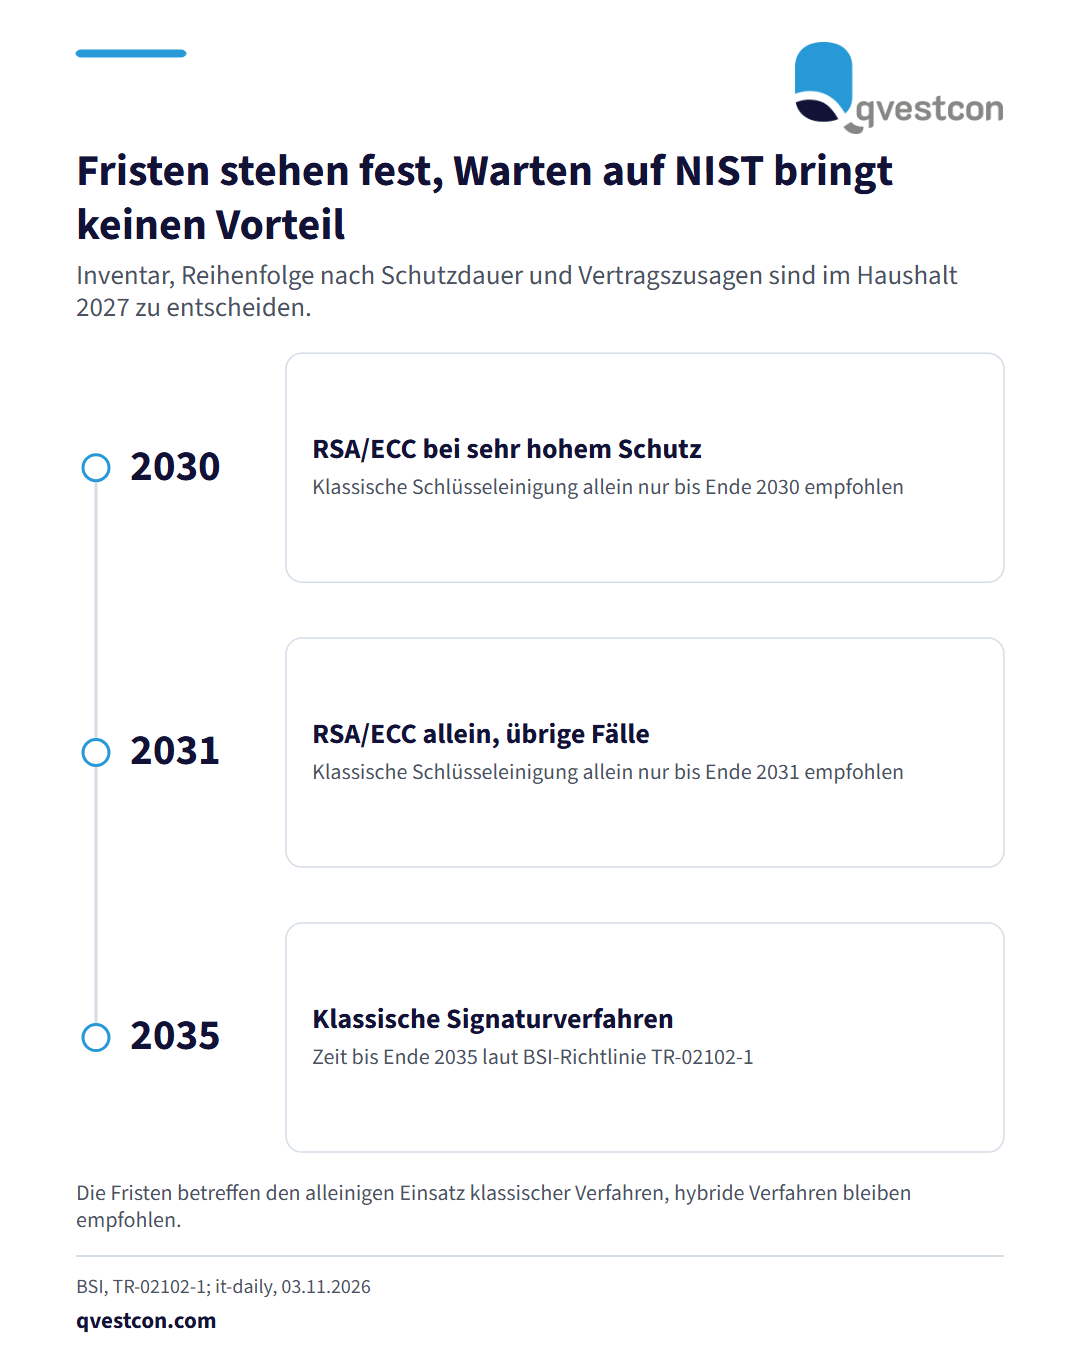
Zeitachse mit drei Marken: Ende 2030 endet die Empfehlung für alleinige klassische Schlüsseleinigung bei sehr hohem Schutzbedarf, Ende 2031 für die übrigen Fälle, Ende 2035 für klassische Signaturverfahren.

Das Bundesamt für Sicherheit in der Infor­ma­ti­ons­tech­nik (BSI) nennt in der Technischen Richtlinie TR-02102-1 erstmals Ablaufdaten. Der alleinige Einsatz klassischer Schlüs­se­lei­ni­gung mit RSA oder ECC wird nur noch bis Ende 2031 empfohlen, bei sehr hohem Schutzbedarf bis Ende 2030. Klassische Signa­tur­ver­fah­ren haben Zeit bis Ende 2035. Der EU-Fahrplan sieht vor, dass die Mit­glied­staa­ten bis Ende 2026 mit der Umstellung beginnen und Anwendungen mit hohem Risiko bis Ende 2030 abgesichert sind. Das Aus­wahl­ver­fah­ren des ame­ri­ka­ni­schen Stan­dar­di­sie­rungs­in­sti­tuts NIST (neun Kandidaten in der dritten Runde seit dem 14. Mai 2026) ändert daran nichts, denn die tragenden Standards ML-DSA und SLH-DSA liegen seit August 2024 vor. Für die Praxis ergeben sich drei Schritte. Erstens ein Inventar aller eingesetzten Verfahren mit der Stelle, die für die Erneuerung zuständig ist. Zweitens eine Reihenfolge nach der Schutzdauer der Daten, denn Bestände mit zehnjähriger Ver­trau­lich­keit kommen zuerst. Drittens Zusagen zu quan­ten­si­che­ren Updates in Verträgen mit Laufzeiten über 2030 hinaus. Ein Inventar braucht in mittleren Orga­ni­sa­tio­nen mehrere Quartale. Bei unseren Kunden aus Versicherung und Bank hat sich bewährt, die Bestands­auf­nahme früh im Budget zu verankern und Zer­ti­fi­kats­er­neue­run­gen zu auto­ma­ti­sie­ren. Die maximale Laufzeit von TLS-Zertifikaten sinkt seit März 2026 auf 200 Tage und ab März 2029 auf 47 Tage.

Ori­gi­nal­quelle: it-daily →

Diese Einordnung bezieht sich auf die verlinkte Ori­gi­nal­quelle. Sie ist keine Rechts­be­ra­tung im Einzelfall.

Kostenloses Erstgespräch anfragen →

Weitere Meldungen in Cyber · alle Qvestcon-News