
Zum Inhalt springen
Kostenloses ErstgesprächErstgespräch

Qvestcon News

Post-Quanten-Kryptografie: BSI-Leitlinie nennt Zeitmarken bis 2035

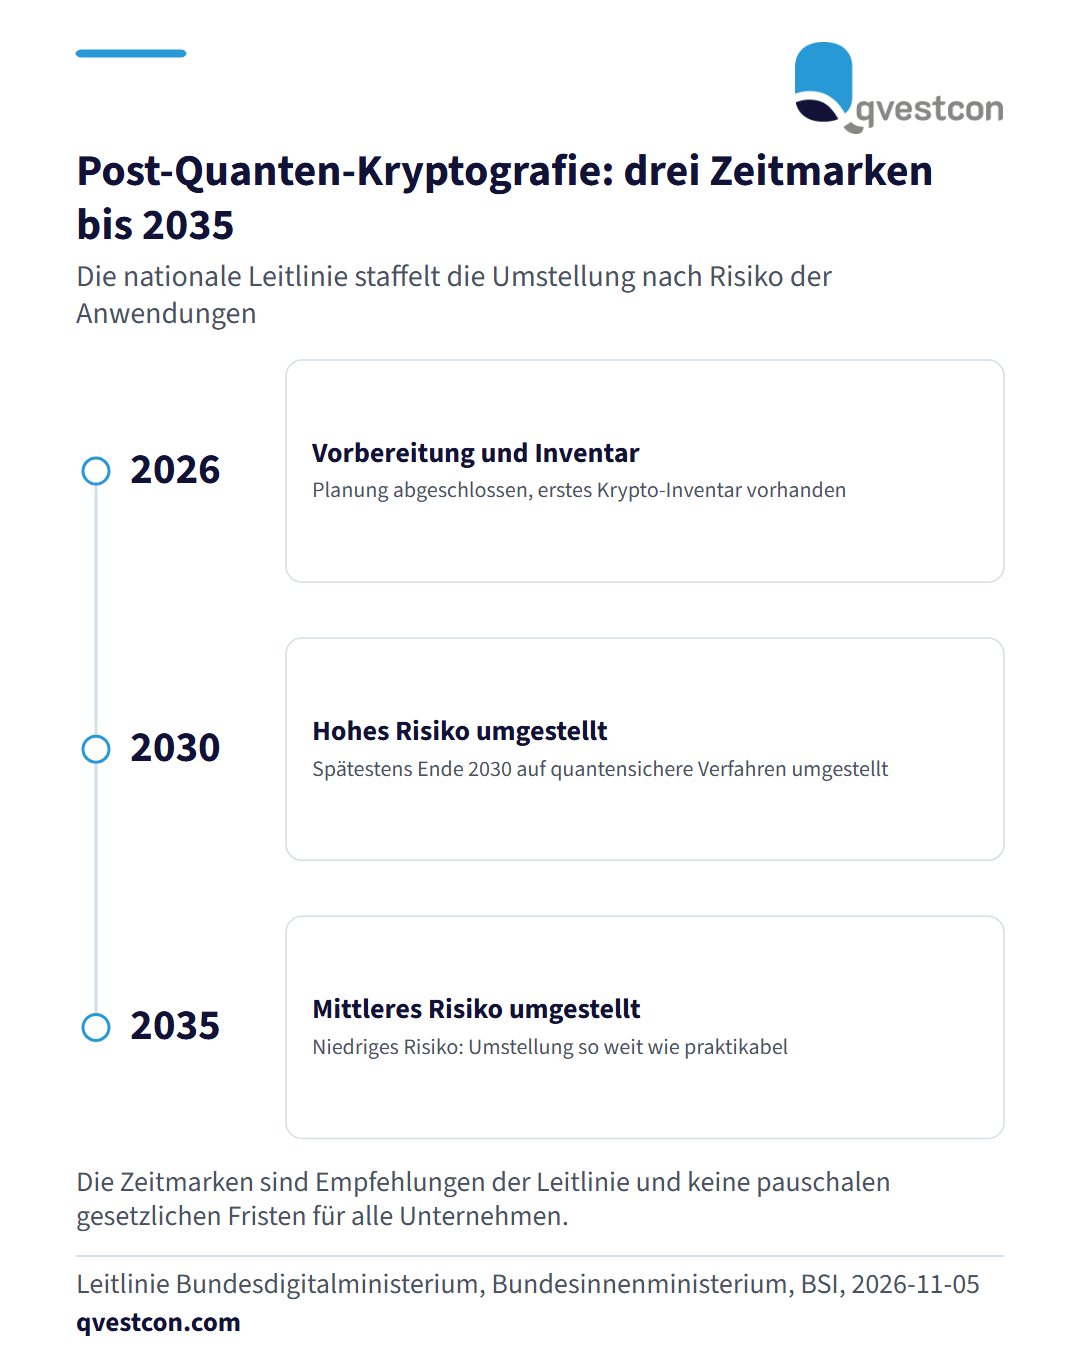
Das Bun­des­di­gi­tal­minis­te­rium, das Bun­des­in­nen­mi­nis­te­rium und das Bundesamt für Sicherheit in der Infor­ma­ti­ons­tech­nik (BSI) haben eine gemeinsame Leitlinie zur Umstellung auf Post-Quanten-Kryptografie ver­öf­fent­licht. Sie setzt die europäische Roadmap national um und nennt drei Zeitmarken. Bis Ende 2026 sollen Vorbereitung und Planung samt erstem Inventar der eingesetzten kryp­to­gra­fi­schen Verfahren abgeschlossen sein. Anwendungen mit hohem Risiko sollen spätestens bis Ende 2030 umgestellt sein, Anwendungen mit mittlerem Risiko bis Ende 2035. Die Zeitmarken sind Empfehlungen und keine pauschalen gesetzlichen Fristen für alle Unternehmen. Für Banken und Versicherer beginnt die Arbeit mit einem Krypto-Inventar, das regelmäßig aktualisiert wird. Danach priorisiert die IT nach der erfor­der­li­chen Schutzdauer der Daten. Angreifer können ver­schlüs­selte Daten schon heute sammeln und später entschlüsseln („Store now, decrypt later“). Das BSI empfiehlt hybride Verfahren, die klassische und Post-Quanten-Verfahren kombinieren. Systeme sollten außerdem so gebaut sein, dass sich Verfahren austauschen lassen (Kryp­to­agi­li­tät). Aus unserer Erfahrung bei Kunden aus Versicherung und Bank hat sich bewährt, das Inventar zuerst für langlebige Daten wie Vertrags- und Kundenakten aufzubauen und jedem Eintrag einen ver­ant­wort­li­chen Systemeigner zuzuordnen. Laut Bitkom-Studie haben 34 Prozent der Unternehmen, die sich mit Quan­ten­com­pu­ting beschäftigen, es planen oder es sich vorstellen können, noch keine konkreten Maßnahmen gegen die Sicher­heits­ri­si­ken ergriffen oder geplant.

Cyber

Zeitachse mit drei Stationen: Ende 2026 sind Vorbereitung und erstes Krypto-Inventar abgeschlossen, bis Ende 2030 sind Anwendungen mit hohem Risiko umgestellt, bis Ende 2035 Anwendungen mit mittlerem Risiko.

Das Bun­des­di­gi­tal­minis­te­rium, das Bun­des­in­nen­mi­nis­te­rium und das Bundesamt für Sicherheit in der Infor­ma­ti­ons­tech­nik (BSI) haben eine gemeinsame Leitlinie zur Umstellung auf Post-Quanten-Kryptografie ver­öf­fent­licht. Sie setzt die europäische Roadmap national um und nennt drei Zeitmarken. Bis Ende 2026 sollen Vorbereitung und Planung samt erstem Inventar der eingesetzten kryp­to­gra­fi­schen Verfahren abgeschlossen sein. Anwendungen mit hohem Risiko sollen spätestens bis Ende 2030 umgestellt sein, Anwendungen mit mittlerem Risiko bis Ende 2035. Die Zeitmarken sind Empfehlungen und keine pauschalen gesetzlichen Fristen für alle Unternehmen. Für Banken und Versicherer beginnt die Arbeit mit einem Krypto-Inventar, das regelmäßig aktualisiert wird. Danach priorisiert die IT nach der erfor­der­li­chen Schutzdauer der Daten. Angreifer können ver­schlüs­selte Daten schon heute sammeln und später entschlüsseln („Store now, decrypt later“). Das BSI empfiehlt hybride Verfahren, die klassische und Post-Quanten-Verfahren kombinieren. Systeme sollten außerdem so gebaut sein, dass sich Verfahren austauschen lassen (Kryp­to­agi­li­tät). Aus unserer Erfahrung bei Kunden aus Versicherung und Bank hat sich bewährt, das Inventar zuerst für langlebige Daten wie Vertrags- und Kundenakten aufzubauen und jedem Eintrag einen ver­ant­wort­li­chen Systemeigner zuzuordnen. Laut Bitkom-Studie haben 34 Prozent der Unternehmen, die sich mit Quan­ten­com­pu­ting beschäftigen, es planen oder es sich vorstellen können, noch keine konkreten Maßnahmen gegen die Sicher­heits­ri­si­ken ergriffen oder geplant.

Ori­gi­nal­quelle: Security-Insider →

Teilen

Diese Einordnung bezieht sich auf die verlinkte Ori­gi­nal­quelle. Sie ist keine Rechts­be­ra­tung im Einzelfall.

Kostenloses Erstgespräch anfragen →

Weitere Meldungen in Cyber · alle Qvestcon-News