
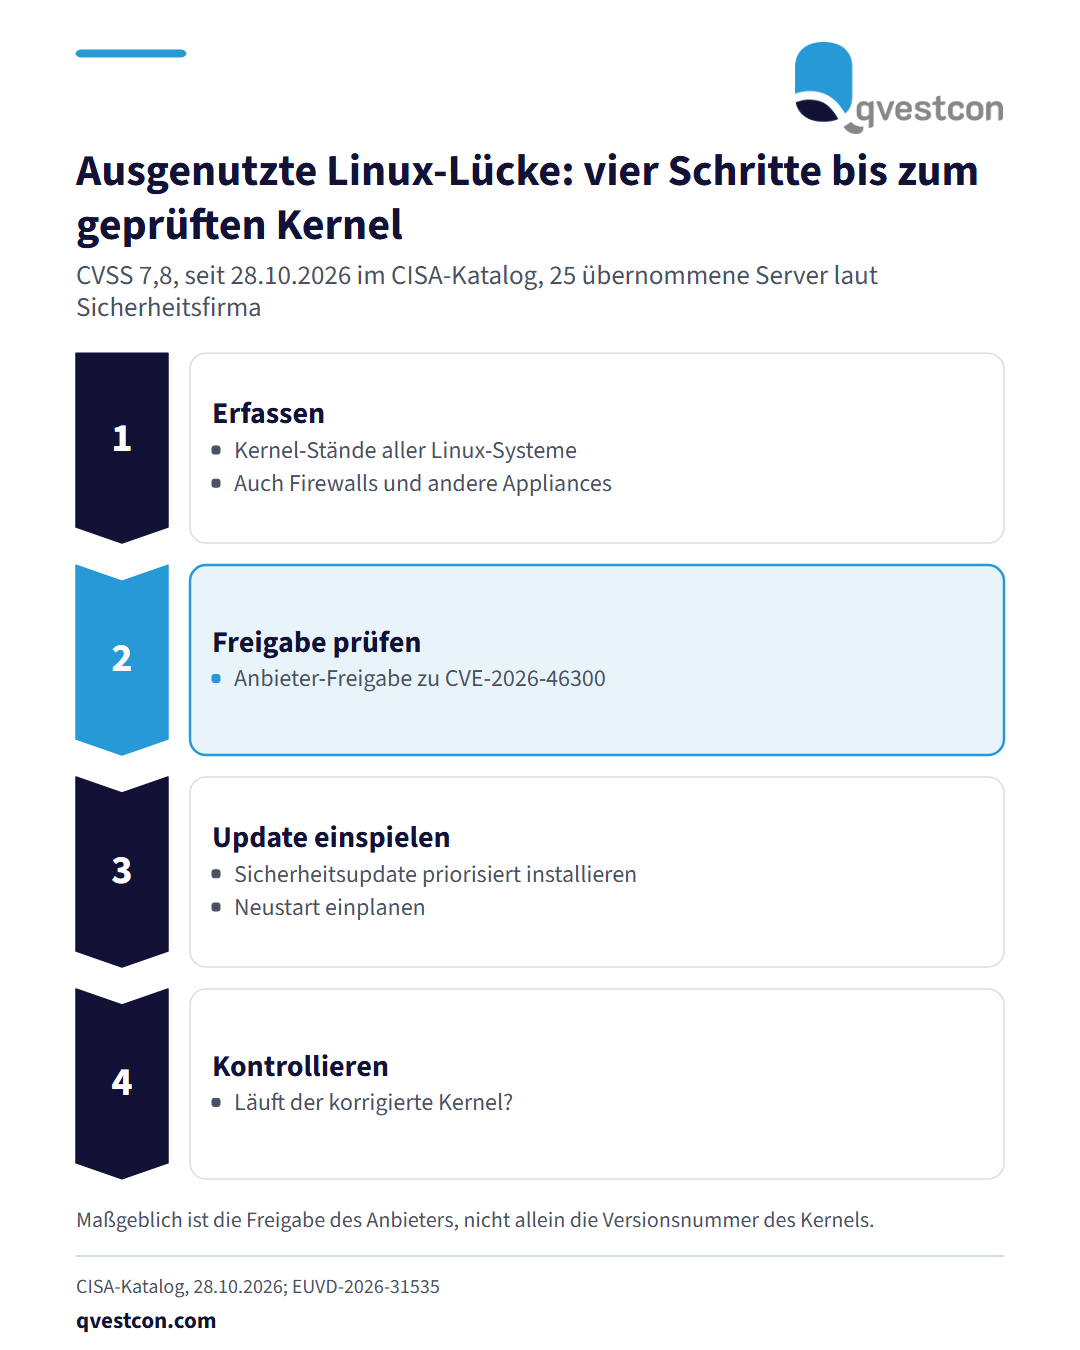
Die US-Behörde CISA hat die Linux-Kernel-Schwachstelle Fragnesia (CVE-2026-46300) am 28. Oktober 2026 in ihren Katalog bekannter ausgenutzter Sicherheitslücken aufgenommen. Angreifer mit bereits erlangtem lokalem Zugriff können damit ihre Rechte ausweiten. Der CVSS-Wert (Schweregrad nach dem Common Vulnerability Scoring System) beträgt 7,8. Die Sicherheitsfirma Dream berichtet von 25 übernommenen Servern, die zuvor über andere Lücken kompromittiert wurden. Für IT und CISO ergeben sich diese Schritte: Erstens die Kernel-Stände aller Linux-Systeme erfassen, auch von Firewalls und anderen Appliances, deren Kernel der Gerätehersteller per Firmware pflegt. Zweitens die Sicherheitsupdates des jeweiligen Anbieters priorisiert einspielen. Laut EUVD-Eintrag (Schwachstellendatenbank der EU) sind unter anderem die Kernel-Stände 5.10.257, 5.15.208, 6.1.174, 6.6.141, 6.12.91, 6.18.33, 7.0.10 und 7.1 korrigiert. Bei Distributionen können Korrekturen in Paketen mit abweichenden Versionsnummern enthalten sein. Maßgeblich ist deshalb die Freigabe des Anbieters zu CVE-2026-46300. Drittens den nötigen Neustart einplanen und danach prüfen, ob der korrigierte Kernel läuft. Die Quelle nennt weder Workarounds noch Merkmale zur Prüfung auf eine Kompromittierung. Wann die Lücke erstmals ausgenutzt wurde, ist ebenfalls nicht bekannt.