
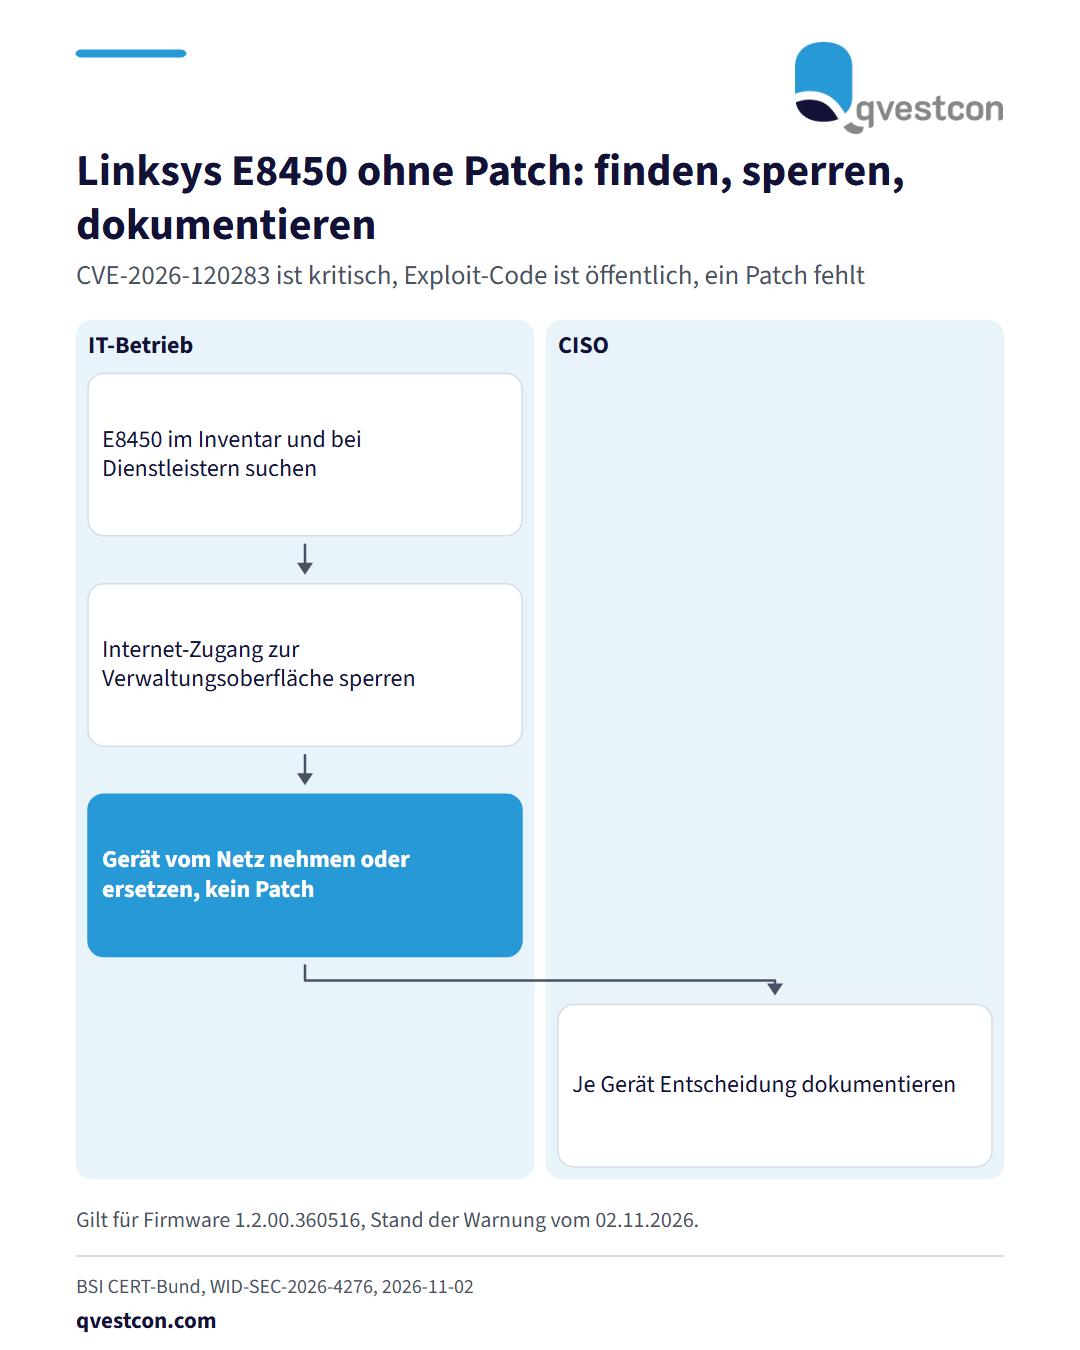
Das BSI CERT-Bund warnt vor einer kritischen Schwachstelle (CVE-2026-120283) im Linksys Router E8450, Firmware 1.2.00.360516. Ein entfernter, anonymer Angreifer kann damit Administratorrechte erlangen, Informationen offenlegen, einen Denial-of-Service-Zustand auslösen oder Dateien manipulieren. Exploit-Code (Proof of Concept) ist öffentlich verfügbar, ein Patch existiert laut Meldung nicht. Der Hersteller richtet das Gerät hauptsächlich an private Anwender und Kleinunternehmen. Für Banken und Versicherer ist die Warnung dort relevant, wo solche Geräte im Umfeld des Unternehmens stehen, etwa in Heimarbeitsplätzen, kleinen Außenstellen oder Vermittlerbüros. Praktisches Vorgehen: Erstens im Inventar nach dem Modell E8450 suchen und auch bei Dienstleistern und Außenstellen nachfragen. Zweitens prüfen, ob die Verwaltungsoberfläche aus dem Internet erreichbar ist, und diesen Zugang sperren. Drittens betroffene Geräte aus dem Netz nehmen oder ersetzen, solange kein Patch vorliegt, und Zugriffe auf Unternehmensdaten über solche Geräte nur mit zusätzlicher Absicherung zulassen. Viertens die Hersteller- und BSI-Hinweise beobachten und die Maßnahme im Schwachstellenmanagement dokumentieren. Umgesetzt ist das Vorgehen, wenn die Liste der betroffenen Geräte vollständig ist und für jedes Gerät eine dokumentierte Entscheidung vorliegt.