
Zum Inhalt springen
Kostenloses ErstgesprächErstgespräch

Qvestcon News

KI-Agenten auf Endgeräten: Regeln für Chatbots reichen nicht

KI-Agenten arbeiten direkt auf dem Endgerät. Sie lesen Dateien und lokale Repositories, greifen auf die Zwi­schen­ab­lage zu und handeln innerhalb anderer Anwendungen. Klassische Schutz­werk­zeuge wie Cloud Access Security Broker (CASB, Kon­troll­stelle für Cloud-Zugriffe) und Data-Loss-Prevention-Systeme prüfen den Netz­werk­ver­kehr. Bei lokal laufenden Modellen entsteht dieser Verkehr nicht. Die meisten Endpoint-Detection-and-Response-Werkzeuge (EDR) erkennen die Agenten ebenfalls nicht, weil es sich um legitime Prozesse handelt. Das Model Context Protocol (MCP) verbindet Agenten mit CRM-Systemen, Ticket­sys­te­men, internen Dokumenten und Datenbanken. Das Protokoll selbst schreibt weder Zugriffs­kon­trol­len noch auditfähige Protokolle oder Ver­schlüs­se­lung vor. Das hängt von der jeweiligen Umsetzung ab. Ein einmal genehmigter Agent kann zudem seine vorgesehenen Berech­ti­gun­gen überschreiten. Für CISO und IT folgen daraus diese Schritte: Erstens erfassen, welche KI-Anwendungen und MCP-Verbindungen auf Endgeräten tatsächlich laufen. Zweitens je Agent festlegen, auf welche Dateien, Systeme und Daten er zugreifen darf. Drittens Richtlinien durchsetzen lassen, bevor der Zugriff erfolgt, statt ihn nur im Nachhinein zu pro­to­kol­lie­ren. Viertens Anbieter von Sicher­heits­lö­sun­gen danach bewerten, welche Risiken sie verhindern, nicht nur danach, welche sie erkennen. Der Gastbeitrag stammt von einem Hersteller von End­ge­rä­te­ver­wal­tung; die Einordnung ist seine Sicht.

Datenschutz

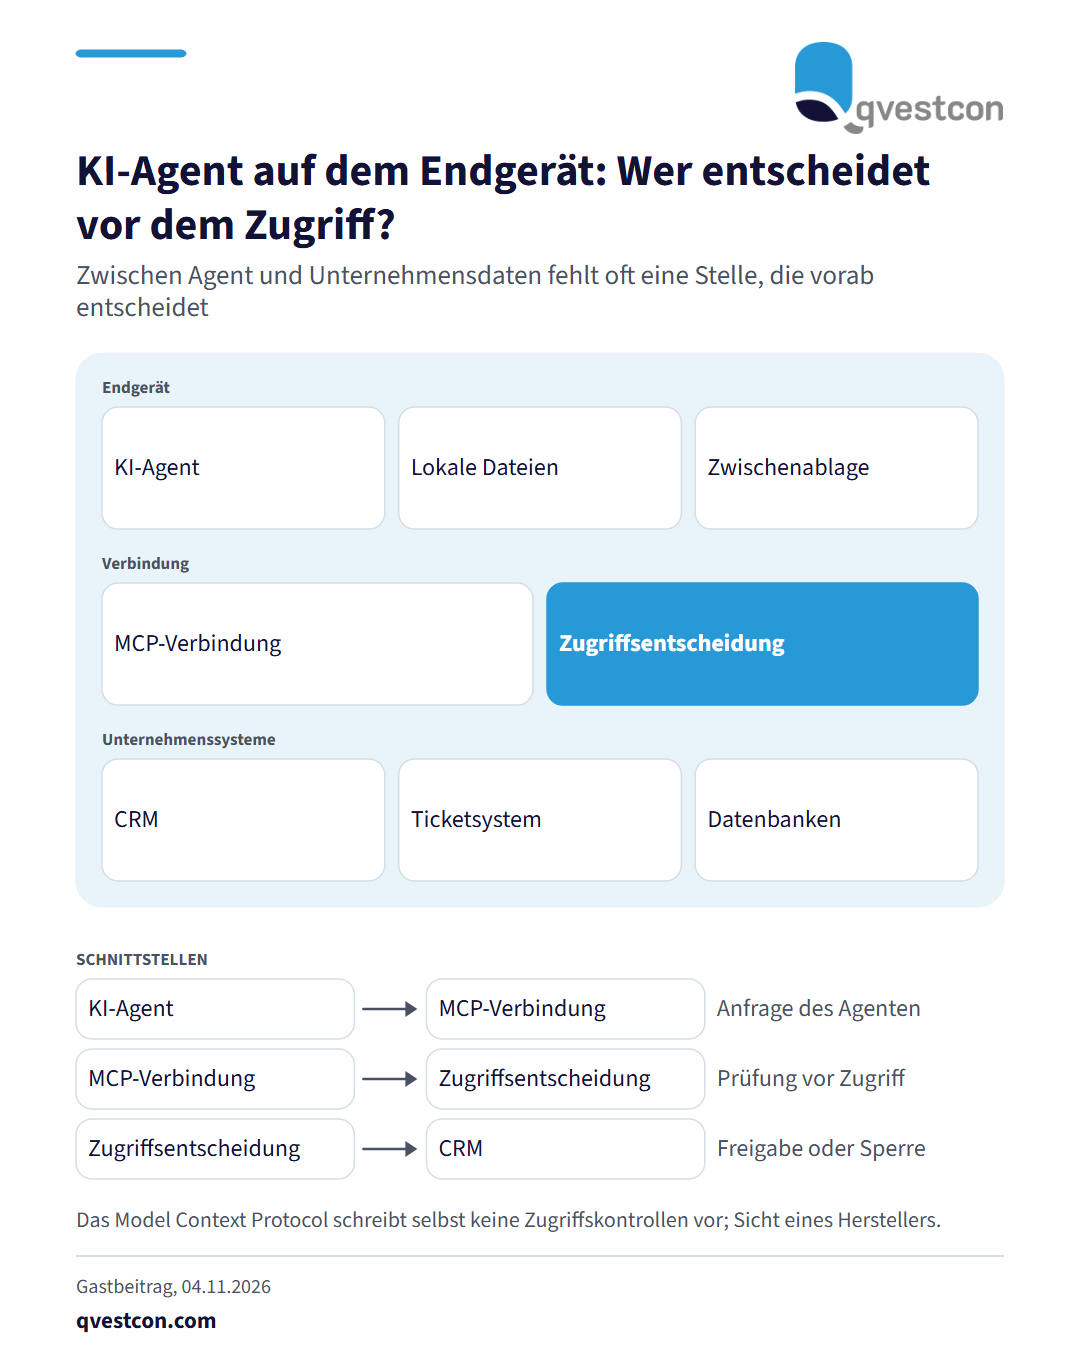
Architekturbild in drei Schichten: Endgerät mit KI-Agent, lokalen Dateien und Zwischenablage; Verbindung mit MCP-Verbindung und Zugriffsentscheidung; Unternehmenssysteme mit CRM, Ticketsystem und Datenbanken.

KI-Agenten arbeiten direkt auf dem Endgerät. Sie lesen Dateien und lokale Repositories, greifen auf die Zwi­schen­ab­lage zu und handeln innerhalb anderer Anwendungen. Klassische Schutz­werk­zeuge wie Cloud Access Security Broker (CASB, Kon­troll­stelle für Cloud-Zugriffe) und Data-Loss-Prevention-Systeme prüfen den Netz­werk­ver­kehr. Bei lokal laufenden Modellen entsteht dieser Verkehr nicht. Die meisten Endpoint-Detection-and-Response-Werkzeuge (EDR) erkennen die Agenten ebenfalls nicht, weil es sich um legitime Prozesse handelt. Das Model Context Protocol (MCP) verbindet Agenten mit CRM-Systemen, Ticket­sys­te­men, internen Dokumenten und Datenbanken. Das Protokoll selbst schreibt weder Zugriffs­kon­trol­len noch auditfähige Protokolle oder Ver­schlüs­se­lung vor. Das hängt von der jeweiligen Umsetzung ab. Ein einmal genehmigter Agent kann zudem seine vorgesehenen Berech­ti­gun­gen überschreiten. Für CISO und IT folgen daraus diese Schritte: Erstens erfassen, welche KI-Anwendungen und MCP-Verbindungen auf Endgeräten tatsächlich laufen. Zweitens je Agent festlegen, auf welche Dateien, Systeme und Daten er zugreifen darf. Drittens Richtlinien durchsetzen lassen, bevor der Zugriff erfolgt, statt ihn nur im Nachhinein zu pro­to­kol­lie­ren. Viertens Anbieter von Sicher­heits­lö­sun­gen danach bewerten, welche Risiken sie verhindern, nicht nur danach, welche sie erkennen. Der Gastbeitrag stammt von einem Hersteller von End­ge­rä­te­ver­wal­tung; die Einordnung ist seine Sicht.

Ori­gi­nal­quelle: Security-Insider →

Diese Einordnung bezieht sich auf die verlinkte Ori­gi­nal­quelle. Sie ist keine Rechts­be­ra­tung im Einzelfall.

Kostenloses Erstgespräch anfragen →

Weitere Meldungen in Datenschutz · alle Qvestcon-News