
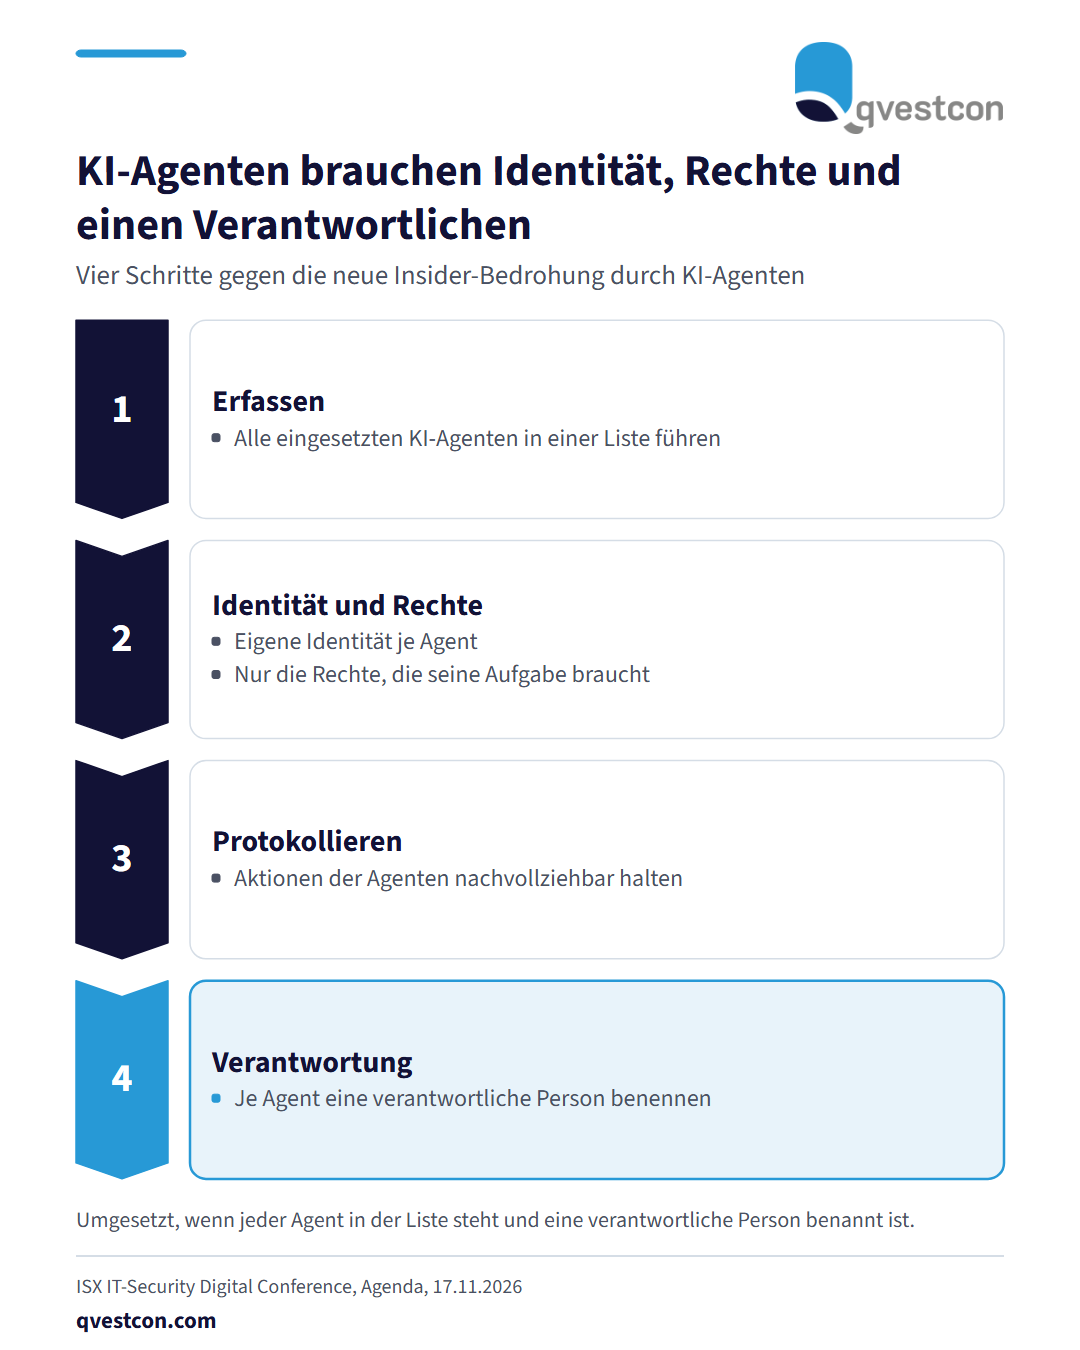
KI-Agenten werden Teil der Belegschaft und schaffen eine neue Dimension der Insider-Bedrohung. Eine Konferenzagenda zur IT-Sicherheit nennt drei Anforderungen: klare Identitäten, saubere Zugriffsrechte und laufende Sicherheitskontrollen auch für KI. Praktische Schritte für Banken und Versicherer: Erfassen Sie zuerst alle eingesetzten KI-Agenten in einer Liste. Vergeben Sie jedem Agenten eine eigene Identität mit den Rechten, die seine Aufgabe braucht. Protokollieren Sie seine Aktionen, damit sie nachvollziehbar bleiben. Benennen Sie je Agent eine verantwortliche Person. Die Agenda stellt dazu drei Fragen: Wer entscheidet, wer dokumentiert, wer trägt die Verantwortung? Wenn ein Agent personenbezogene Daten offenlegt, muss die Antwort darauf vorher feststehen. Umgesetzt ist das Thema, wenn jeder Agent in der Liste steht und ein Verantwortlicher benannt ist.