
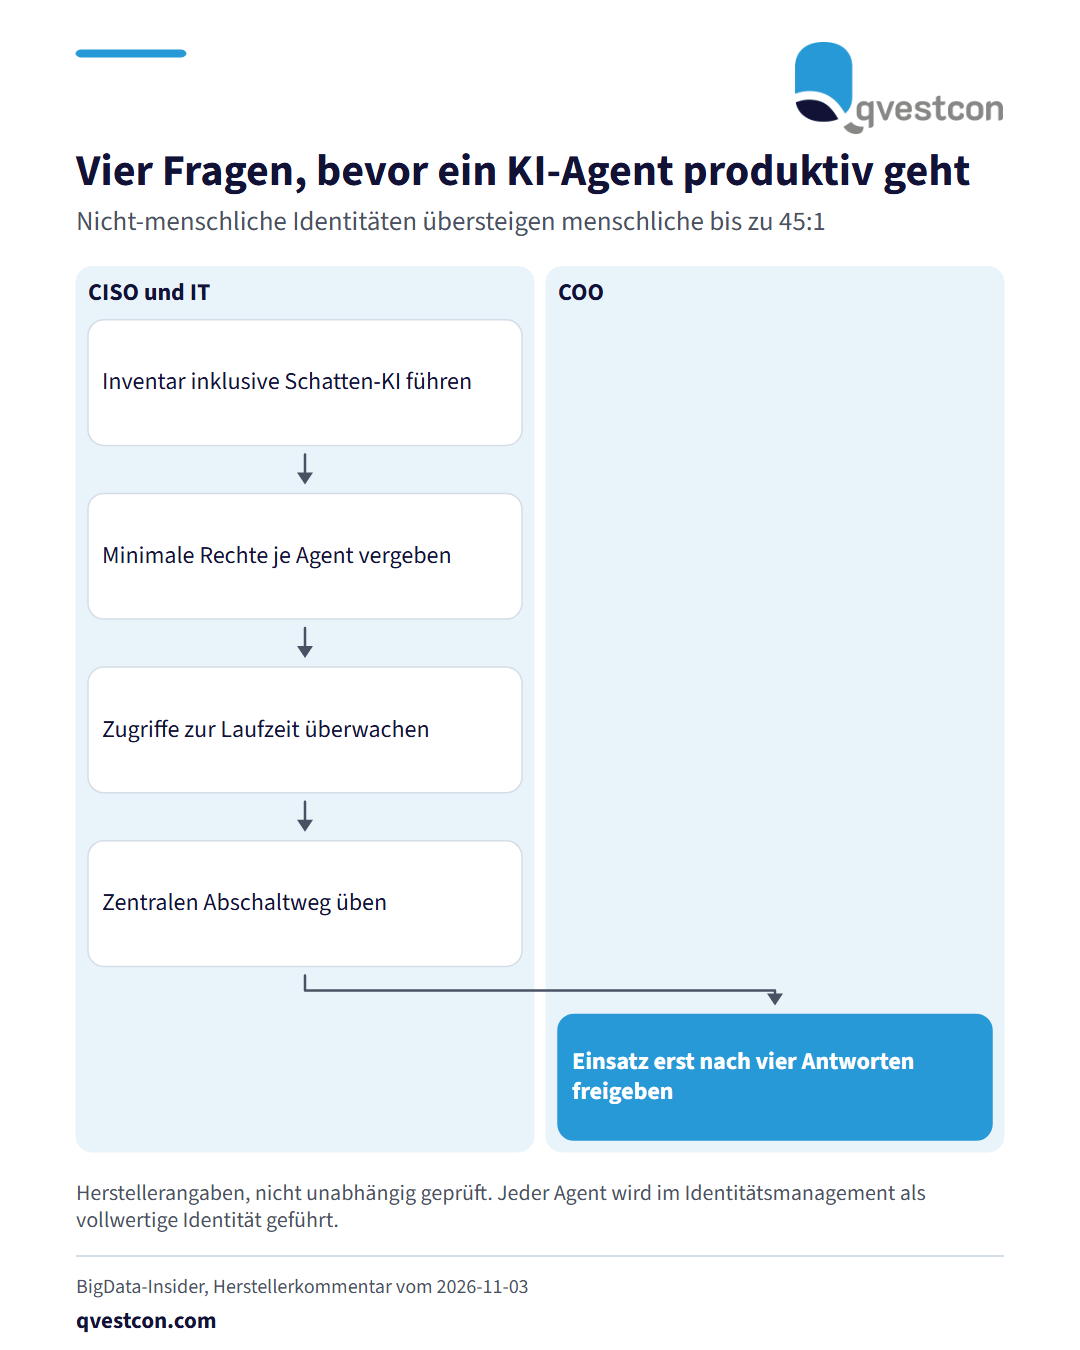
In einem Herstellerkommentar vom 2026-11-03 beschreibt Okta, dass die Zahl der KI-Agenten, Service-Accounts und API-Bots in modernen Infrastrukturen die der menschlichen Nutzer im Verhältnis von bis zu 45:1 übersteigt. Nach den dort zitierten Studien sahen sich 68 Prozent der deutschen Unternehmen im vergangenen Jahr mit KI-Sicherheitsproblemen konfrontiert, 44 Prozent erlitten eine Sicherheitsverletzung. 69 Prozent der deutschen IT-Entscheider bremsen die Einführung von KI-Agenten bewusst aus, aus Sorge vor unkontrollierten Datenabflüssen (83 Prozent) und übermäßigen Zugriffsrechten (80 Prozent). Praktischer Schritt für Banken und Versicherer: Führen Sie jeden KI-Agenten im Identitätsmanagement als vollwertige Identität und beantworten Sie vor dem Einsatz vier Fragen. 1. Wo laufen Agenten? Erstellen Sie ein Inventar, das auch Schatten-KI erfasst. 2. Was dürfen sie? Vergeben Sie nur die minimal nötigen Rechte und dokumentieren Sie sie je Agent. 3. Was tun sie zur Laufzeit? Überwachen Sie Zugriffe fortlaufend. 4. Wie reagieren Sie im Ernstfall? Halten Sie einen zentralen Abschaltweg bereit und üben Sie ihn. Der Kommentar nennt für die Authentifizierung zwischen Agenten und Anwendungen einen offenen, OAuth-basierten Standard und eine zentrale Richtliniendurchsetzung. Damit entfallen manuelle Freigaben bei jedem Arbeitsschritt des Agenten. Die Zahlen stammen aus Herstellerangaben und wurden nicht unabhängig geprüft. Bei unseren Kunden aus Versicherung und Bank hat sich bewährt, die vier Antworten als Nachweis für die Prüfungsplanung abzulegen. Zuständig sind typischerweise CISO und IT, die Entscheidung über den Einsatz liegt beim COO.