
Zum Inhalt springen
Kostenloses ErstgesprächErstgespräch

Qvestcon News

E-Mail-Sicherheit gehört in jede Cloud-Strategie

Ein Fachkommentar auf Security-Insider vom 2026-11-05 beschreibt E-Mail als häufig unzureichend gesicherten Kanal in Cloud-Strategien. Phishing zählt seit Jahren zu den größten Gefahren der Unter­neh­mens­kom­mu­ni­ka­tion. Angreifer nutzen öffentliche Informationen und künstliche Intelligenz (KI), um Nachrichten glaubwürdig zu gestalten. Für Banken und Versicherer ergibt sich ein klarer Prüfauftrag an CISO und IT. Erstens: Klären Sie, wo vertrauliche Kommunikation die geschützte Umgebung verlässt. Zweitens: Prüfen Sie, ob Absen­der­iden­ti­tä­ten technisch kontrolliert werden. Drittens: Stellen Sie sicher, dass Emp­fän­ger­adres­sen vor dem Versand kontrolliert und vertrauliche Inhalte verschlüsselt werden. Der Kommentar hält fest, dass Sicherheit nicht allein von der Auf­merk­sam­keit einzelner Beschäftigter abhängen darf. Bei unseren Kunden aus Versicherung und Bank hat sich bewährt, E-Mail als festen Baustein im Risi­ko­ma­nage­ment der Informations- und Kom­mu­ni­ka­ti­ons­tech­nik (IKT) zu führen und die Maßnahmen für die Prü­fungs­pla­nung nach­voll­zieh­bar zu dokumentieren. Quelle ist ein Kommentar des Geschäfts­füh­rers eines E-Mail-Sicher­heits­an­bie­ters; die Aussagen sind entsprechend als Her­stel­ler­sicht einzuordnen.

Datenschutz

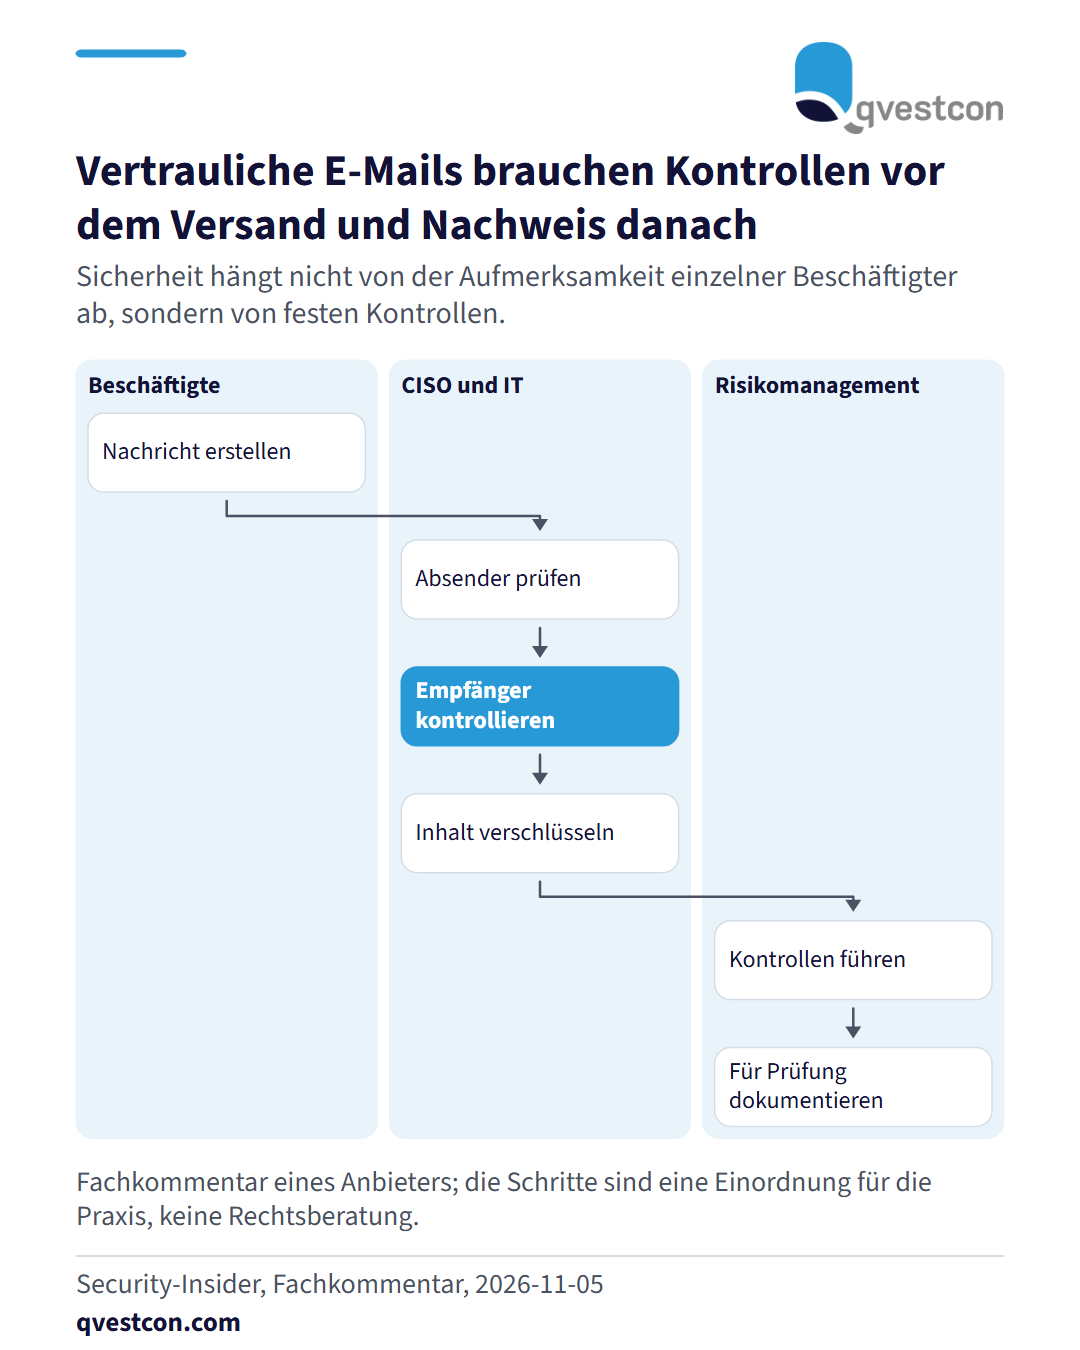
Ablaufdiagramm mit drei Verantwortungsbereichen: Beschäftigte erstellen eine vertrauliche Nachricht, CISO und IT prüfen Absender, Empfänger und Verschlüsselung, das Risikomanagement führt die Kontrollen und dokumentiert sie für die Prüfungsplanung.

Ein Fachkommentar auf Security-Insider vom 2026-11-05 beschreibt E-Mail als häufig unzureichend gesicherten Kanal in Cloud-Strategien. Phishing zählt seit Jahren zu den größten Gefahren der Unter­neh­mens­kom­mu­ni­ka­tion. Angreifer nutzen öffentliche Informationen und künstliche Intelligenz (KI), um Nachrichten glaubwürdig zu gestalten. Für Banken und Versicherer ergibt sich ein klarer Prüfauftrag an CISO und IT. Erstens: Klären Sie, wo vertrauliche Kommunikation die geschützte Umgebung verlässt. Zweitens: Prüfen Sie, ob Absen­der­iden­ti­tä­ten technisch kontrolliert werden. Drittens: Stellen Sie sicher, dass Emp­fän­ger­adres­sen vor dem Versand kontrolliert und vertrauliche Inhalte verschlüsselt werden. Der Kommentar hält fest, dass Sicherheit nicht allein von der Auf­merk­sam­keit einzelner Beschäftigter abhängen darf. Bei unseren Kunden aus Versicherung und Bank hat sich bewährt, E-Mail als festen Baustein im Risi­ko­ma­nage­ment der Informations- und Kom­mu­ni­ka­ti­ons­tech­nik (IKT) zu führen und die Maßnahmen für die Prü­fungs­pla­nung nach­voll­zieh­bar zu dokumentieren. Quelle ist ein Kommentar des Geschäfts­füh­rers eines E-Mail-Sicher­heits­an­bie­ters; die Aussagen sind entsprechend als Her­stel­ler­sicht einzuordnen.

Ori­gi­nal­quelle: Security-Insider (Kommentar von Günter Esch, SEPPMAIL – Deutschland GmbH) →

Teilen

Diese Einordnung bezieht sich auf die verlinkte Ori­gi­nal­quelle. Sie ist keine Rechts­be­ra­tung im Einzelfall.

Kostenloses Erstgespräch anfragen →

Weitere Meldungen in Datenschutz · alle Qvestcon-News