
Zum Inhalt springen
Kostenloses ErstgesprächErstgespräch

Qvestcon News

IT-Security-Assessment: Wo steht die IT-Sicherheit heute?

Ein IT Security Assessment zeigt technische und orga­ni­sa­to­ri­sche Schwach­stel­len. Es liefert konkrete Hand­lungs­emp­feh­lun­gen. G DATA CyberDefense stellt das Vorgehen am 10.11.2026 von 10 bis 11 Uhr in einem Webinar vor. Das Assessment ist her­stel­ler­un­ab­hän­gig und betrachtet die IT aus Angrei­fer­sicht. Der praktische Weg in drei Schritten: Schritt 1: Den Status quo ermitteln. Setzen Sie ein Assessment an und lassen Sie sich Schwach­stel­len mit Hand­lungs­emp­feh­lun­gen nennen. Typische Stell­schrau­ben sind Sicher­heits­up­dates, die Backup-Strategie und der Schutz vor täuschend echten Phishing-Mails. Schritt 2: Laufende Angriffe erkennen. Ein Assessment ist nur eine Moment­auf­nahme. Legen Sie fest, welche Logdaten Sie im Blick behalten und welche Rückschlüsse sie erlauben. Schritt 3: Die eigenen Ressourcen prüfen. Klären Sie, ob Ihr Team rund um die Uhr nach Angriffen suchen kann. Wenn nicht, kann ein Managed Security Service sinnvoll ergänzen. Bei der Auswahl zählen Vertrauen und Transparenz des Anbieters. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank hat sich bewährt, die Ergebnisse des Assessments als feste Aufgabenliste mit Ver­ant­wort­li­chen zu führen. So lässt sich die Umsetzung später in der Prü­fungs­pla­nung nachweisen. #Banken #Versicherer #Finanz­dienst­leis­ter #Prü­fungs­pla­nung #Qvestcon #MarkusJunge

Cyber

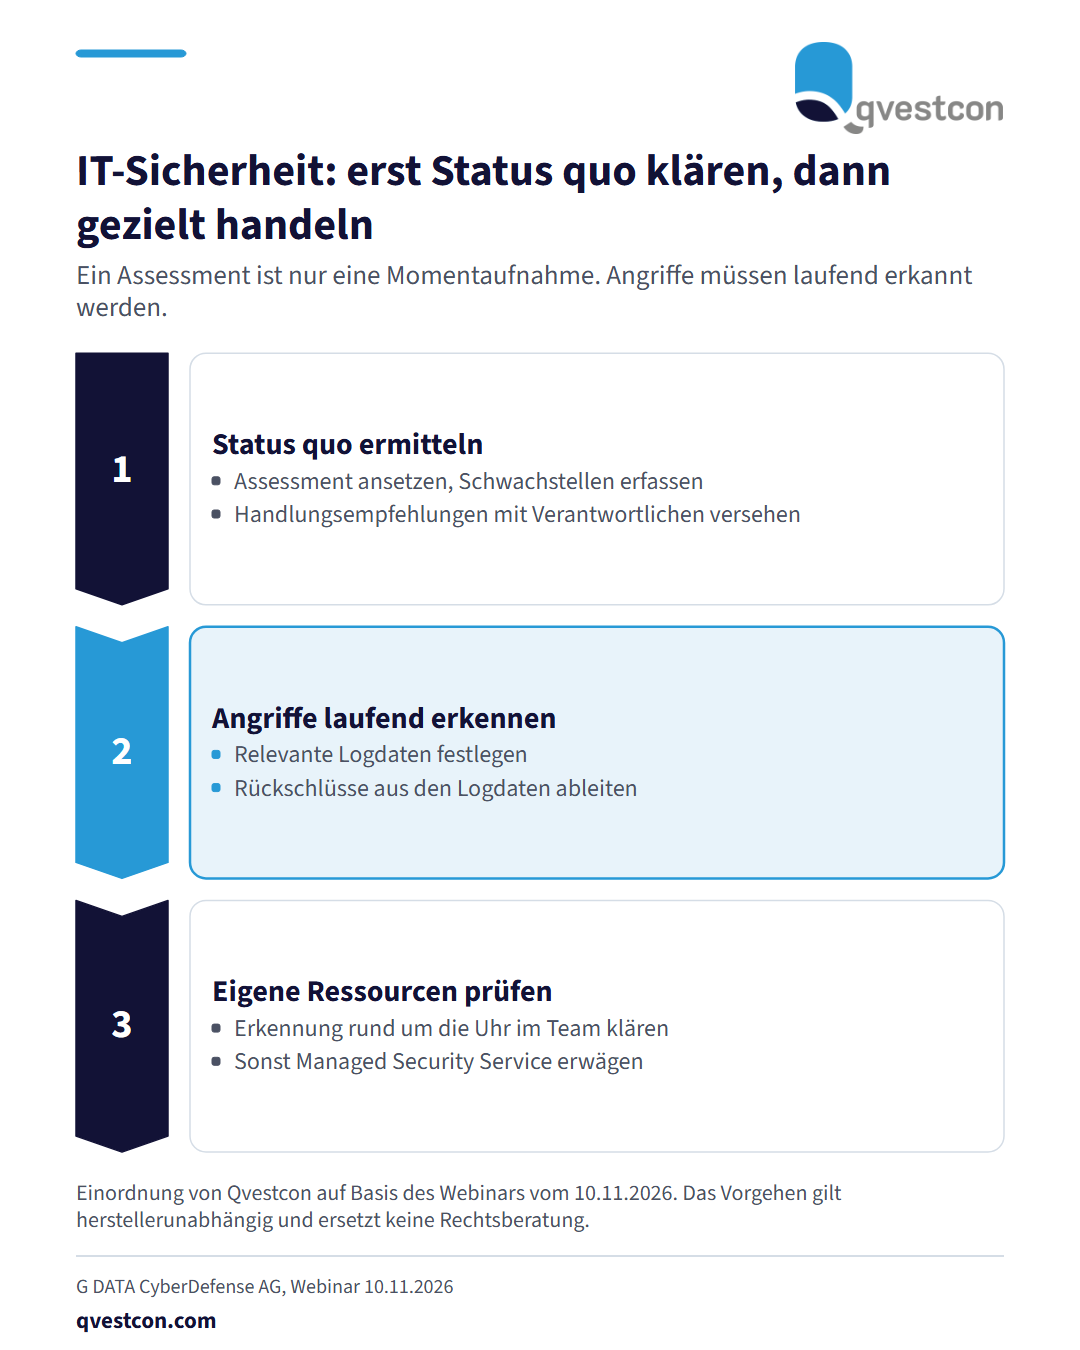
Vorgehensmodell in drei Phasen: Status quo ermitteln, Angriffe laufend erkennen, eigene Ressourcen prüfen. Jede Phase nennt zwei konkrete Schritte für Vorstand, COO und CISO.

Ein IT Security Assessment zeigt technische und orga­ni­sa­to­ri­sche Schwach­stel­len. Es liefert konkrete Hand­lungs­emp­feh­lun­gen. G DATA CyberDefense stellt das Vorgehen am 10.11.2026 von 10 bis 11 Uhr in einem Webinar vor. Das Assessment ist her­stel­ler­un­ab­hän­gig und betrachtet die IT aus Angrei­fer­sicht. Der praktische Weg in drei Schritten: Schritt 1: Den Status quo ermitteln. Setzen Sie ein Assessment an und lassen Sie sich Schwach­stel­len mit Hand­lungs­emp­feh­lun­gen nennen. Typische Stell­schrau­ben sind Sicher­heits­up­dates, die Backup-Strategie und der Schutz vor täuschend echten Phishing-Mails. Schritt 2: Laufende Angriffe erkennen. Ein Assessment ist nur eine Moment­auf­nahme. Legen Sie fest, welche Logdaten Sie im Blick behalten und welche Rückschlüsse sie erlauben. Schritt 3: Die eigenen Ressourcen prüfen. Klären Sie, ob Ihr Team rund um die Uhr nach Angriffen suchen kann. Wenn nicht, kann ein Managed Security Service sinnvoll ergänzen. Bei der Auswahl zählen Vertrauen und Transparenz des Anbieters. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank hat sich bewährt, die Ergebnisse des Assessments als feste Aufgabenliste mit Ver­ant­wort­li­chen zu führen. So lässt sich die Umsetzung später in der Prü­fungs­pla­nung nachweisen. #Banken #Versicherer #Finanz­dienst­leis­ter #Prü­fungs­pla­nung #Qvestcon #MarkusJunge

Ori­gi­nal­quelle: G DATA CyberDefense AG →

Diese Einordnung bezieht sich auf die verlinkte Ori­gi­nal­quelle. Sie ist keine Rechts­be­ra­tung im Einzelfall.

Kostenloses Erstgespräch anfragen →

Weitere Meldungen in Cyber · alle Qvestcon-News