
Zum Inhalt springen
Kostenloses ErstgesprächErstgespräch

Qvestcon News

PQC-Migration: Start im nächsten Hardware-Zyklus

Die Umstellung auf Post-Quanten-Kryptografie (PQC) dauert Jahre, weil Kryptografie in Firmware, Betriebs­sys­te­men, Anwendungen und Datenbanken steckt. Ein Gastbeitrag in Security-Insider vom 2026-11-05 verweist auf den EU-Fahrplan von 2025. Er sieht nationale Migra­ti­ons­stra­te­gien bis Ende 2026 vor, die Umstellung von Anwendungen mit hohem Risiko bis Ende 2030 und den Abschluss bis 2035. Anlass ist die Angriffs­me­thode „Harvest now, decrypt later“: Ver­schlüs­selte Daten werden heute erbeutet und später entschlüsselt. Für Banken und Versicherer mit langlebigen Vertrags- und Kundendaten ergibt sich daraus eine feste Reihenfolge. Erstens werden Daten mit langer Ver­trau­lich­keits­dauer erfasst. Zweitens wird daraus die Priorität der Systeme abgeleitet. Drittens werden die PQC-Roadmaps der Software- und Sys­tem­lie­fe­ran­ten abgefragt. Viertens wird PQC-Unterstützung zum Aus­wahl­kri­te­rium der nächsten Hardware-Beschaffung. Server bleiben laut Beitrag typi­scher­weise vier oder fünf Jahre im Einsatz, der reguläre Erneue­rungs­zy­klus ist deshalb der günstigste Zeitpunkt. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank lässt sich die Umstellung am besten in ein ohnehin geplantes Moder­ni­sie­rungs­vor­ha­ben einbetten.

Versicherung

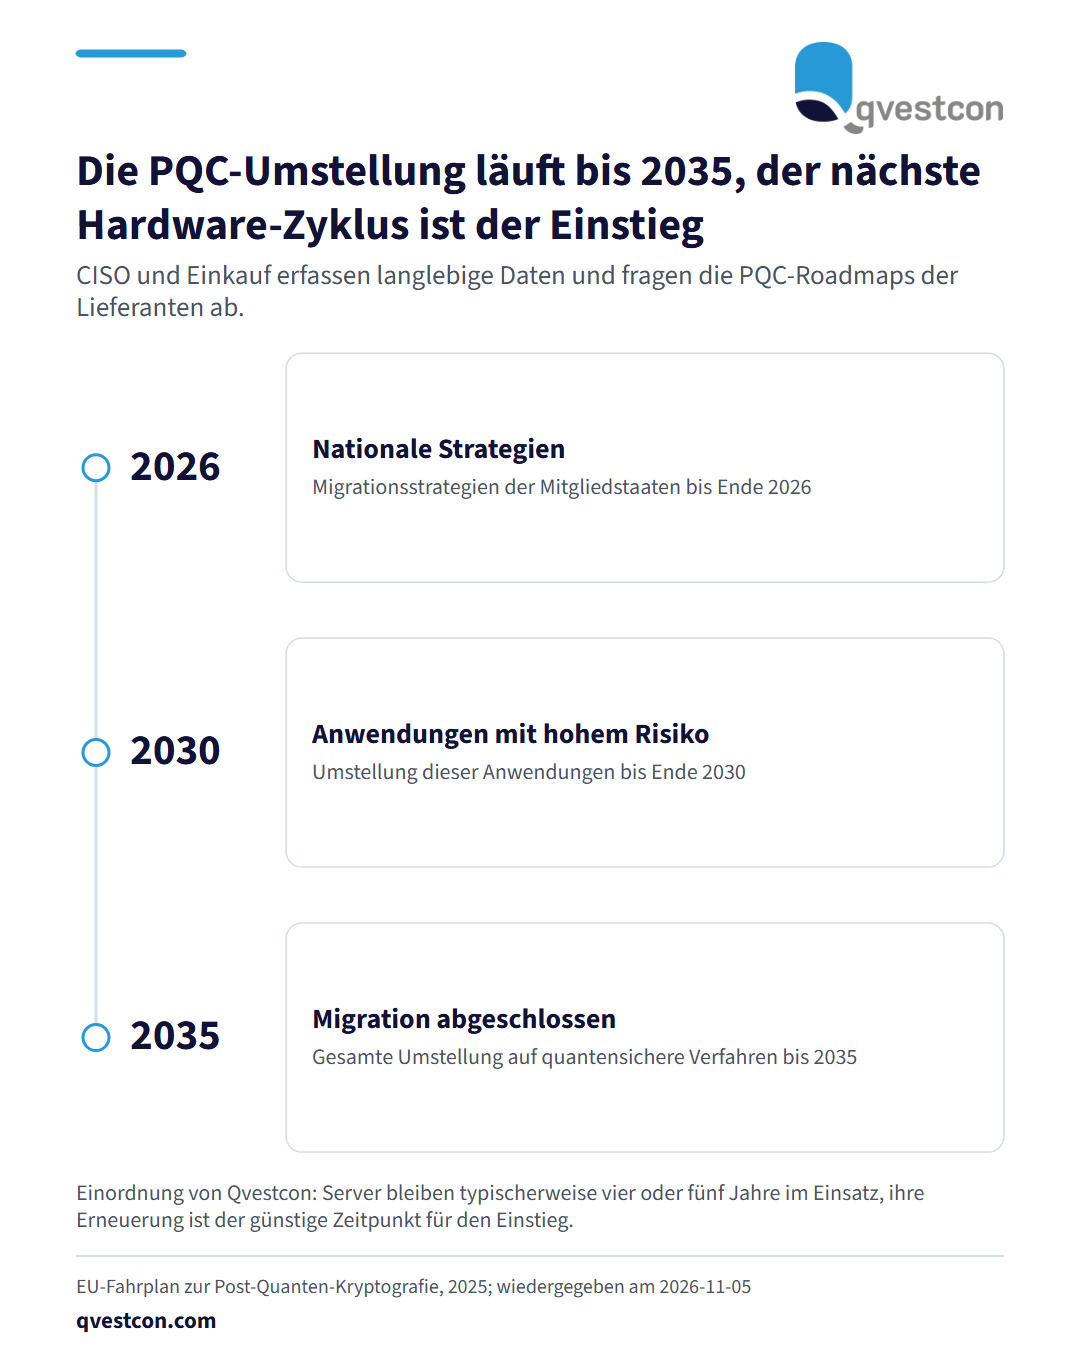
Zeitachse mit drei Marken des EU-Fahrplans zur Post-Quanten-Kryptografie: nationale Migrationsstrategien bis Ende 2026, Anwendungen mit hohem Risiko bis Ende 2030, Abschluss der Migration bis 2035.

Die Umstellung auf Post-Quanten-Kryptografie (PQC) dauert Jahre, weil Kryptografie in Firmware, Betriebs­sys­te­men, Anwendungen und Datenbanken steckt. Ein Gastbeitrag in Security-Insider vom 2026-11-05 verweist auf den EU-Fahrplan von 2025. Er sieht nationale Migra­ti­ons­stra­te­gien bis Ende 2026 vor, die Umstellung von Anwendungen mit hohem Risiko bis Ende 2030 und den Abschluss bis 2035. Anlass ist die Angriffs­me­thode „Harvest now, decrypt later“: Ver­schlüs­selte Daten werden heute erbeutet und später entschlüsselt. Für Banken und Versicherer mit langlebigen Vertrags- und Kundendaten ergibt sich daraus eine feste Reihenfolge. Erstens werden Daten mit langer Ver­trau­lich­keits­dauer erfasst. Zweitens wird daraus die Priorität der Systeme abgeleitet. Drittens werden die PQC-Roadmaps der Software- und Sys­tem­lie­fe­ran­ten abgefragt. Viertens wird PQC-Unterstützung zum Aus­wahl­kri­te­rium der nächsten Hardware-Beschaffung. Server bleiben laut Beitrag typi­scher­weise vier oder fünf Jahre im Einsatz, der reguläre Erneue­rungs­zy­klus ist deshalb der günstigste Zeitpunkt. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank lässt sich die Umstellung am besten in ein ohnehin geplantes Moder­ni­sie­rungs­vor­ha­ben einbetten.

Ori­gi­nal­quelle: Security-Insider →

Teilen

Diese Einordnung bezieht sich auf die verlinkte Ori­gi­nal­quelle. Sie ist keine Rechts­be­ra­tung im Einzelfall.

Kostenloses Erstgespräch anfragen →

Weitere Meldungen in Versicherung · alle Qvestcon-News