
Zum Inhalt springen
Kostenloses ErstgesprächErstgespräch

Qvestcon News

PHP-Lücken: Patches einspielen, Produkte prüfen

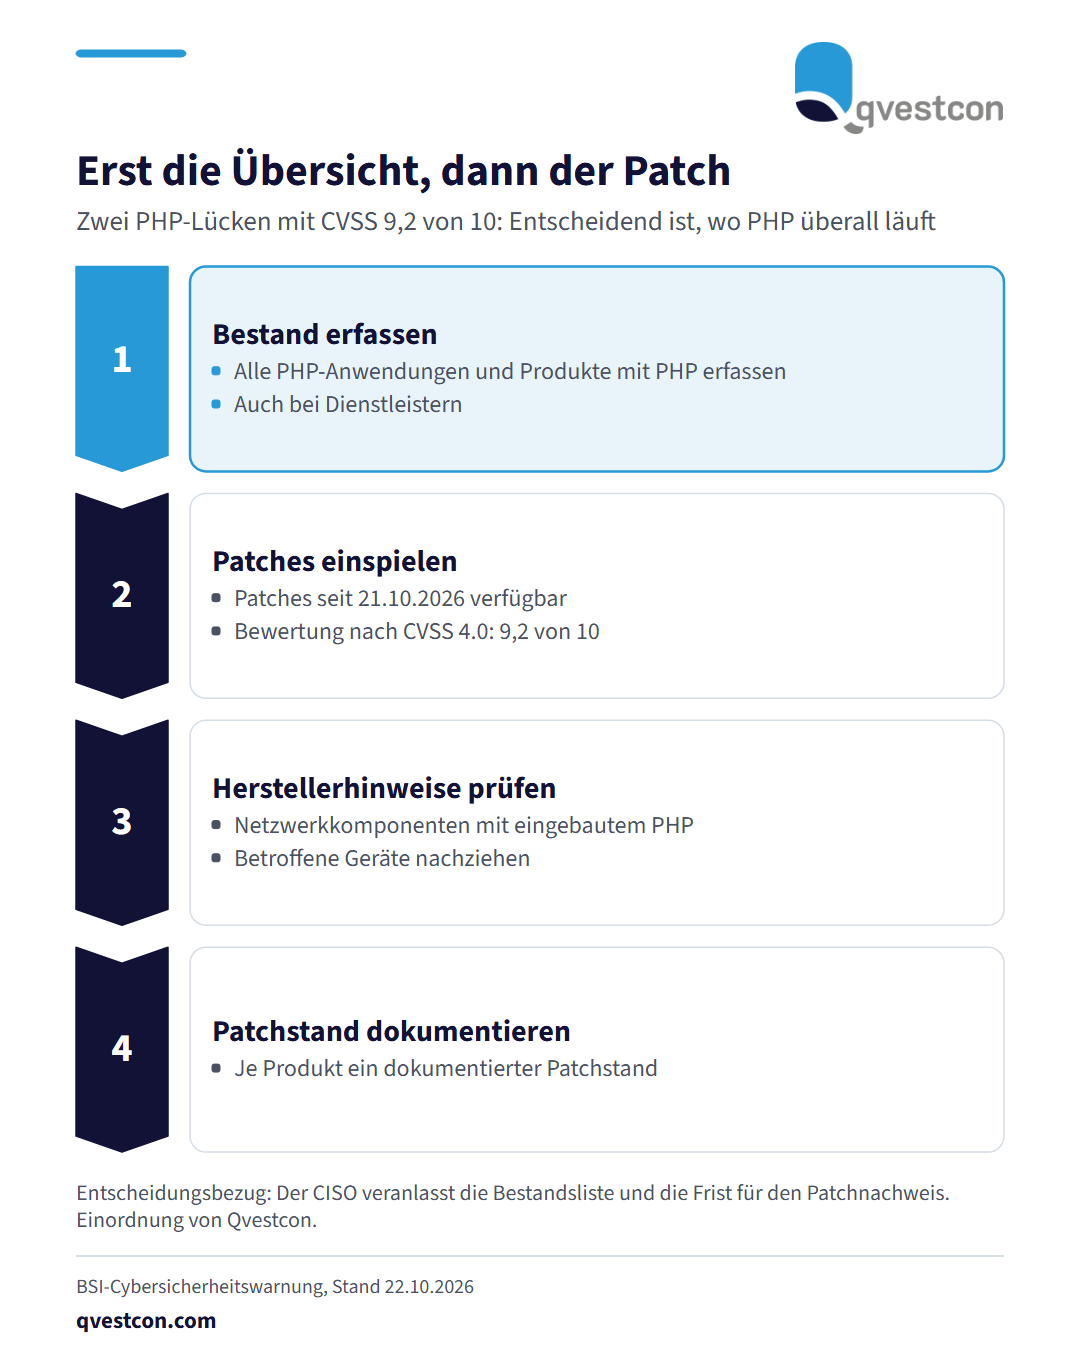
Das BSI warnt vor zwei kritischen Schwach­stel­len in der Pro­gram­mier­spra­che PHP (CVE-2026-109618 und CVE-2026-109619, Bewertung nach CVSS 4.0: 9,2 von 10). Angreifer könnten dadurch aus der Ferne Schadcode auf Webservern mit PHP-Anwendungen ausführen. Aus den Bewertungen lässt sich ableiten, dass dafür weder eine Anmeldung noch eine Nut­zer­inter­ak­tion nötig ist. Die Entwickler haben am 21. Oktober 2026 Patches für verschiedene PHP-Versionen bereit­ge­stellt. Inzwischen ver­öf­fent­li­chen auch Hersteller von Netz­werk­kom­po­nen­ten Hinweise, weil PHP mitunter in ihren Produkten steckt. Dem BSI ist Stand 22. Oktober 2026 keine erfolgreiche Ausnutzung in der Breite bekannt. Praktisch heißt das in dieser Reihenfolge: Erstens eine Liste aller PHP-Anwendungen und aller Produkte mit eingebautem PHP erstellen, auch bei Dienst­leis­tern. Zweitens die bereit­ge­stell­ten Patches einspielen. Drittens die Hinweise der Hersteller von Netz­werk­kom­po­nen­ten abrufen und die betroffenen Geräte nachziehen. Umgesetzt ist die Maßnahme, wenn jedes Produkt der Liste einen doku­men­tier­ten Patchstand hat. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank scheitert die schnelle Reaktion selten am Patch, sondern an der fehlenden Übersicht, wo PHP überall läuft.

Cyber

Vorgehensmodell in vier Phasen: Bestand aller PHP-Anwendungen und Produkte mit PHP erfassen, Patches einspielen, Herstellerhinweise zu Netzwerkkomponenten prüfen, Patchstand je Produkt dokumentieren. Hervorgehoben ist die erste Phase.

Das BSI warnt vor zwei kritischen Schwach­stel­len in der Pro­gram­mier­spra­che PHP (CVE-2026-109618 und CVE-2026-109619, Bewertung nach CVSS 4.0: 9,2 von 10). Angreifer könnten dadurch aus der Ferne Schadcode auf Webservern mit PHP-Anwendungen ausführen. Aus den Bewertungen lässt sich ableiten, dass dafür weder eine Anmeldung noch eine Nut­zer­inter­ak­tion nötig ist. Die Entwickler haben am 21. Oktober 2026 Patches für verschiedene PHP-Versionen bereit­ge­stellt. Inzwischen ver­öf­fent­li­chen auch Hersteller von Netz­werk­kom­po­nen­ten Hinweise, weil PHP mitunter in ihren Produkten steckt. Dem BSI ist Stand 22. Oktober 2026 keine erfolgreiche Ausnutzung in der Breite bekannt. Praktisch heißt das in dieser Reihenfolge: Erstens eine Liste aller PHP-Anwendungen und aller Produkte mit eingebautem PHP erstellen, auch bei Dienst­leis­tern. Zweitens die bereit­ge­stell­ten Patches einspielen. Drittens die Hinweise der Hersteller von Netz­werk­kom­po­nen­ten abrufen und die betroffenen Geräte nachziehen. Umgesetzt ist die Maßnahme, wenn jedes Produkt der Liste einen doku­men­tier­ten Patchstand hat. Aus unserer Erfahrung bei Kunden aus Versicherung und Bank scheitert die schnelle Reaktion selten am Patch, sondern an der fehlenden Übersicht, wo PHP überall läuft.

Ori­gi­nal­quelle: BSI Cyber­si­cher­heits­war­nung →

Diese Einordnung bezieht sich auf die verlinkte Ori­gi­nal­quelle. Sie ist keine Rechts­be­ra­tung im Einzelfall.

Kostenloses Erstgespräch anfragen →

Weitere Meldungen in Cyber · alle Qvestcon-News